We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
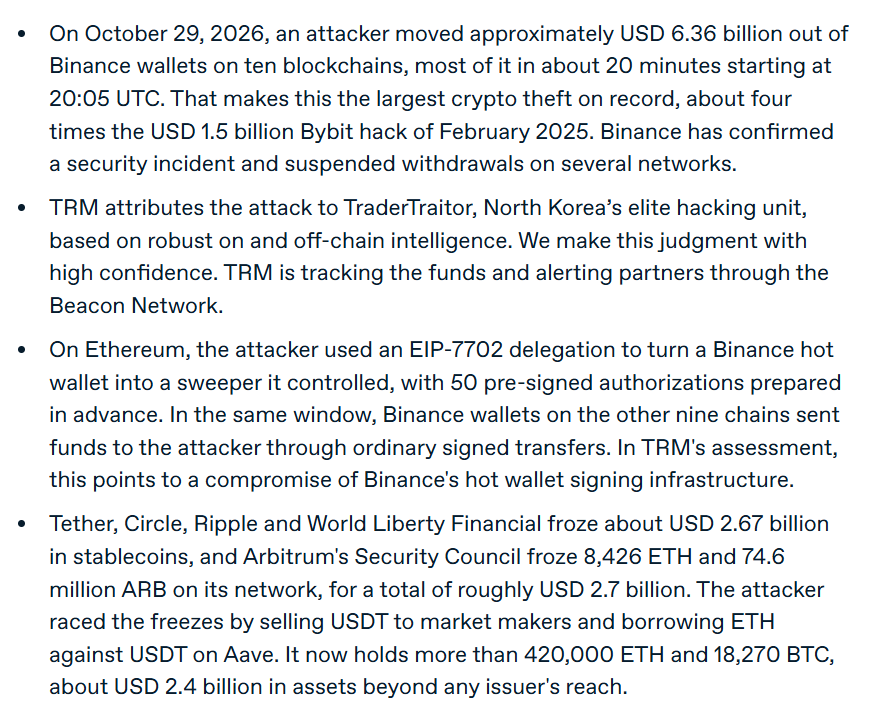
La Corée du Nord est responsable de la piraterie de Binance d'un montant de 6,36 milliards de dollars, la plus importante de l'histoire des cryptomonnaies, selon TRM Labs.
Binance publie une déclaration suite à une supposée piratage de cryptomonnaie. "Nos équipes sont au courant des rapports concernant un possible problème de sécurité et enquêtent activement. À ce stade, nous n'avons pas confirmé d'impact sur les fonds des utilisateurs. Nos équipes de sécurité examinent avec urgence toutes les informations pertinentes, et nous communiquerons des mises à jour via les canaux officiels de Binance dès que nous aurons des informations vérifiées.
Le Département américain de la Justice (DOJ) a annoncé la mise en œuvre d'une opération visant à traduire en justice des individus impliqués dans une fraude nationale, liée à un réseau kenyen, ciblant des étudiants fictifs. Des criminels ont utilisé des identités d'Américains n'ayant jamais fréquenté d'université, soumis des demandes de FAFSA falsifiées, inscrit des étudiants inexistants et détourné des fonds fédéraux restants à l'étranger après que les établissements d'enseignement ont prélevé leur part. Cinq personnes sont actuellement inculpées, plus de 750 000 $ en crypto ont été saisis, et une équipe est présente sur le terrain au Kenya. L'opération, lancée en 2021, a probablement coûté des centaines de millions de dollars aux contribuables tout en bloquant l'aide destinée aux étudiants réels.
Le Pentagone suspect une cyberattaque comme cause d'une série de pannes de congélateurs ayant entraîné la détérioration de denrées alimentaires dans des bases militaires américaines à travers le pays en août, selon Reuters, citant quatre responsables connaissant les détails.
PHP2Shell utilisé dans des attaques réelles. Un attaquant a combiné PHP2Shell avec une faille du noyau Linux pour obtenir un accès root à 25 serveurs répartis dans quatre pays, dont trois dans un environnement lié au gouvernement américain. L'intrusion s'est étendue au réseau interne, où l'attaquant a ciblé Active Directory. Liens suspects avec la Chine. Indices d'outils assistés par l'IA.
Un pirate informatique tente de compromettre les systèmes de la Commission fédérale électorale des États-Unis, et l'agence a dû suspendre temporairement ses services accessibles via le web, selon un courriel consulté par Reuters.
Trump : Nous allons bientôt interdire officiellement l'utilisation du terme « IA/Intelligence Artificielle » dans tous les documents pertinents, ainsi que dans tous les autres contextes, en raison de son imprécision.
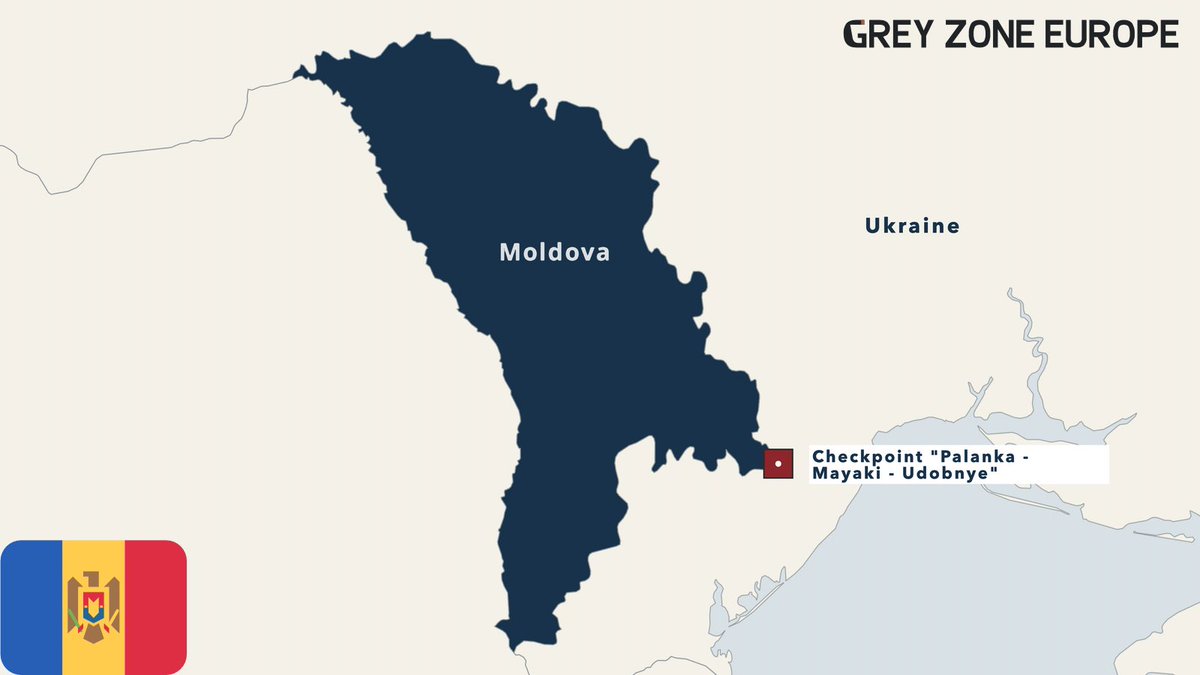
La disruption des services numériques du gouvernement moldave persiste suite à une cyberattaque à grande échelle. Les autorités ont enregistré environ 11 MILLIONS de demandes d'accès lors d'une attaque ciblant les données personnelles le 22 octobre. Une deuxième tentative d'intrusion a été bloquée le 25 octobre. Plusieurs plateformes gouvernementales restent hors service, notamment celles traitant des autorisations et des permis. Les autorités moldaves suspectent que ces attaques pourraient faire partie d'une campagne hybride plus large. L'attribution reste non confirmée.
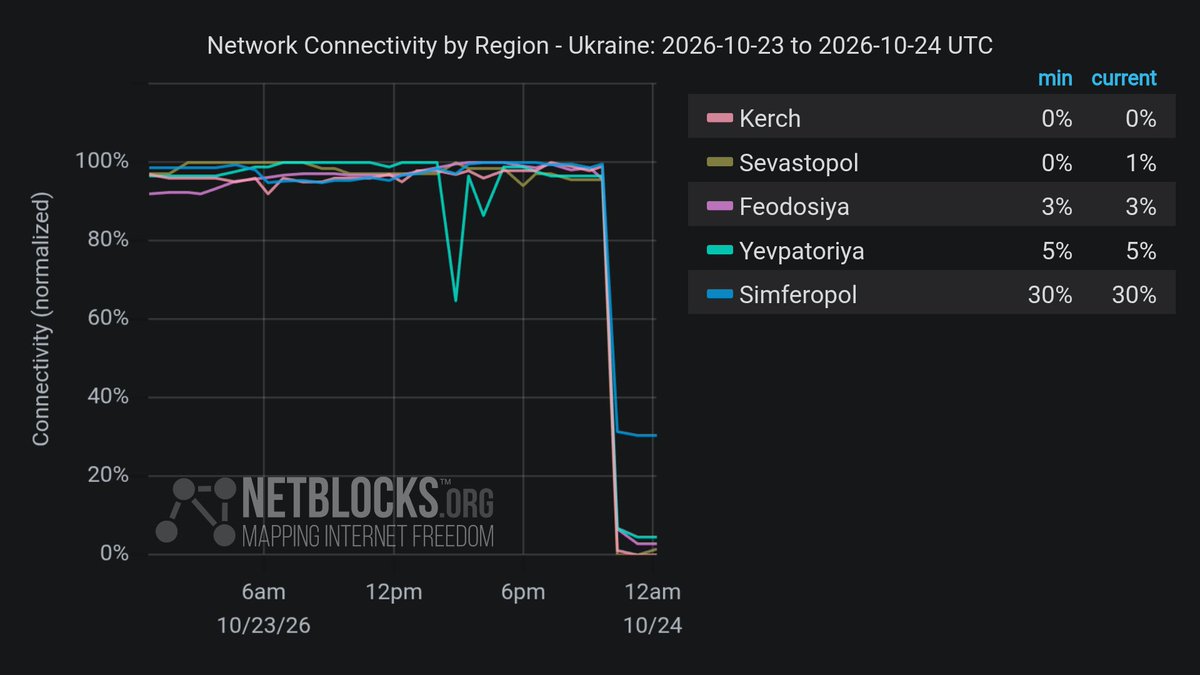
**CONFIRMÉ : Les données du réseau indiquent une coupure de connexion internet dans la Crimée occupée, en raison de pannes de courant suite à des attaques de drones ukrainiens ciblant les infrastructures énergétiques.**
Après PHP2Shell, on observe l'apparition de Node2Shell, une faille critique identifiée par Codex Security, une division d'OpenAI, qui permettrait aux attaquants d'exécuter du code dans les applications Node.js. Cette vulnérabilité a été démontrée avec succès sur l'image officielle de Node.js 24.22.0. Les versions Node 20, 23 et 25 (toutes obsolètes) ne bénéficient pas de correctifs.
Les navires de pêche russes soupçonnés de espionnage sur des câbles de communication sous-marins essentiels reliant le Royaume-Uni à l'Europe et aux États-Unis. Plus de 500 mouvements suspects impliquant 17 navires ont été identifiés, les navires ralentissant, changeant de direction et suivant les itinéraires des câbles. Les autorités britanniques craignent que cette activité puisse aider Moscou à identifier des cibles pour des sabotages futurs.
Oracle publie une alerte de sécurité pour Java : CVE-2026-91403, CVSS 9.1. Elle affecte JSSE (TLS de Java) et peut être exploitée sur le réseau sans authentification. Versions concernées : Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 et 27.0.1, ainsi que GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Cyber : Mise en œuvre immédiate : toutes les organisations utilisant PHP pour leurs systèmes sont invitées à se préparer à une mise à jour corrigeant deux vulnérabilités critiques. PHP est largement utilisé pour les applications web. Ces vulnérabilités peuvent permettre un accès direct au système de fichiers ou à la base de données du serveur. Si une mise à jour immédiate n'est pas possible, il est recommandé aux organisations de mettre le système hors service jusqu'à ce qu'il soit entièrement sécurisé. L'NSA fournira des instructions plus précises dans les prochains jours.
Pannes du réseau Orange : Une panne nationale affecte les réseaux mobiles et internet d'Orange et Sosh depuis la fin de la matinée de mercredi 21 octobre. Il peut être difficile d'atteindre les numéros d'urgence, notamment le 15 (SAMU), le 17 (police et gendarmerie) et le 18 (pompiers). En cas d'urgence, si votre appel n'est pas passé, composez le 112 depuis un autre réseau mobile disponible ou utilisez un téléphone fixe.
Calif, une entreprise de sécurité, semble avoir une méthode fonctionnelle pour exploiter les vulnérabilités PHP divulguées, quelques heures avant la mise à jour. Une vidéo brièvement publiée, attribuée à Calif, montre l'exécution de commandes sur un site WordPress 7.1.3 utilisant PHP 8.5.4. Kevin Beaumont affirme que l'image est authentique. Une autre preuve de preuve de concept (PoC) publique circule également, mais son auteur affirme maintenant qu'une de ses chaînes d'attaque est inefficace et que l'exécution de code est peu fiable. Les administrateurs disposent de deux mesures de sécurité jusqu'à 14h00 UTC aujourd'hui. La désactivation de `session.upload_progress.enabled` dans `php.ini` désactive la fonctionnalité mentionnée dans les détails divulgués. Le seul coût est la présence des barres de progression de téléchargement. Le blocage de toutes les requêtes avec un type de contenu `multipart` au niveau du serveur web est plus efficace, mais empêche les téléchargements de fichiers.
Le NCSC encourage les organisations britanniques à se préparer à une mise à jour immédiate des systèmes à l'aide de PHP. En cas d'impossibilité d'une mise à jour immédiate, les organisations devraient envisager de mettre le système hors service jusqu'à ce qu'il puisse être entièrement sécurisé.
Pannes généralisées d'internet signalées en Corée du Nord. Plus de 40 sites web, dont KCNA, Rodong Sinmun et des portails gouvernementaux, ont subi des interruptions importantes. Les systèmes de surveillance du réseau ont également détecté des perturbations de l'infrastructure internet de Pyongyang.
L'équipe de sécurité PHP annonce à l'avance : prochaine version de sécurité, Mercredi 21 octobre 2026, 14h00 UTC, deux vulnérabilités critiques, toutes deux notées CVSSv4 9.2. Les utilisateurs de PHP sont encouragés à se préparer à mettre à jour. Publication anticipée en cas de divulgation de détails ou de preuves d'exploitation active.
Plusieurs services en ligne sont hors service ou rencontrent des problèmes. Google Cloud a signalé "des problèmes" dans sa région de l'Europe occidentale, affectant des dizaines de sites web, dont Revolut, Royal Mail et HSBC.
Google Cloud a signalé un "problème" affectant des dizaines de services dans le Royaume-Uni. Parmi ceux-ci, Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD et Sky.
Une semaine avant les élections cruciales en Serbie, il est confirmé : le recteur de l'Université de Belgrade a été victime d'une attaque avec Pegasus sans interaction, et un procureur clé a été retiré d'une affaire après avoir dénoncé une ingérence politique, et a reçu une alerte concernant un logiciel espion. 16 cibles confirmées, et plus.
Liveuamap.com est de la Carte Et du fourrage de Nouvelles plate-forme. Notre mission est de dire à propos de
crise en Ukraine dans le monde entier. Nous recueillons des informations provenant de sources ouvertes et la mettre sur la carte en format de Rouges-vs-Blues conflit.
Si vous souhaitez partager notre mission, ou pour toute question, envoyez le à [email protected] ou demander à Twitter de @liveuamap
 UkraineDans la nuit, la Russie a lancé plusieurs missiles balistiques Iskander-M, Tsirkon, KN-23 et S-400, ainsi que 172 drones d'attaque de différents types, selon l'armée de l'air ukrainienne.
 UkraineUn mort, 13 blessés, suite à des frappes russes dans la région de Sumy hier.
 TexasCollision dans le Lower Valley d'El Paso : l'unité spéciale d'enquête sur le trafic de la police d'El Paso est dépêchée vers une autre collision impliquant des blessures graves.
 South-East AsiaL'USS "Theodore Roosevelt", porte-avions américain, a accosté aujourd'hui au port naval de Changi à Singapour pour une visite officielle. Le navire devrait rester à Singapour pendant plusieurs jours avant de se diriger vers le Moyen-Orient.
 FlorideSept enfants parmi les huit blessés dans un accident près de l'UCF, selon les autorités.
 CalifornieUne enquête est ouverte suite à un accident impliquant un véhicule qui a percuté une boutique à Reseda.
 NebraskaDeux personnes poignardées près du Jackson Tower, rue 27e et Jackson. Un homme d'une cinquantaine d'années a été poignardé au cou, tandis qu'une femme d'une quarantaine d'années a subi plusieurs plaies et une perte de sang importante. Les deux ont été transportées à l'hôpital Nebraska Medicine dans un état critique.
 GéorgieDeux blessés à Vine City, les suspects pourraient être retranchés dans leur domicile, selon la police d'Atlanta.
 CalifornieUn homme a été tué lors d'un échange de tirs avec la police.