We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
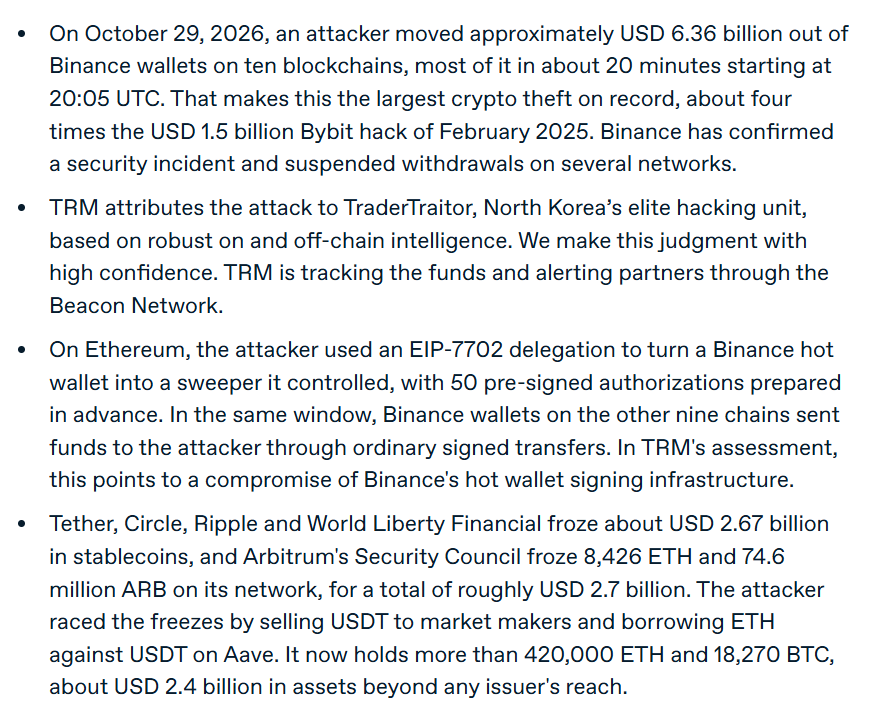
Binance veröffentlicht Erklärung nach vermutetem Krypto-Hack. „Unsere Teams sind über Berichte über ein potenzielles Sicherheitsrisiko informiert und führen aktiv Ermittlungen durch. Bisher konnten wir keinen Einfluss auf Benutzerkonten bestätigen. Unsere Sicherheitsteams prüfen die relevanten Informationen mit höchster Dringlichkeit, und wir werden Informationen über offizielle Binance-Kanäle mitteilen, sobald wir bestätigte Informationen haben."
US-Justizministerium (DOJ) gibt Durchsetzung der "Operation Ghostbusters" bekannt, die auf eine landweite "Geisterstudent"-Betrugsmasche abzielt, die mit einem keni-schen Netzwerk in Verbindung steht. Kriminelle haben die Identitäten von Amerikanern gestohlen, die nie ein Studium absolviert haben, gefälschte FAFSA-Anträge eingereicht, "Geisterstudenten" angemeldet und verbleibende Bundesmittelgelder ins Ausland umgeleitet, nachdem die Hochschulen ihren Anteil erhalten hatten. Bisher wurden fünf Angeklagte erfasst, über 750.000 US-Dollar an Kryptowährungen beschlagnahmt, und ein Team ist vor Ort in Kenia. Die Operation läuft seit 2021 und hat wahrscheinlich Steuerzahler um mehrere Hundert Millionen US-Dollar gekostet und gleichzeitig die Hilfe für ehrliche Studenten blockiert.
Benutzer von Polymarket melden, dass die Benutzeroberfläche möglicherweise kompromittiert wurde und Vermögenswerte ohne Genehmigung abgezogen werden: Discord
Das Pentagon vermutet, dass ein Cyberangriff hinter einer Reihe von Defekten in Kühlräumen steckt, die im August zu Lebensmittelverlusten auf US-Militärbasen im ganzen Land führten, so Reuters, das auf vier Beamte verweist, die mit dem Sachverhalt vertraut sind.
PHP2Shell in realen Angriffen ausgenutzt. Ein Angreifer nutzte PHP2Shell in Kombination mit einer Schwachstelle im Linux-Kernel, um Root-Zugriff auf 25 Server in vier Ländern zu erlangen, darunter drei in einer Umgebung, die mit der US-Regierung verbunden ist. Die Einbruchshandlungen erstreckten sich auf das interne Netzwerk, wo der Angreifer auf Active Directory zielte. Verdächtige Verbindungen zu China. Anzeichen für KI-gestütztes Werkzeug.
Ein Hacker versucht, die Systeme der US-amerikanischen Federal Election Commission zu infiltrieren, und die Behörde musste als Folge dessen ihre webbasierten Dienste vorübergehend lahmlegen, wie eine von Reuters erhaltene E-Mail zeigt.
Trump: Wir werden in Kürze den Begriff „KI/Künstliche Intelligenz“ in allen relevanten Dokumenten und darüber hinaus offiziell verbieten, aufgrund seiner Ungenauigkeit.
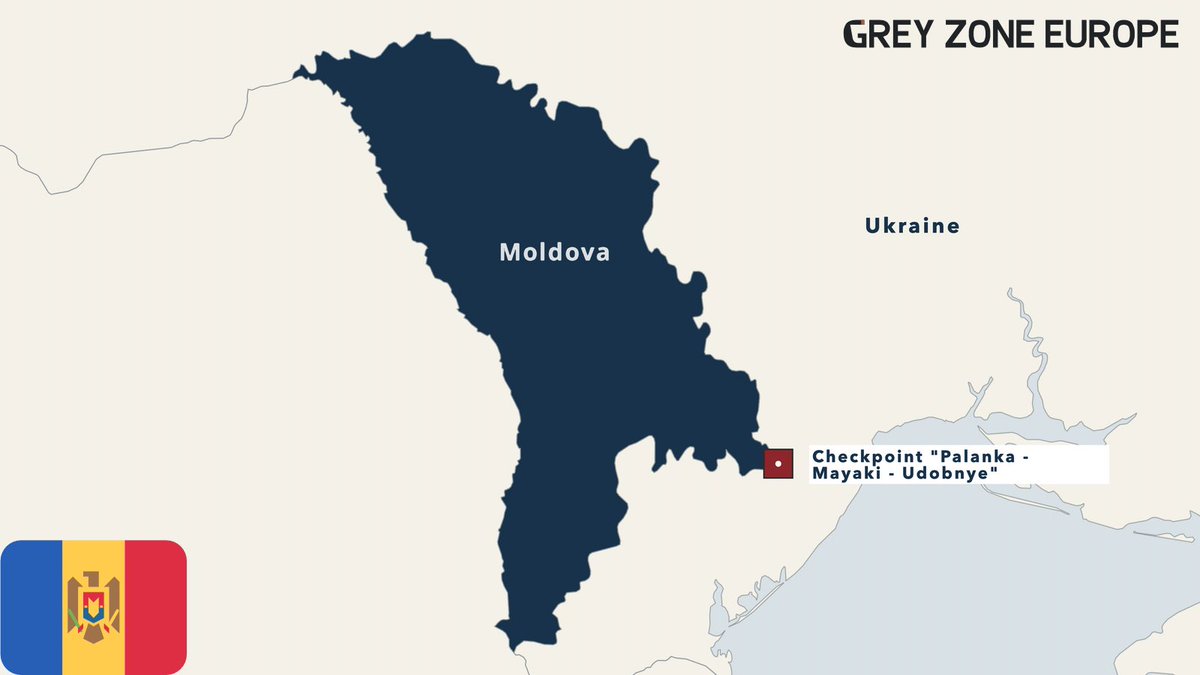
Moldauische Regierungs-Dienstleistungen bleiben nach großem Cyberangriff weiterhin gestört. Behörden verzeichnen rund 11 MILLION Zugriffe während eines Angriffs, der am 22. Oktober auf persönliche Daten abzielt. Ein zweiter Angriff wurde am 25. Oktober abgewehrt. Mehrere Regierungsplattformen sind weiterhin nicht erreichbar, darunter Systeme zur Bearbeitung von Genehmigungen und offiziellen Erlaubnissen. Moldauische Behörden vermuten, dass die Angriffe Teil einer umfassenderen hybriden Kampagne sein könnten. Die Zuschreibung bleibt unbestätigt.
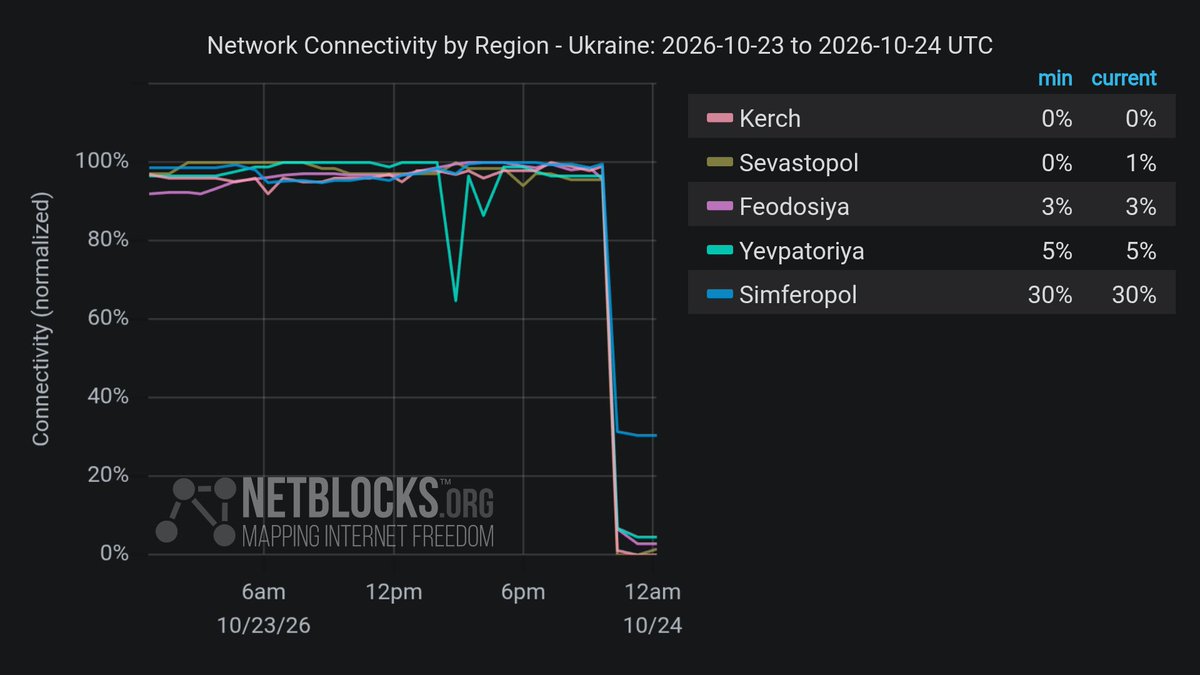
Bestätigt: Netzwerkanalyse zeigt, dass die Internetverbindung in besetztem Krim unterbrochen ist, im Zuge von Stromausfällen infolge von ukrainischen Drohnenangriffen gegen die Energieinfrastruktur.
Nach PHP2Shell folgt Node2Shell, ein kritischer Fehler, der von OpenAI's Codex Security entdeckt wurde und es Angreifern ermöglicht, Code in Node.js-Anwendungen auszuführen. Der Fehler konnte erfolgreich auf dem offiziellen Node.js 24.22.0-Image demonstriert werden. Node 20, 23 und 25 (alle veraltete Versionen) erhalten keine Behebung.
Russische Fischkutter werden verdächtigt, kritische Unterwasser-Kommunikationskabel, die Großbritannien mit Europa und den USA verbinden, auszuspionieren. Mehr als 500 verdächtige Bewegungen von 17 Schiffen wurden festgestellt, wobei die Schiffe wiederholt ihre Geschwindigkeit verlangsamten, ihre Richtung änderten und Kabelrouten folgten. Britische Beamte befürchten, dass diese Aktivitäten es Moskau ermöglichen könnten, Ziele für zukünftige Sabotage zu identifizieren.
Oracle veröffentlichte heute eine Sicherheitswarnung für Java: CVE-2026-91403, CVSS 9.1. Es betrifft JSSE (Java's TLS) und kann über das Netzwerk ohne Anmeldeinformationen ausgenutzt werden. Betroffene Versionen: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 und 27.0.1, sowie GraalVM
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA-Cyber: Sofortige Maßnahmen: Alle Organisationen, die PHP für ihre Systeme verwenden, werden aufgefordert, sich auf ein vorzubereiten, das zwei kritische Schwachstellen behebt. PHP wird häufig für Webanwendungen eingesetzt. Diese Schwachstellen können einen direkten Zugriff auf das Dateisystem oder die Datenbank des Servers ermöglichen. Sollte ein sofortiges nicht möglich sein, wird empfohlen, das System vorübergehend zu deaktivieren, um die Schwachstellen vollständig zu beseitigen. Die NSA wird in Kürze weitere spezifische Anweisungen geben.
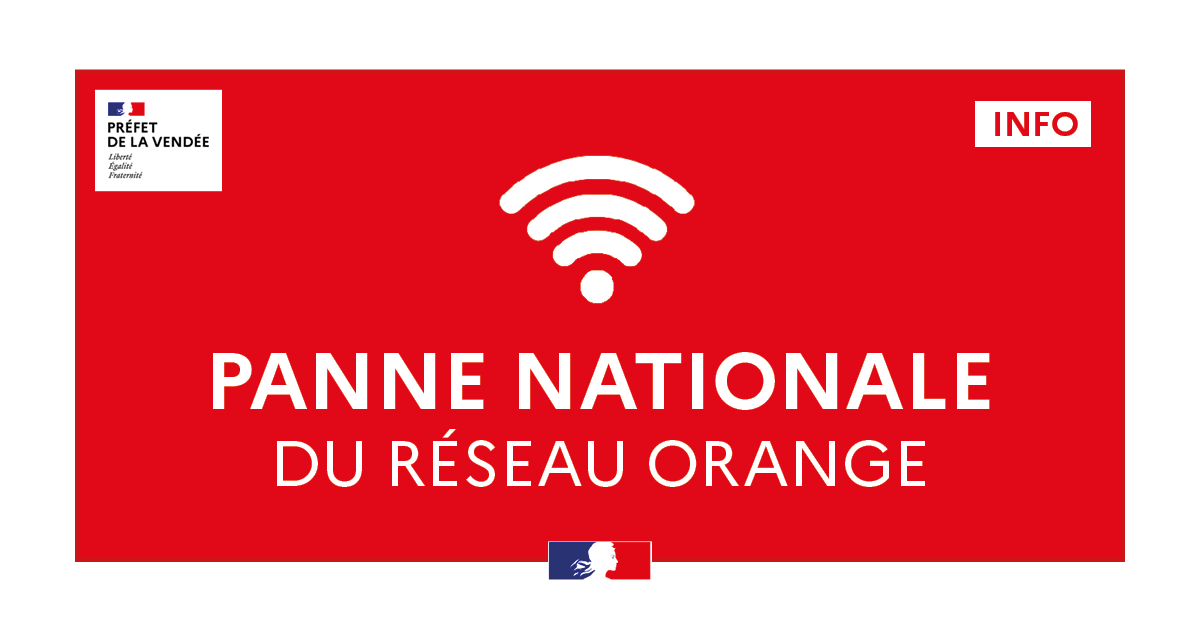
Orange-Netzwerk-Ausfall: Ein nationaler Ausfall betrifft die Mobil- und Internetnetze von Orange und Sosh seit dem späten Dienstagmorgen, 21. Oktober. Notrufnummern sind möglicherweise schwer erreichbar, insbesondere 15 (SAMU), 17 (Polizei und Gendarmerie) und 18 (Feuerwehr). Bei Notfällen, falls Ihr Anruf nicht zustande kommt, wählen Sie 112 von einem anderen verfügbaren Mobilfunknetz oder nutzen Sie ein Festnetztelefon.
Sicherheitsunternehmen Calif scheint eine funktionierende Ausnutzung für die geleakten PHP-Schwachstellen zu haben, kurz vor der Veröffentlichung des Patches. Ein kürzlich veröffentlichtes Video, das Calif zugeschrieben wird, zeigt die Ausführung von Befehlen auf einer WordPress 7.1.3-Website mit PHP 8.5.4. Kevin Beaumont sagt, dass ein Screenshot davon echt ist. Eine separate, öffentlich verfügbare Proof-of-Concept-Lösung kursiert ebenfalls, aber ihr Autor gibt nun an, dass eine ihrer Angriffsketten nicht mehr funktioniert und die Codeausführung unzuverlässig ist. Administratoren haben zwei Notfallmaßnahmen, bis der Patch um 14:00 UTC heute verfügbar ist. Das Deaktivieren von `session.upload_progress.enabled` in der `php.ini`-Datei deaktiviert die Funktion, auf die die geleakten Informationen hinweisen. Der einzige Kostenfaktor sind die Fortschrittsbalken für den Upload. Das Blockieren aller Anfragen mit einem Multipart-Content-Type auf dem Webserver ist weitergehende, aber führt zu Problemen bei der Dateiübertragung.
Das NCSC ermutigt britische Organisationen, sich auf eine sofortige Aktualisierung von Systemen mit PHP vorzubereiten. Wo eine sofortige Behebung nicht möglich ist, sollten Organisationen die Möglichkeit in Betracht ziehen, das System vorübergehend abzuschalten, bis es vollständig behoben werden kann.
Umfassende Internet-Unterbrechungen in Nordkorea gemeldet. Mehr als 40 Websites, darunter KCNA, Rodong Sinmun und Regierungsportale, haben erhebliche Ausfälle erlebt. Netzüberwachung hat auch Störungen der Internetinfrastruktur in Pjöngjang festgestellt.
Das PHP-Sicherheitsteam gibt eine Vorwarnung heraus: Geplante Sicherheitsfreigabe, Mi, 21. Oktober 2026, 14:00 UTC, zwei kritische Schwachstellen, beide mit einer CVSSv4-Bewertung von 9.2. PHP-Nutzer werden aufgefordert, sich auf ein vorzubereiten. Frühere Freigabe, falls Details öffentlich werden oder Beweise für aktive Ausnutzung gefunden werden.
Mehrere Online-Dienste sind ausgefallen oder haben Probleme. Google Cloud hat "Probleme" in seinem europäischen Westbereich gemeldet, die Dutzende von Websites betreffen, darunter Revolut, Royal Mail und HSBC.
Google Cloud hat ein "Problem" gemeldet, das Dutzende von Diensten im Vereinigten Königreich betrifft. Dazu gehören Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD und Sky.
Eine Woche vor den entscheidenden Wahlen in Serbien: Es ist bestätigt: Der Rektor der Universität Belgrad wurde Opfer eines Zero-Click-Pegasus-Angriffs – und ein wichtiger Staatsanwalt, der einen Fall aufgrund politischer Einmischung zurückzog, erhielt eine Warnung über eine Überwachung. 16 bestätigte Ziele, und weitere.
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
 UkraineGroßer Brand bricht in Lagerhaus in der Nähe der Almaz-Fabrik in Rostow aus.
 UkraineGroße Brände im Ölraffinerie Saratow infolge von Drohnenangriffen
 CaliforniaEin Todesfall bei Verkehrsunfall in Süd-Sacramento, bei dem zwei Fahrzeuge umgekippt sind.
 SomaliaSpannungen in Beledweyne steigen, da Macawisley-Kämpfer mit schwerer Bewaffnung die Stadt verteilen und eine bevorstehende gewalttätige Auseinandersetzung befürchten. Die plötzliche Mobilisierung folgt dem geheimen Eintreffen eines stellvertretenden Führers der rivalisierenden Regierung von Hirshabelle, der angeblich
 ColoradoDenver-Polizei nimmt Verdächtigen im Zusammenhang mit einem Schussereignis im Jahr 2024 fest
 VirginiaDie Polizei in Richmond sucht nach dem Fahrer eines Verkehrsunfalls, bei dem ein Mann am Freitagmorgen auf der Straße in Shockoe Bottom getötet wurde.
 IllinoisLetale Brandesere gestern früh im Bereich N. Paulina, Hausnummern 7000, BC9, E102, T25 unterstützten die "Pub Ed" bei der Verteilung von Rauchmeldern und Informationsmaterial zur Brandschutz für Anwohner.
 MinnesotaPolizeibeamte in Saint Paul führen eine Untersuchung im Zusammenhang mit einem Todesfall auf der Mounds Boulevard, Abschnitt 900.
 IowaZwei Verletzte bei Schießerei in McDonald's-Drive-Thru in Ankeny