We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
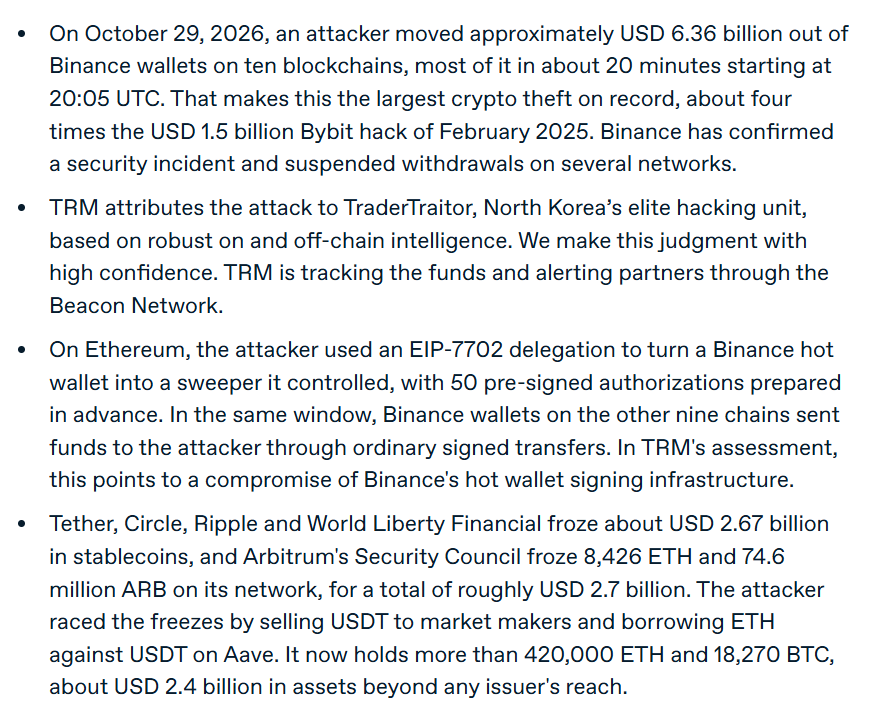
Binance publikuje komunikat w związku z podejrzaną cyberatakiem na kryptowaluty. "Nasz zespół jest świadomy doniesień o potencjalnym problemie bezpieczeństwa i aktywnie prowadzi dochodzenie. Na obecnym etapie nie potwierdzamy wpływu na środki użytkowników. Nasze zespoły bezpieczeństwa w oparciu o priorytet przeglądają wszystkie istotne informacje, a aktualizacje udostępnimy poprzez oficjalne kanały Binance, w miarę jak będziemy dysponować zweryfikowanymi danymi."
Departament Sprawiedliwości USA (DOJ) ogłosił oskarżenia w ramach operacji „Ghostbusters” skierowanych przeciwko krajowemu schematowi oszustw związanemu z „nieistniejącymi studentami”, operującemu w ramach sieci w Kenii. Przestępcy wykorzystali tożsamości obywateli USA, którzy nie uczęszczali na uczelnie, złożyli fałszywe wnioski o stypendium FAFSA, zarejestrowali „nieistniejących” studentów i przekierowali pozostałe środki federalne za granicę, po tym, jak uczelnie pobierały swoje prowizje. Do tej pory aresztowano pięciu podejrzanych, zabezpieczono ponad 750 000 dolarów w kryptowalutach, a zespół jest obecnie na miejscu w Kenii. Operacja, która rozpoczęła się w 2021 roku, prawdopodobnie kosztowała podatników setki milionów dolarów, jednocześnie blokując pomoc dla uczciwych studentów.
Departament Obrony podejrzewa, że atak hakerski mógł być przyczyną szeregu awarii lodówek, które doprowadziły do zniszczenia żywności na bazach wojskowych w Stanach Zjednoczonych w sierpniu – informuje Reuters, cytując cztery osoby z grona osób znających sprawę.
PHP2Shell wykorzystywane w rzeczywistych atakach. Atakujący połączył PHP2Shell z luką w jądrze systemu Linux, aby uzyskać dostęp roota do 25 serwerów w czterech krajach, w tym trzech w środowisku powiązanym z rządem USA. Inwazja rozciągnęła się na wewnętrzną sieć, gdzie atakujący celował w Active Directory. Podejrzane powiązania z Chinami. Ślady wykorzystania narzędzi wspomaganych przez sztuczną inteligencję.
Haker próbuje przejąć systemy Agencji Wyborczej Stanów Zjednoczonych, a w związku z tym agencja musiała tymczasowo wyłączyć swoje usługi dostępne przez Internet, jak wynika z wiadomości otrzymanej przez Reuters.
Trump: Wkrótce, w wszystkich odpowiednich dokumentach oraz w innych miejscach, wprowadzimy oficjalne zakaz używania terminu „AI/Sztuczna Inteligencja” ze względu na jego niedokładność.
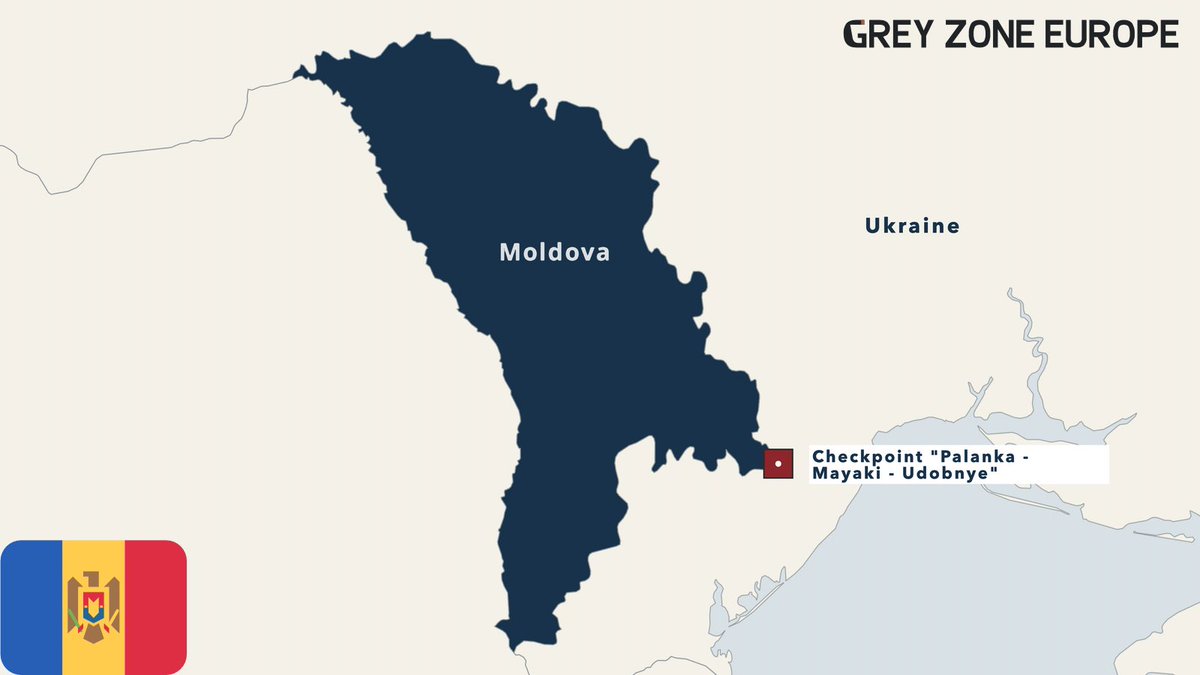
W Moldawii nadal występują przerwy w działaniu usług rządowych po poważnym ataku cybernetycznym. W dniu 22 października, w ramach ataku na dane osobowe, zarejestrowano około 11 MILIONÓN żądań dostępu. Drugie próby włamania zostały zablokowane 25 października. Kilka platform rządowych pozostaje niedostępnych, w tym systemy obsługujące pozwolenia i oficjalne uprawnienia. Moldawskie władze podejrzewają, że ataki mogą być częścią szerszej kampanii hybrydowej. Przyczynność ataku nie została jeszcze potwierdzona.
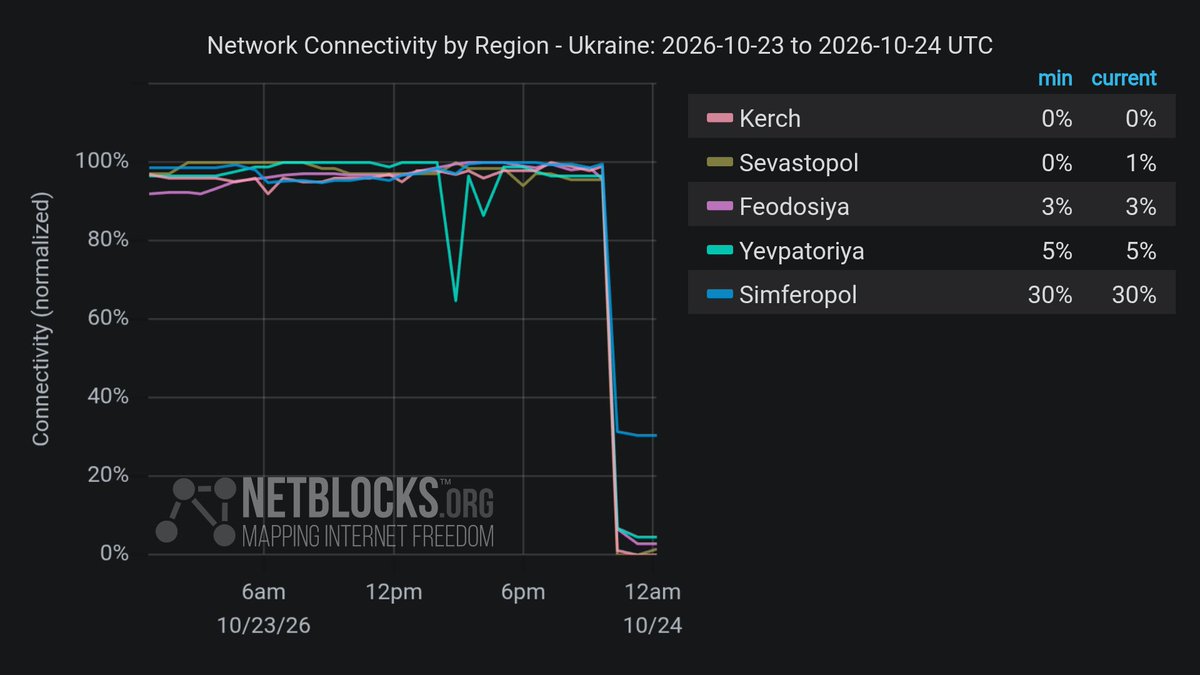
Potwierdzono: Dane wskazują, że w okupowanym Krymie doszło do przerwania łączności internetowej z powodu przerw w dostawie energii elektrycznej po atakach dronów ukraińskich na infrastrukturę energetyczną.
Po PHP2Shell, pojawia się Node2Shell, krytyczna luka odkryta przez zespół Codex Security w OpenAI, umożliwiająca atakującym uruchamianie kodu w aplikacjach Node.js. Z powodzeniem udowodniono działanie na oficjalnym obrazie Node.js 24.22.0. Wersje Node 20, 23 i 25 (wszystkie w fazie EoL) nie otrzymują poprawki.
Russian fishing vessels are suspected of spying on critical undersea communication cables linking Britain with Europe and the US. Over 500 suspicious movements involving 17 vessels have been identified, with ships repeatedly slowing down, changing direction and following cable routes. British officials fear this activity could help Moscow identify targets for future sabotage
Oracle opublikowało ostrzeżenie dotyczące bezpieczeństwa dla Java: CVE-2026-91403, CVSS 9.1. Dotyczy ono JSSE (TLS w Javie) i może być wykorzystane w sieci bez konieczności podawania danych uwierzytelniających. Dotknięte wersje: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 i 27.0.1, oraz GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: Agencja państwowa z Chin, grupa Storm-0940, wykorzystała framework ARTEX do automatyzacji ataków na setki organizacji na całym świecie, obejmujących szeroki zakres branż. Microsoft Threat Intelligence ocenia, że Storm-0940 odpowiada za niedawno ujawniony incydent związany z naruszeniem łańcucha dostaw firmy ConnectWise, dotyczący aplikacji wieloosobowej. Nasza analiza wykazała, że wykorzystanie ARTEX przez Storm-0940 przyspieszyło wykorzystanie naruszonych aplikacji do autoryzacji w docelowych środowiskach, przy użyciu aplikacji, które już miały przyznany dostęp, umożliwiając atakującemu działanie bez konieczności interaktywnego logowania. Aktywności wspomagane przez sztuczną inteligencję obejmowały rozpoznanie, zmiany danych uwierzytelniających w aplikacjach oraz próby modyfikacji uprawnień, które mogły umożliwić rozszerzony lub trwały dostęp. Szczegółową analizę oraz wskaźniki naruszenia (IOCs), wraz z wykryciami Microsoft Defender, rekomendacje dotyczące ochrony i wskazówki, można znaleźć w naszym blogu.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Cyber: Natychmiastowe: Wszystkie organizacje korzystające z PHP w swoich systemach powinny przygotować się na aktualizację, która adresuje dwa krytyczne luki. PHP jest powszechnie wykorzystywane w aplikacjach internetowych. Te luki często umożliwiają bezpośredni dostęp do systemu plików lub bazy danych serwera. W przypadku, gdy aktualizacja nie jest możliwa, zaleca się wyłączenie systemu, aż do wdrożenia odpowiednich zabezpieczeń. NSA wkrótce przedstawi bardziej szczegółowe wytyczne.
Awar w sieci Orange: Ogólnokrajowy przestój dotknął sieci komórkowych i internetowe firmy Orange oraz Sosh, który rozpoczął się we wtorek, 21 października, po godzinie 8:00. Numery alarmowe mogą być trudno dostępne, zwłaszcza 15 (SAMU), 17 (policja i gwardia), oraz 18 (straż pożarna). W sytuacji kryzysowej, jeśli połączenie nie zostanie nawiązane, należy zadzwonić na numer 112 z innej dostępnej sieci komórkowej lub użyć telefonu stacjonarnego.
Firmy Calif wydaje się dysponować działającym sposobem wykorzystania ujawnionych luk w kodzie PHP, kilka godzin przed wydaniem poprawki. Krótko opublikowane wideo, przypisywane firmie Calif, pokazuje uruchamianie poleceń na stronie WordPress 7.1.3 działającej na PHP 8.5.4. Kevin Beaumont twierdzi, że zrzut ekranu jest autentyczny. Dostępna również jest publiczna wersja demonstracyjna, ale jej autor twierdzi, że jedna z sekwencji ataków przestała działać, a wykonywanie kodu jest niepewne. Administratorzy mają dwie możliwości, do czasu wprowadzenia poprawki o 14:00 UTC. Wyłączenie `session.upload_progress.enabled` w pliku `php.ini` dezaktywuje funkcję, na którą wskazują ujawnione informacje. Jedynym kosztem jest wyświetlanie paska postępu przesyłania. Blokowanie wszystkich żądań za pomocą typu `multipart/content` na serwerze webowym jest bardziej skuteczne, ale uniemożliwia przesyłanie plików.
NCSC zachęca organizacje w Wielkiej Brytanii do przygotowania się na natychmiastowe aktualizowanie systemów przy użyciu PHP. W przypadku, gdy natychmiastowe naprawy nie są możliwe, organizacje powinny rozważyć wyłączenie systemu, aż do jego w pełni zabezpieczenia.
Powszechne przerwy w dostępie do internetu w Korei Północnej. Ponad 40 stron internetowych, w tym KCNA, Rodong Sinmun i portale rządowe, doświadczyło znaczących przestojów. Monitorowanie sieci wykazało również przerwy w działaniu infrastruktury internetowej w Pjongjangu.
Zespół bezpieczeństwa PHP ostrzega: Planowana aktualizacja bezpieczeństwa, środa, 21 października 2026, 14:00 UTC, obejmuje dwie krytyczne luki, ocenione CVSSv4 na 9.2. Użytkownicy PHP są zachęcani do przygotowania się na aktualizację. Wcześniejsza aktualizacja w przypadku ujawnienia szczegółów lub wykrycia aktywnego wykorzystania.
Wiele usług internetowych przestało działać lub napotkało problemy. Google Cloud zgłosiło "problemy" w swoim regionie Europy Zachodniej, które dotknęły kilkadziesiąt stron internetowych, w tym Revolut, Royal Mail i HSBC.
Google Cloud zgłosił "problem", który dotyczy kilkudziesięciu usług w Wielkiej Brytanii. Dotyczy to m.in. Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD i Sky.
Tydzień przed kluczowymi wyborami w Serbii: Rektor Uniwersytetu w Belgradzie został ofiarą ataku za pomocą oprogramowania Pegasus, a kluczowy prokurator, który ujawnił ingerencję polityczną w sprawie, otrzymał ostrzeżenie o wykorzystaniu szpiegującego oprogramowania. Potwierdzono 16 ofiar, a liczba ta rośnie.
Liveuamap.com jest to MAP&FEED news platformy. Nasza misja-opowiedzieć o
kryzys na Ukrainie na całym świecie. Zbieramy informacji z otwartych źródeł i umieścić go na mapę w formacie \" czerwonych \" -vs-blues konfliktu.
Jeśli chcesz podzielić się z naszej misji, lub masz jakiekolwiek pytania, po prostu-mail do [email protected] lub zapytać na Twitterze @liveuamap
 UkrainaOgromny pożar wybuchł w magazynie w pobliżu fabryki Almaz w Rostowie
 UkrainaOgromne pożary na rafinerii naftowej w Saratowie w wyniku ataków dronów.
 KaliforniaŚmierć w wypadku w południowym Sacramento, w którym przewrócono dwa pojazdy.
 SomaliaW Beledweyne napięcie rośnie w nocy, gdy uzbrojeni bojownicy z Macawisley mobilizują się w całym mieście, wywołując obawy przed nadchodzącym zbrojnym starciem. Nagła mobilizacja nastąpiła po tajemniczym przyjeździe zastępcy lidera administracji Hirshabelle, który, według relacji,
 ColoradoPolicja w Denver aresztowała podejrzanego w związku z strzelaniną z 2024 roku.
 VirginiaPolicja w Richmond prowadzi poszukiwania w sprawie wypadku, w którym mężczyzna zginął po potrąceniu przez nieznanego kierowcę na przejściu dla pieszych w Shockoe Bottom w piątek rano.
 IllinoisZapalenie w rejonie 7000 N. Paulina wczoraj rano, adresy: 2-2-2, BC9, E102, T25. Grupa Pub Ed rozdystrybuowała detektory dymu i materiały dotyczące bezpieczeństwa przeciwpożarowego lokalnym mieszkańcom.
 MinnesotaPolicjanci w Saint Paul prowadzą dochod w sprawie śmierci w rejonie Mounds Boulevard, numer 900.
 IowaDwoje osób rannych w strzelaninie w restauracji McDonald's w Ankeny