PHP2Shell utilisé dans des attaques réelles. Un attaquant a combiné PHP2Shell avec une faille du noyau Linux pour obtenir un accès root à 25 serveurs répartis dans quatre pays, dont trois dans un environnement lié au gouvernement américain. L'intrusion s'est étendue au réseau interne, où l'attaquant a ciblé Active Directory. Liens suspects avec la Chine. Indices d'outils assistés par l'IA.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
PHP2Shell utilisé dans des attaques réelles. Un attaquant a combiné PHP2Shell avec une faille du noyau Linux pour obtenir un accès root à 25 serveurs répartis dans quatre pays, dont trois dans un environnement lié au gouvernement américain. L'intrusion s'est étendue au réseau interne, où l'attaquant a ciblé Active Directory. Liens suspects avec la Chine. Indices d'outils assistés par l'IA.
Un pirate informatique tente de compromettre les systèmes de la Commission fédérale électorale des États-Unis, et l'agence a dû suspendre temporairement ses services accessibles via le web, selon un courriel consulté par Reuters.
Trump : Nous allons bientôt interdire officiellement l'utilisation du terme « IA/Intelligence Artificielle » dans tous les documents pertinents, ainsi que dans tous les autres contextes, en raison de son imprécision.
La disruption des services numériques du gouvernement moldave persiste suite à une cyberattaque à grande échelle. Les autorités ont enregistré environ 11 MILLIONS de demandes d'accès lors d'une attaque ciblant les données personnelles le 22 octobre. Une deuxième tentative d'intrusion a été bloquée le 25 octobre. Plusieurs plateformes gouvernementales restent hors service, notamment celles traitant des autorisations et des permis. Les autorités moldaves suspectent que ces attaques pourraient faire partie d'une campagne hybride plus large. L'attribution reste non confirmée.
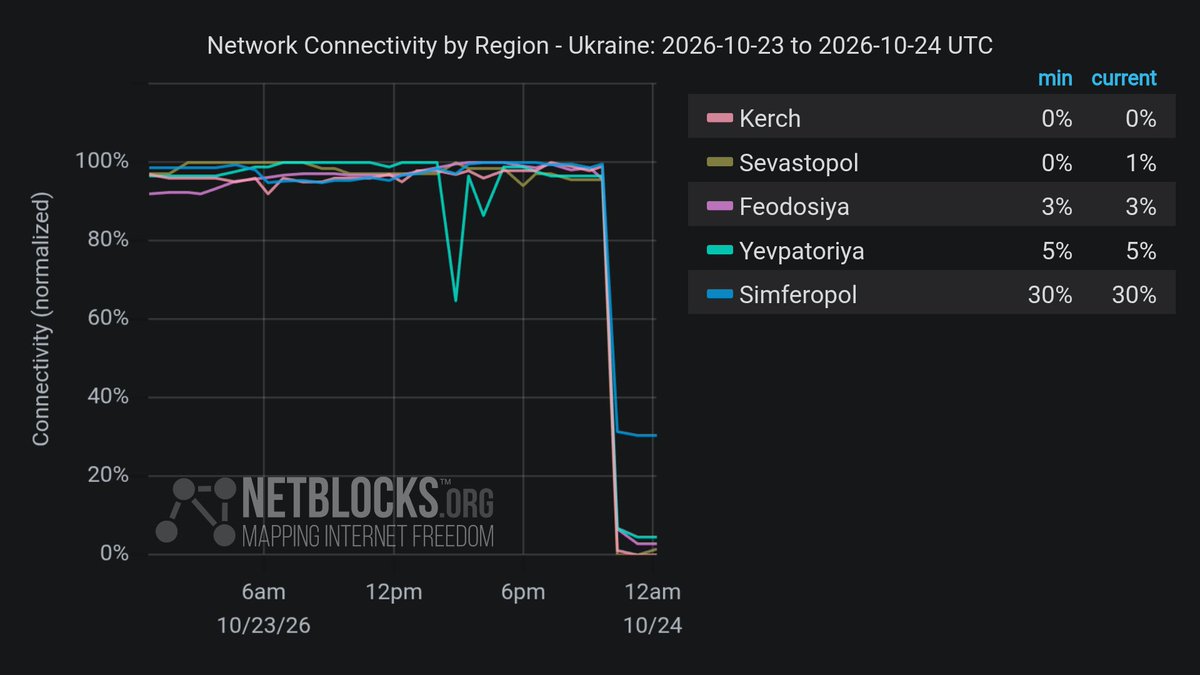
**CONFIRMÉ : Les données du réseau indiquent une coupure de connexion internet dans la Crimée occupée, en raison de pannes de courant suite à des attaques de drones ukrainiens ciblant les infrastructures énergétiques.**
Après PHP2Shell, on observe l'apparition de Node2Shell, une faille critique identifiée par Codex Security, une division d'OpenAI, qui permettrait aux attaquants d'exécuter du code dans les applications Node.js. Cette vulnérabilité a été démontrée avec succès sur l'image officielle de Node.js 24.22.0. Les versions Node 20, 23 et 25 (toutes obsolètes) ne bénéficient pas de correctifs.
Les navires de pêche russes soupçonnés de espionnage sur des câbles de communication sous-marins essentiels reliant le Royaume-Uni à l'Europe et aux États-Unis. Plus de 500 mouvements suspects impliquant 17 navires ont été identifiés, les navires ralentissant, changeant de direction et suivant les itinéraires des câbles. Les autorités britanniques craignent que cette activité puisse aider Moscou à identifier des cibles pour des sabotages futurs.
Oracle publie une alerte de sécurité pour Java : CVE-2026-91403, CVSS 9.1. Elle affecte JSSE (TLS de Java) et peut être exploitée sur le réseau sans authentification. Versions concernées : Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 et 27.0.1, ainsi que GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Cyber : Mise en œuvre immédiate : toutes les organisations utilisant PHP pour leurs systèmes sont invitées à se préparer à une mise à jour corrigeant deux vulnérabilités critiques. PHP est largement utilisé pour les applications web. Ces vulnérabilités peuvent permettre un accès direct au système de fichiers ou à la base de données du serveur. Si une mise à jour immédiate n'est pas possible, il est recommandé aux organisations de mettre le système hors service jusqu'à ce qu'il soit entièrement sécurisé. L'NSA fournira des instructions plus précises dans les prochains jours.
Pannes du réseau Orange : Une panne nationale affecte les réseaux mobiles et internet d'Orange et Sosh depuis la fin de la matinée de mercredi 21 octobre. Il peut être difficile d'atteindre les numéros d'urgence, notamment le 15 (SAMU), le 17 (police et gendarmerie) et le 18 (pompiers). En cas d'urgence, si votre appel n'est pas passé, composez le 112 depuis un autre réseau mobile disponible ou utilisez un téléphone fixe.
Calif, une entreprise de sécurité, semble avoir une méthode fonctionnelle pour exploiter les vulnérabilités PHP divulguées, quelques heures avant la mise à jour. Une vidéo brièvement publiée, attribuée à Calif, montre l'exécution de commandes sur un site WordPress 7.1.3 utilisant PHP 8.5.4. Kevin Beaumont affirme que l'image est authentique. Une autre preuve de preuve de concept (PoC) publique circule également, mais son auteur affirme maintenant qu'une de ses chaînes d'attaque est inefficace et que l'exécution de code est peu fiable. Les administrateurs disposent de deux mesures de sécurité jusqu'à 14h00 UTC aujourd'hui. La désactivation de `session.upload_progress.enabled` dans `php.ini` désactive la fonctionnalité mentionnée dans les détails divulgués. Le seul coût est la présence des barres de progression de téléchargement. Le blocage de toutes les requêtes avec un type de contenu `multipart` au niveau du serveur web est plus efficace, mais empêche les téléchargements de fichiers.
Le NCSC encourage les organisations britanniques à se préparer à une mise à jour immédiate des systèmes à l'aide de PHP. En cas d'impossibilité d'une mise à jour immédiate, les organisations devraient envisager de mettre le système hors service jusqu'à ce qu'il puisse être entièrement sécurisé.
Pannes généralisées d'internet signalées en Corée du Nord. Plus de 40 sites web, dont KCNA, Rodong Sinmun et des portails gouvernementaux, ont subi des interruptions importantes. Les systèmes de surveillance du réseau ont également détecté des perturbations de l'infrastructure internet de Pyongyang.
L'équipe de sécurité PHP annonce à l'avance : prochaine version de sécurité, Mercredi 21 octobre 2026, 14h00 UTC, deux vulnérabilités critiques, toutes deux notées CVSSv4 9.2. Les utilisateurs de PHP sont encouragés à se préparer à mettre à jour. Publication anticipée en cas de divulgation de détails ou de preuves d'exploitation active.
Plusieurs services en ligne sont hors service ou rencontrent des problèmes. Google Cloud a signalé "des problèmes" dans sa région de l'Europe occidentale, affectant des dizaines de sites web, dont Revolut, Royal Mail et HSBC.
Google Cloud a signalé un "problème" affectant des dizaines de services dans le Royaume-Uni. Parmi ceux-ci, Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD et Sky.
Une semaine avant les élections cruciales en Serbie, il est confirmé : le recteur de l'Université de Belgrade a été victime d'une attaque avec Pegasus sans interaction, et un procureur clé a été retiré d'une affaire après avoir dénoncé une ingérence politique, et a reçu une alerte concernant un logiciel espion. 16 cibles confirmées, et plus.
Le centre de données de Datagroup à Kyiv a été entièrement détruit, rendant sa remise en état et la poursuite de ses activités impossibles, a annoncé le service de presse de l'entreprise.
Le Premier ministre Benjamin Netanyahu a déclaré au Jerusalem Post que la coopération de la Russie avec l'Iran contrevient à ses propres intérêts, accusant Moscou de soutenir des réseaux de bots antisémite ciblant Israël.
**CONFIRMÉ : Le réseau social russe VK (VKontakte) connaît actuellement une importante interruption de service, avec des données indiquant une connectivité à 56 % des niveaux habituels. L'incident survient dans le contexte de rapports d'une attaque par drone ukrainienne dans les environs de son centre de données à Saint-Pétersbourg.**
Italie : Perturbation majeure du trafic aérien aujourd'hui suite à une "anomalie technique" détectée dans le réseau de transmission de données géographiques, selon l'opérateur de contrôle aérien national, ENAV. Capacité opérationnelle réduite à 50 % du trafic aérien total, entraînant des retards et des annulations, avec des conséquences inévitables pour l'ensemble du continent. ENAV a exclu toute activité malveillante comme cause.
Le député bulgare Ivaylo Mirchev affirme que deux individus masqués ont délibérément incendié 11 des 17 antennes Starlink dans une installation secrète près de Sofia. Les antennes, selon des sources, servent à la communication par satellite utilisée dans l'effort de guerre ukrainien. Les autorités bulgares ont confirmé qu'une enquête était en cours et ont annoncé un renforcement de la sécurité dans des installations similaires.
Des sources au ministère ukrainien de la Défense ont confirmé à Suspilne que des restrictions de connectivité Starlink avaient été détectées pendant la nuit au sein de l'armée ukrainienne à des vitesses supérieures à 160 km/h. Le seuil exact reste à vérifier. Ces restrictions compliquent considérablement certaines opérations des forces de défense, notamment la logistique, l'utilisation de systèmes sans pilote et les frappes à moyenne portée. Les causes font l'objet d'une enquête.
Liveuamap.com est de la Carte Et du fourrage de Nouvelles plate-forme. Notre mission est de dire à propos de
crise en Ukraine dans le monde entier. Nous recueillons des informations provenant de sources ouvertes et la mettre sur la carte en format de Rouges-vs-Blues conflit.
Si vous souhaitez partager notre mission, ou pour toute question, envoyez le à [email protected] ou demander à Twitter de @liveuamap
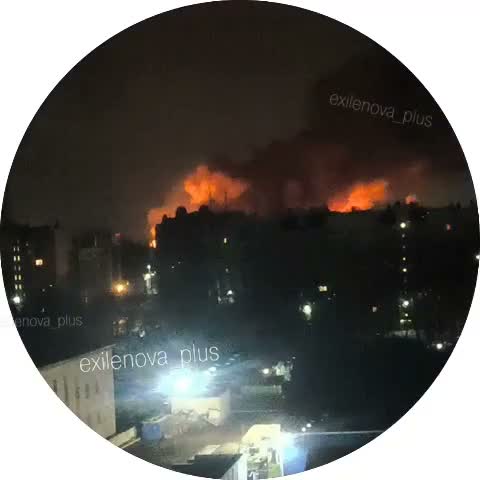 UkraineIncendies signalés près de l'usine militaire d'Oryol
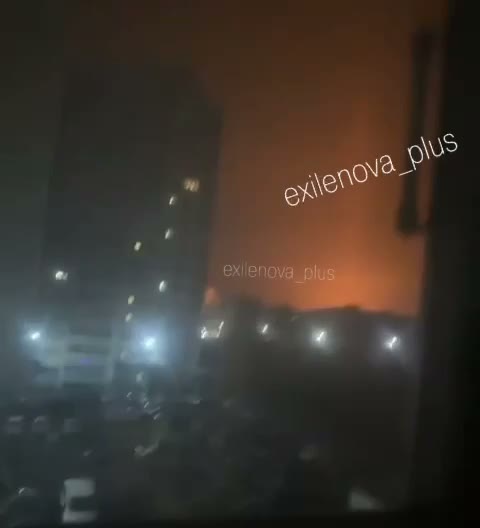 UkraineFrappe avec missile sur une usine militaire à Oryol.
 CalifornieUn mort dans un accident à Sacramento, dans le sud, qui a fait voler deux véhicules.
 SomalieLes tensions montent à Beledweyne ce soir alors que des combattants armés de Macawisley se mobilisent dans toute la ville, suscitant des craintes d'un affrontement armé imminent. Cette mobilisation soudaine intervient après l'arrivée secrète d'un membre influent de l'administration rivale de Hirshabelle, qui est parvenu à
 ColoradoLa police de Denver arrête un suspect dans le cadre d'une enquête sur un incident de tir survenu en 2024.
 VirginieLes policiers de Richmond recherchent un automobiliste impliqué dans un accident mortel survenu vendredi matin, où un homme a été tué en traversant une rue dans le quartier de Shockoe Bottom.
 IllinoisIncendie mortel dans le secteur 7000 de N. Paulina hier matin, 2-2-2, BC9, E102, T25, accompagné de Pub Ed, distribue des détecteurs de fumée et de la documentation sur la sécurité incendie aux habitants locaux.
 MinnesotaLes policiers de Saint Paul enquêtent actuellement sur un décès dans la portion de la rue Mounds Boulevard située entre les numéros 900 et 910.
 IowaDeux blessés suite à une fusillade dans le drive-thru du McDonald's à Ankeny.