Το PHP2Shell εκμεταλλεύτηκε σε πραγματικές επιθέσεις. Ένας εισβολέας συνέδεσέ το PHP2Shell με μια αδυναμία στο Linux kernel, αποκτώντας πρόσβαση root σε 25 διακομιστές σε τέσσερις χώρες, συμπεριλαμβανομένων τριών σε περιβάλλον που σχετίζεται με την κυβέρνηση των ΗΠΑ. Η παραβίαση επεκτάθηκε στο εσωτερικό δίκτυο, όπου ο εισβολέας στοχεύει στο Ακτιβ Directory. Υπάρχουν ενδείξεις σύνδεσης με την Κίνα. Σημάδια χρήσης εργαλείων με τεχνητή νοημοσύνη.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Το PHP2Shell εκμεταλλεύτηκε σε πραγματικές επιθέσεις. Ένας εισβολέας συνέδεσέ το PHP2Shell με μια αδυναμία στο Linux kernel, αποκτώντας πρόσβαση root σε 25 διακομιστές σε τέσσερις χώρες, συμπεριλαμβανομένων τριών σε περιβάλλον που σχετίζεται με την κυβέρνηση των ΗΠΑ. Η παραβίαση επεκτάθηκε στο εσωτερικό δίκτυο, όπου ο εισβολέας στοχεύει στο Ακτιβ Directory. Υπάρχουν ενδείξεις σύνδεσης με την Κίνα. Σημάδια χρήσης εργαλείων με τεχνητή νοημοσύνη.
Ένας χάκερ προσπαθεί να παραβιάσει τα συστήματα της Ομοσπονδιακής Επιτροπής Εκλογών των ΗΠΑ, και ως αποτέλεσμα, η επιτροπή αναγκάστηκε να απενεργοποιήσει προσωρινά τις υπηρεσίες της που προσφέρονται μέσω διαδικτύου, σύμφωνα με ένα email που είδε το Ρουτς.
Τραμπ: Σύντομα, θα επιβάλουμε επίσημα την απαγόρευση της χρήσης του όρου "AI/Τεχνητή Νοημοσύνη" σε όλα τα σχετικά έγγραφα και σε άλλα, λόγω της ανακρίβειάς του.
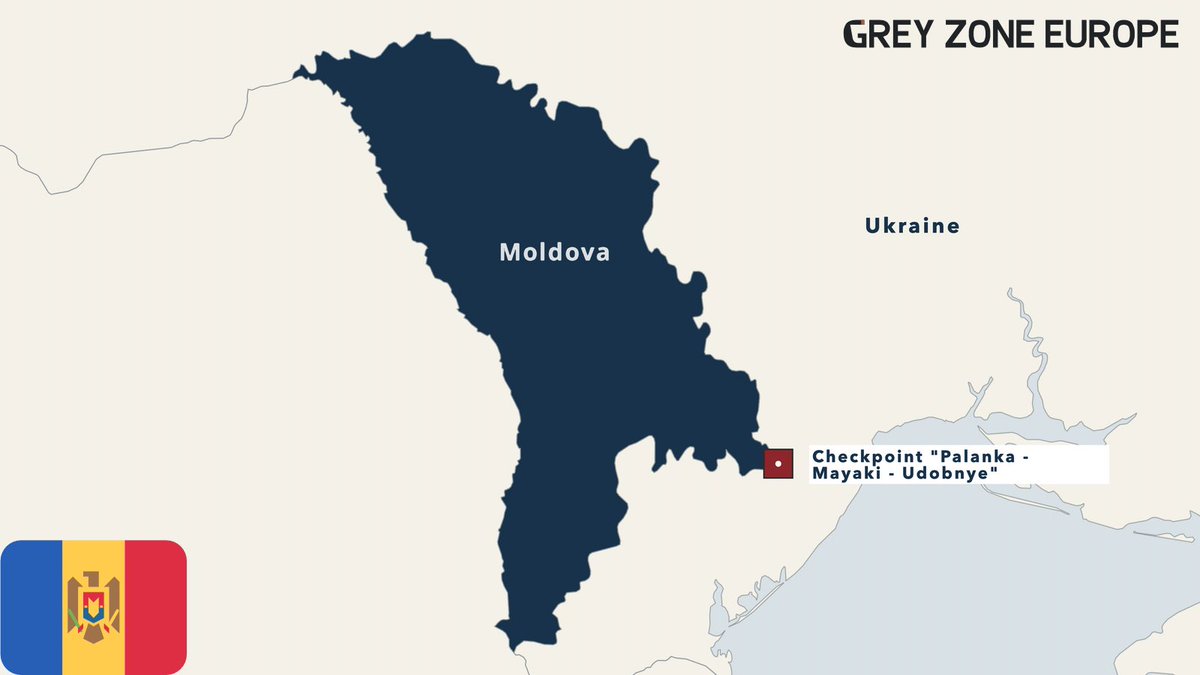
Η κυβέρνηση της Μολδαβίας αντιμετωπίζει συνεχείς διακοπές στις ψηφιακές υπηρεσίες της, μετά από εκτεταμένη κυβερνοεπίθεση. Οι αρχές καταγράφουν περίπου 11 ΕΚΤΡΙΑ Μιλίων αιτήσεις πρόσβασης κατά τη διάρκεια της επίθεσης, η οποία στοχεύει σε προσωπικά δεδομένα, στις 22 Οκτωβρίου. Μια δεύτερη προσπάθεια εισβολής απορρίφθηκε στις 25 Οκτωβρίου. Πολλές κυβερνητικές πλατφόρμες παραμένουν εκτός λειτουργίας, συμπεριλαμβανομένων συστημάτων που διαχειρίζονται άδειες και επίσημες εγκρίσεις. Οι αρχές της Μολδαβίας υποψιάζονται ότι οι επιθέσεις αποτελούν μέρος μιας ευρύτερης υβριδικής εκστρατείας. Η ανάθεση ευθύνης παραμένει ασαφής.
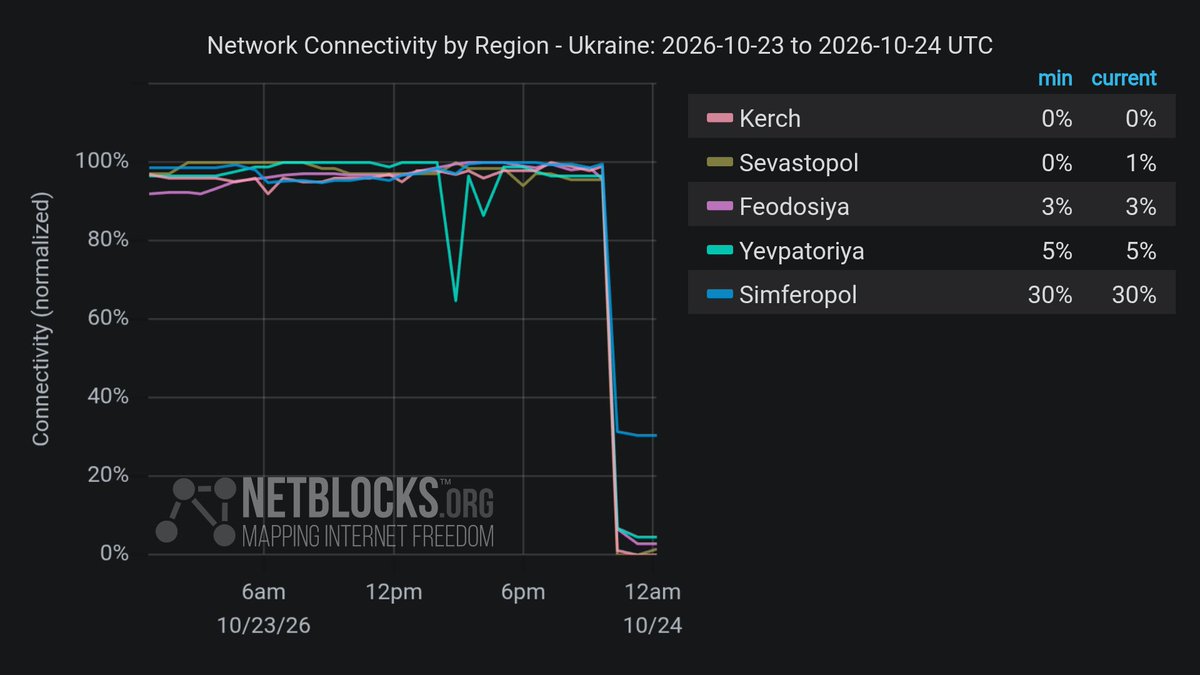
Επιβεβαιώνεται: Δεδομένα δικτύου δείχνουν ότι η σύνδεση στο διαδίκτυο έχει διακοπεί στην κατεχόμενη Κριμεια, παράλληλα με διακοπές ρεύματος που προκλήθηκαν από επιθέσεις με ουκρανικά drones εναντίον υποδομών ενέργειας.
Ο Άντι Μπέρνχαμ δήλωσε ότι η Ουκρανία πρέπει να έχει πλήρη πρόσβαση στο Starlink κατά τη διάρκεια της τηλεφωνικής επικοινωνίας με τον Τραμπ σήμερα το απόγευμα.
After PHP2Shell comes Node2Shell, a critical bug found by OpenAI's Codex Security that can let attackers run code in Node.js apps. It was successfuly demonstrated on the official Node.js 24.22.0 image. Node 20, 23 and 25 (all EoL) get no fix
Η Oracle δημοσίευσε ειδοποίηση ασφαλείας για το Java: CVE-2026-91403, CVSS 9.1. Αφορά το JSSE (TLS του Java) και είναι εκμεταλλεύσιμο μέσω δικτύου χωρίς διαπιστευτήρια. Επηρεαζόμενες εκδόσεις: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 και 27.0.1, καθώς και GraalVM.
Microsoft: Ο εθνικός επιθετικός Στάρο0940, με σχέσεις με την Κίνα, χρησιμοποίησε το πλαίσιο αυτόματης δοκιμής διείσδυσης ARTEX για να αυτοματοποιήσει επιθέσεις εναντίον εκατοντάδων οργανισμών παγκοσμίως, σε διάφορους κλάδους. Η Microsoft Απειλή Intelligence εκτιμά ότι ο Στάρο0940 είναι υπεύθυνος για την πρόσφατη διαρροή δεδομένων στην αλυσίδα εφοδιασμού της ConnectWise, που αφορούσε μια εφαρμογή για πολλούς χρήστες. Η έρευνά μας έδειξε ότι η χρήση του ARTEX από τον Στάρο0940 επιτάχυνε την εκμετάλλευση της παραβιασμένης εφαρμογής για την αυθεντικοποίηση σε στόχους μέσω εφαρμογών που είχαν ήδη χορηγηθεί πρόσβαση, επιτρέποντας στον επιθετικό να δρα χωρίς να απαιτείται διαδραστική σύνδεση χρήστη. Η δραστηριότητα που επιταχύνεται από την τεχνητή νοημοσύνη περιελάμβανε αναγνώριση, αλλαγές κωδικών πρόσβασης και προσπάθειες τροποποίησης δικαιωμάτων, που θα μπορούσαν να επιτρέψουν την επέκταση ή τη διαρκή πρόσβαση. Διαβάστε το blog μας για λεπτομερή ανάλυση και ενδείξεις παραβίασης (IOCs), καθώς και για ανιχνεύσεις Microsoft Defender, συστάσεις προστασίας και οδηγίες.
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Η Oracle δημοσίευσε ειδοποίηση ασφαλείας για το Java: CVE-2026-91403, CVSS 9.1. Αφορά το JSSE (TLS του Java) και είναι εκμεταλλεύσιμο μέσω δικτύου χωρίς διαπιστευτήρια. Επηρεαζόμενες εκδόσεις: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 και 27.0.1, καθώς και GraalVM.
NSA Cyber: Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or database. If an immediate update is not feasible, it is recommend that organizations take the system offline until it can be fully mitigated. NSA will follow up shortly with more specific guidance
Orange Network Outage: A national outage is affecting Orange and Sosh mobile and internet networks since late morning this Wednesday, October 21. Emergency numbers may be difficult to reach, particularly 15 (SAMU), 17 (police and gendarmerie), and 18 (firefighters). In case of emergency, if your call does not go through, dial 112 from another available mobile network or use a landline
Η εταιρεία Καλιφόρνια φαίνεται να έχει αναπτύξει μια λειτουργική εκμετάλλευση για τις διαρρευσμένες ευπάθειες PHP, λίγες ώρες πριν την επίλυση. Ένα βίντεο που δημοσιεύθηκε προσωρινά και αποδίδεται στην Καλιφόρνια, δείχνει την εκτέλεση εντολών σε έναν ιστότοπο WordPress 7.1.3 με PHP 8.5.4. Ο Κέβιν Beaumont δηλώνει ότι μια στιγμιαία λήψη από το βίντεο είναι αυθεντική. Υπάρχει επίσης διαθέσιμη μια δημόσια απόδειξη, αλλά ο συγγραφέας της αναφέρει ότι μία από τις αλυσίδες επιθέσεων έχει καταρρεύσει και η εκτέλεση κώδικα είναι ασταθής. Οι διαχειριστές έχουν δύο μέτρα προστασίας μέχρι την εφαρμογή της επίλυσης στις 14:00 UTC σήμερα. Η απενεργοποίηση του session.upload_progress.enabled στο php.ini απενεργοποιεί τη λειτουργία που αναφέρονται οι διαρρεύουσες πληροφορίες. Το μόνο κόστος είναι οι γραμμές προόδου μεταφόρτωσης. Η μπλοκάρισμα κάθε αίτησης με το Content-Type multipart στον διακομιστή ιστού είναι πιο αποτελεσματική, αλλά εμποδίζει τις μεταφορτώσεις αρχείων.
Ο οργανισμός NCSC ενθαρρύνει τις βρετανικές οργανώσεις να προετοιμαστούν για άμεση αναβάθμιση συστημάτων χρησιμοποιώντας PHP. Εάν η άμεση αντιμετώπιση δεν είναι εφικτή, οι οργανώσεις θα πρέπει να εξετάσουν την απενεργοποίηση του συστήματος μέχρι να επιτευχθεί πλήρης αντιμετώπιση.
Widespread internet disruption reported across North Korea. More than 40 websites, including KCNA, Rodong Sinmun and government portals, have experienced significant outages. Network monitors also detected disruptions to Pyongyang's internet infrastructure
Η ομάδα ασφάλειας PHP προειδοποιεί: Επόμενη έκδοση ασφάλειας, Τετάρτη, 21 Οκτωβρίου 2026, 14:00 UTC, περιλαμβάνει δύο κρίσιμες ευπάθειες, και οι δύο με βαθμολογία CVSSv4 9.2. Οι χρήστες PHP ενθαρρύνονται να προετοιμαστούν για αναβάθμιση. Νωρίτε ημερομηνία κυκλοφορίας εάν στοιχεία γίνουν διαθέσιμα ή αν υπάρξει αποδεδειγμένη χρήση.
Πολλα online υπηρεσίες έχουν διακοπεί ή αντιμετωπίζουν προβλήματα. Η Google Κλαουντ έχει αναφέρει "προβλήματα" στην περιοχή της Δυτικής Ευρώπης, επηρεάζοντας δεκάδες ιστοσελίδες, συμπεριλαμβανομένων των Revolut, Ροαλ Mail και HSBC.
Η Google Κλαουντ ανακοίνωσε "προβλήματα" που επηρεάζουν δεκάδες υπηρεσίες στο Ηνωμένο Βασίλειο, μεταξύ των οποίων οι Revolut, Λόιντς, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD και Sky.
Μία εβδομάδα πριν τις κρίσιμες εκλογές στη Σερβία, επιβεβαιώνεται: Ο πρύτανης του Πανεπιστημίου της Βελγραδ παραβιάστηκε με το λογισμικό Πέγκας, ενώ ένας σημαντικός εισαγγελέας, μετά από δηλώσεις σχετικά με πολιτική παρέμβαση, έλαβε ειδοποίηση για spyware. Επιβεβαιώνονται 16 στόχοι και συνεχίζονται.
Το κέντρο δεδομένων της Datagroup στο Κίεβο καταστράφηκε ολοσχερώς, καθιστώντας αδύνατη την αποκατάσταση και τη συνέχιση της λειτουργίας του, σύμφωνα με το γραφείο Τύπου της εταιρείας.
Ο πρωθυπουργός Μπενιαμίν Νετανιάχου δήλωσε στο Ιερουσαλήμ Ποστο ότι η συνεργασία της Ρωσίας με το Ιράν έρχεται σε αντίθεση με τα δικά της συμφέροντα, κατηγορώντας τη Μόσχα ότι υποστηρίζει αντισημιτικά δίκτυα bots που στοχεύουν το Ισραήλ.
Επιβεβαιώνεται: Το ρωσικό κοινωνικό δίκτυο VK (ВКонтакте) αντιμετωπίζει σημαντική διαταραχή, με μετρήσεις που δείχνουν συνδεσιμότητα στο 56% των κανονικών επιπέδων. Η υπόθεση έρχεται σε μια περίοδο αναφορών για επίθεση με ουκρανικό drone στην περιοχή του κέντρου δεδομένων της στο Αγίου Πέτρου.
Italian airspace experiencing significant disruption today following a "technical anomaly" detected in the geographic data transmission network, according to the country's air traffic control operator ENAV. Operational capacity reduced to 50% of total air traffic, causing delays and cancellations, which will inevitably have a knock-on effect for the entire continent. ENAV has ruled out malicious activity as the cause.
Ο βουλευτής της Βουλγαρίας, Ιβάιλο Μιρτσέφ, δήλωσε ότι δύο άγνωστοι άτομα άναψαν τις 11 από τις 17 κεραίες Starlink σε ένα μυστικό συγκρότημα κοντά στη Σόφια. Οι κεραίες, σύμφωνα με πληροφορίες, υποστηρίζουν τη δορυφορική επικοινωνία που χρησιμοποιείται στην προσπάθεια του Ουκρανίας. Οι βουλγαρικές αρχές επιβεβαίωσαν ότι διεξάγεται έρευνα και ότι έχουν αυξηθεί οι μέτρα ασφαλείας σε παρόμοια εγκαταστάσεις.
Πηγές του ουκρανικού Υπουργείου Άμυνας επιβεβαίωσαν στο Suspilne ότι κατά τη διάρκεια της νύχτας εντοπίστηκαν περιορισμοί στη συνδεσιμότητα Starlink στον ουκρανικό στρατό σε ταχύτητες άνω των 160 χλμ./ώρα. Το ακριβές όριο ταχύτητας εξακολουθεί να επαληθεύεται. Οι περιορισμοί δυσχεραίνουν σημαντικά ορισμένες επιχειρήσεις των Δυνάμεων Άμυνας, συμπεριλαμβανομένων της επιμελητείας, των μη επανδρωμένων συστημάτων και των πληγμάτων μέσου βεληνεκούς. Τα αίτια διερευνώνται.
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
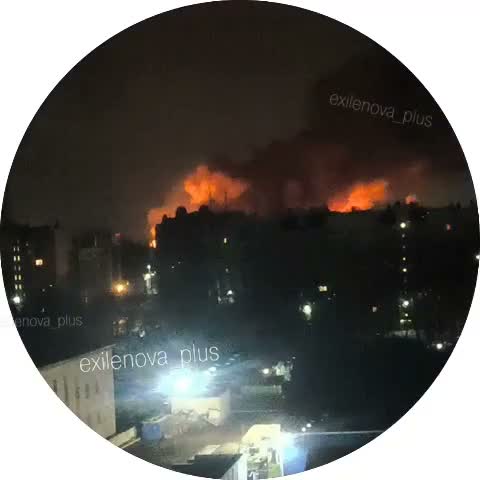 ΟυκρανίαΑναφιώσεις κοντά στην στρατιωτική μονάδα στην Ορίολ
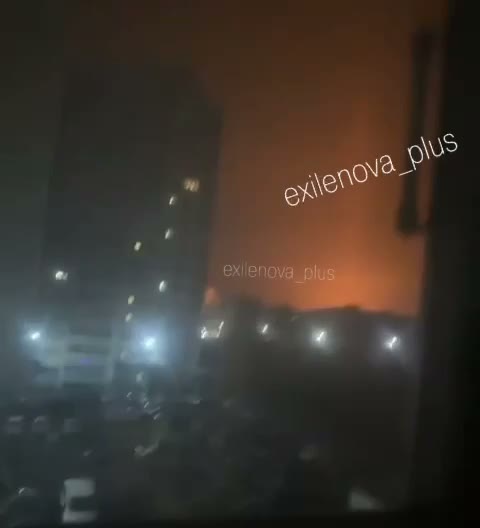 ΟυκρανίαΑναφορά για επιθέσεις με πυραύλους εναντίον στρατιωτικού εργοστασίου στην Ορίολ
 Καλιφόρνια1 killed in south Sacramento crash that left 2 vehicles overturned
 ΣομαλίαΟι εντάσεις αυξάνονται στο Μπελντουέιν νύχτα, καθώς ένοπες δυνάμεις των Μακάουισλε, με σημαντικό οπλισμό, συγκεντρώνονται σε όλη την πόλη, προκαλώντας φόβους για επimminent ένοπλη σύγκρουση. Η ξαφνική συγκέντρωση ακολουθεί την μυστική άφιξη ενός αντιπροσώπου της διοίκησης της Χίρσαμπέλ, ο οποίος, σύμφωνα με πληροφορίες,
 ΚολοράντοDenver Police Arrest Suspect in 2024 Shooting
 ΒιργινίαRichmond police are searching for a hit-and-run driver who struck and killed a man crossing a street in Shockoe Bottom on Friday morning
 ΙλινόιςFatal fire on the 7000 block of N. Paulina yesterday morning, 2-2-2, BC9, E102, T25 joined Pub Ed to distribute smoke detectors & fire safety literature to local residents.
 ΜινεσόταSaint Paul police officers are currently conducting a death investigation in the 900 block of Mounds Boulevard.
 Αϊόβα2 injured in shooting in Ankeny McDonald's drive-thru