PHP2Shell utilizado em ataques reais. Um atacante combinou o PHP2Shell com uma falha no kernel Linux para obter acesso root a 25 servidores em quatro países, incluindo três em um ambiente associado ao governo dos EUA. A invasão se estendeu à rede interna, onde o atacante direcionou o Active Directory. Ligações suspeitas com a China. Evidências de ferramentas auxiliadas por IA.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
PHP2Shell utilizado em ataques reais. Um atacante combinou o PHP2Shell com uma falha no kernel Linux para obter acesso root a 25 servidores em quatro países, incluindo três em um ambiente associado ao governo dos EUA. A invasão se estendeu à rede interna, onde o atacante direcionou o Active Directory. Ligações suspeitas com a China. Evidências de ferramentas auxiliadas por IA.
Um hacker tenta invadir os sistemas da Comissão Federal de Eleições dos EUA, e a agência teve que "desativar temporariamente" seus serviços online como resultado, de acordo com um e-mail visto pela Reuters.
Trump: Em breve, proíbere-se oficialmente o uso do termo "IA/Inteligência Artificial" em todos os documentos relevantes, e em outras áreas, devido à sua imprecisão.
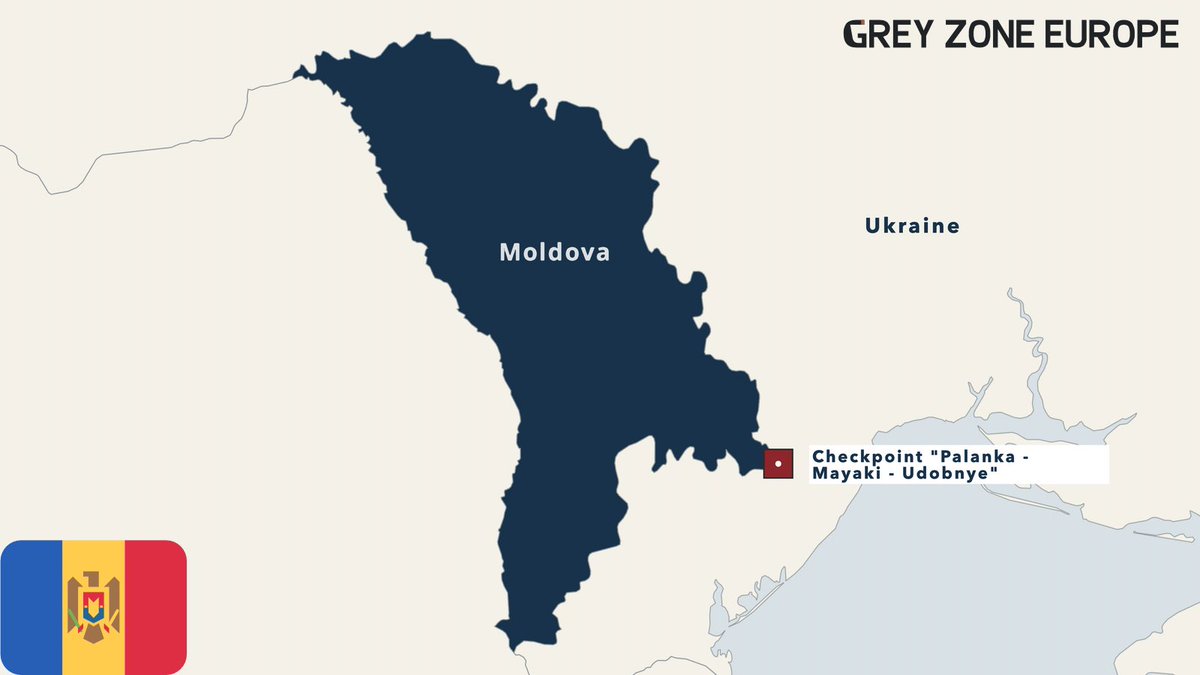
Serviços digitais do governo da Moldávia continuam interrompidos após um ataque cibernético em larga escala. As autoridades registraram aproximadamente 11 MILHÕES de solicitações de acesso durante um ataque que visava dados pessoais em 22 de outubro. Uma segunda tentativa de invasão foi bloqueada em 25 de outubro. Várias plataformas governamentais permanecem offline, incluindo sistemas que tratam de permissões e autorizações oficiais. As autoridades moldavas suspeitam que os ataques podem fazer parte de uma campanha híbrida mais ampla. A atribuição ainda não foi confirmada.
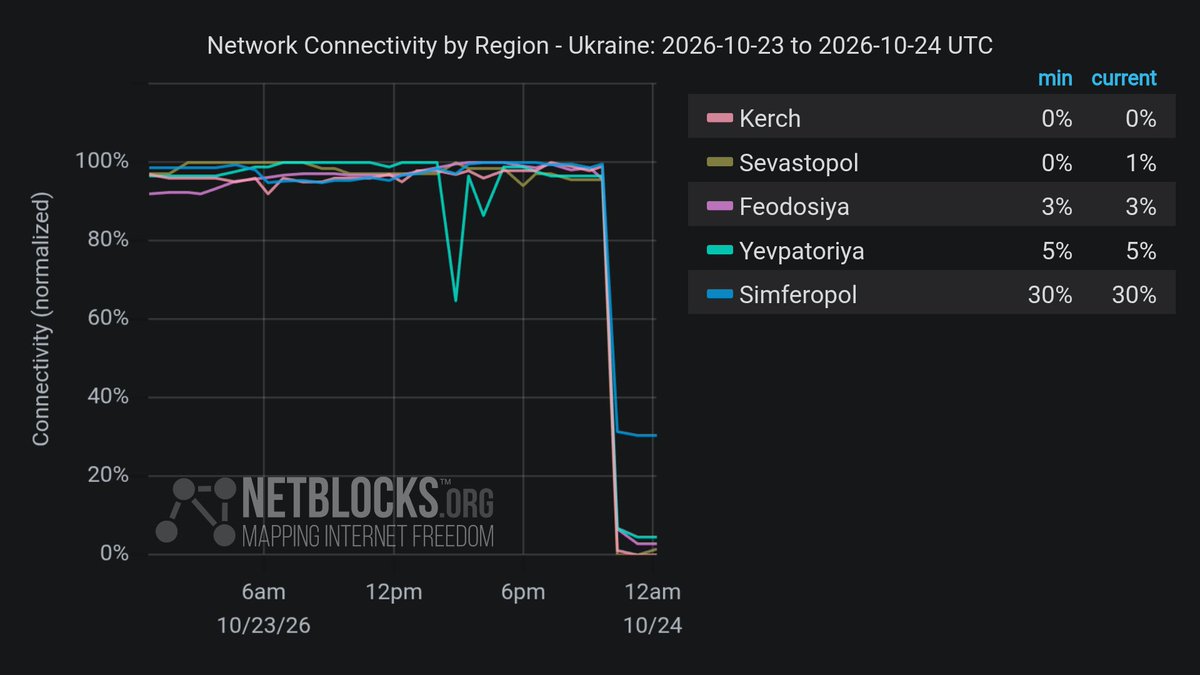
Confirmado: Dados da rede indicam que a conectividade na Crimeia ocupada foi interrompida, em meio a cortes de energia após ataques de drones ucranianos contra a infraestrutura energética.
Após o PHP2Shell, surge o Node2Shell, uma vulnerabilidade crítica identificada pela Codex Security da OpenAI que permite a atacantes executar código em aplicações Node.js. Foi demonstrado com sucesso na imagem oficial do Node.js 24.22.0. As versões Node 20, 23 e 25 (todas em fase de desativação) não recebem correção.
Navios russos suspeitos de espionagem em cabos de comunicação submarinos cruciais que ligam o Reino Unido à Europa e aos EUA. Mais de 500 movimentos suspeitos envolvendo 17 embarcações foram identificados, com navios diminuindo a velocidade, alterando a direção e seguindo rotas de cabos. Funcionários britânicos temem que essa atividade possa ajudar Moscou a identificar alvos para futuros sabotagens.
Oracle published a security alert for Java today: CVE-2026-91403, CVSS 9.1. It's in JSSE (Java's TLS) and is exploitable over the network without credentials. Affected versions listed: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 and 27.0.1, and GraalVM
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: O ator cibernético associado ao governo chinês, Storm-0940, utilizou o framework de testes de penetração ARTEX para automatizar ataques contra centenas de organizações em todo o mundo, abrangendo diversos setores. A Microsoft Threat Intelligence avalia que o Storm-0940 foi responsável pela recente violação da cadeia de fornecimento da ConnectWise, que afetou uma aplicação multi-inquilino. Nossa investigação revelou que o uso do ARTEX pelo Storm-0940 acelerou a exploração de aplicações comprometidas para autenticação em ambientes-alvo, permitindo que o ator cibernético operasse sem exigir um login interativo. A atividade subsequente, acelerada por IA, incluiu reconhecimento, alterações de credenciais de aplicações e tentativas de modificar privilégios, o que poderia permitir acesso expandido ou persistente. Consulte nosso blog para uma análise detalhada e indicadores de comprometimento (IOCs), juntamente com detecções do Microsoft Defender, recomendações de proteção e guias.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Cibernética: A partir de agora, todas as organizações que utilizam PHP nos seus sistemas devem estar preparadas para uma atualização que aborda duas vulnerabilidades críticas. O PHP é amplamente utilizado em aplicações web. Estas vulnerabilidades frequentemente proporcionam acesso direto ao sistema de ficheiros ou à base de dados do servidor. Caso uma atualização imediata não seja possível, recomenda-se que as organizações desliguem o sistema até que possa ser totalmente mitigado. A NSA fornecerá instruções mais específicas em breve.
Interrupção da rede Orange: Uma interrupção nacional afeta as redes móveis e de internet Orange e Sosh desde a manhã desta quarta-feira, 21 de outubro. Pode ser difícil contactar os números de emergência, especialmente 15 (SAMU), 17 (polícia e gendarmerie) e 18 (bombeiros). Em caso de emergência, se a sua chamada não for atendida, discar 112 a partir de outra rede móvel disponível ou utilizar uma linha telefónica fixa.
Empresa de segurança Calif parece ter uma exploração funcional para as falhas PHP divulgadas, horas antes da correção. Um vídeo breve, atribuído à Calif, mostra a execução de comandos em um site WordPress 7.1.3 rodando PHP 8.5.4. Kevin Beaumont afirma que uma captura de tela é autêntica. Uma prova de conceito pública também está circulando, mas seu autor afirma agora que uma das suas cadeias de ataque está inativa e a execução de código é pouco confiável. Os administradores têm duas medidas temporárias até a correção ser implementada às 14:00 UTC de hoje. Desativar `session.upload_progress.enabled` em `php.ini` desativa a funcionalidade mencionada nos detalhes divulgados. O único custo é a barra de progresso de upload. Bloquear todas as requisições com um `Content-Type` multipart no servidor web é mais eficaz, mas interrompe o envio de arquivos.
O NCSC incentiva organizações do Reino Unido a se prepararem para a atualização imediata de sistemas usando PHP. Em casos onde a correção imediata não for viável, as organizações devem considerar a suspensão do sistema até que ele possa ser totalmente mitigado.
Interrupção generalizada da internet relatada na Coreia do Norte. Mais de 40 sites, incluindo KCNA, Rodong Sinmun e portais governamentais, sofreram interrupções significativas. Monitoramento de rede também detectou interrupções na infraestrutura de internet de Pyongyang.
A equipa de segurança PHP dá aviso prévio: Próxima atualização de segurança, quarta-feira, 21 de outubro de 2026, 14:00 UTC, duas vulnerabilidades críticas, ambas classificadas com CVSSv4 9.2. Os utilizadores do PHP são incentivados a preparar-se para a atualização. Lançamento antecipado caso os detalhes se tornem públicos ou haja evidência de exploração ativa.
Vários serviços online estão inoperantes ou enfrentam problemas. A Google Cloud reportou "problemas" na sua região da Europa Ocidental, afetando dezenas de sites, incluindo Revolut, Royal Mail e HSBC.
Google Cloud reporta "problema" que afeta dezenas de serviços no Reino Unido, incluindo Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD e Sky.
Uma semana antes das eleições cruciais na Sérvia, confirma-se: o reitor da Universidade de Belgrado foi alvo de um ataque com o software Pegasus sem interação – e um procurador-chefe, após denunciar interferência política, recebeu um alerta de spyware. 16 alvos confirmados e mais.
O centro de dados da Datagroup em Kyiv foi completamente destruído, tornando impossível sua recuperação e a continuidade das operações, informou a assessoria de imprensa da empresa.
Primeiro-ministro Benjamin Netanyahu afirmou ao Jerusalem Post que a cooperação da Rússia com o Irão contraria seus próprios interesses, acusando Moscou de apoiar redes de bots antissemitas que visam Israel.
Confirmado: A rede de mídia social russa VK (VKontakte) está atualmente enfrentando uma grande interrupção, com dados indicando conectividade em 56% do nível normal. O incidente ocorre em meio a relatos de um ataque com drone ucraniano na área do seu centro de dados em São Petersburgo.
Espaço aéreo italiano sofre interrupções significativas hoje devido a uma "anomalia técnica" detectada na rede de transmissão de dados geográficos, segundo o operador de controle de tráfego aéreo do país, ENAV. Capacidade operacional reduzida para 50% do tráfego aéreo total, causando atrasos e cancelamentos, com impacto inevitável em todo o continente. ENAV exclui a existência de atividades maliciosas como causa.
Deputado búlgaro Ivaylo Mirchev afirma que dois indivíduos encapuzados incendiaram 11 das 17 antenas Starlink em uma instalação secreta perto de Sofia. As antenas, segundo relatos, são utilizadas para comunicações via satélite, essenciais para o esforço de guerra da Ucrânia. Autoridades búlgaras confirmaram que uma investigação está em andamento e que a segurança em instalações semelhantes foi reforçada.
Fontes do Ministério da Defesa da Ucrânia confirmaram à Suspilne que foram detectadas durante a noite restrições à conectividade Starlink nas Forças Armadas ucranianas em velocidades superiores a 160 km/h. O limite exato ainda está sendo verificado. As restrições dificultam significativamente algumas operações das Forças de Defesa, incluindo logística, sistemas não tripulados e ataques de médio alcance. As causas estão sendo investigadas.
Liveuamap.com é uma plataforma \"Map&Feed News\". O nosso propósito é informar o mundo sobre a crise Ucraniana. Recolhemos informação a partir de fontes livres e relacionamo-las num mapa com as cores vermelha e azul.
Se pretender participar na nossa missão ou tiver alguma questão envie-nos mensagem para [email protected] ou procure no Twitter @liveuamap
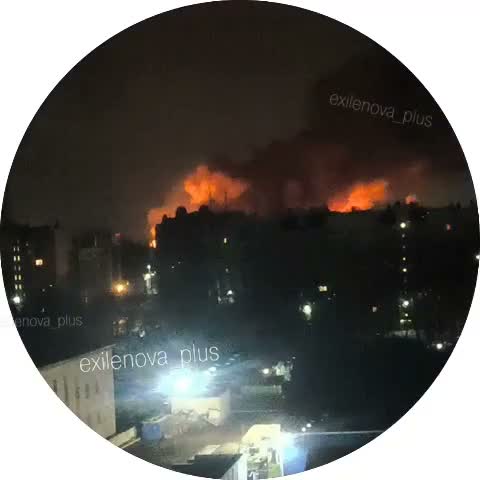 UcrâniaIncêndios reportados perto da fábrica militar em Oryol
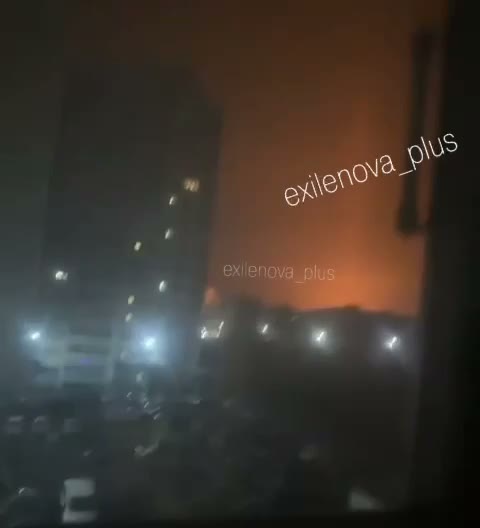 UcrâniaAtaque com míssil em fábrica militar em Oryol.
 CalifórniaUm morto em colisão no sul de Sacramento, envolvendo dois veículos.
 SomáliaTensões aumentam em Beledweyne nesta noite, com combatentes armados do Macawisley mobilizados em toda a cidade, gerando temores de um confronto armado iminente. A mobilização repentina ocorre após a chegada secreta de um vice-líder da administração de Hirshabelle, que supostamente
 ColoradoPolícia de Denver prende suspeito em tiroteio de 2024
 VirgíniaA polícia de Richmond investiga o atropelamento fatal de um homem que atravessava a rua em Shockoe Bottom na manhã de sexta-feira.
 IllinoisIncêndio fatal na área entre as ruas N. Paulina e 7000, ontem pela manhã. Equipes do Corpo de Bombeiros (BC9, E102, T25) e da Pub Ed distribuíram detectores de fumaça e materiais informativos sobre segurança contra incêndio aos moradores locais.
 MinnesotaPoliciais de Saint Paul investigam morte em via pública, na área entre as ruas Mounds Boulevard e as números 900.
 IowaDois feridos em tiroteio no drive-thru do McDonald's em Ankeny