CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Oracle published a security alert for Java today: CVE-2026-91403, CVSS 9.1. It's in JSSE (Java's TLS) and is exploitable over the network without credentials. Affected versions listed: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 and 27.0.1, and GraalVM
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: O ator cibernético associado ao governo chinês, Storm-0940, utilizou o framework de testes de penetração ARTEX para automatizar ataques contra centenas de organizações em todo o mundo, abrangendo diversos setores. A Microsoft Threat Intelligence avalia que o Storm-0940 foi responsável pela recente violação da cadeia de fornecimento da ConnectWise, que afetou uma aplicação multi-inquilino. Nossa investigação revelou que o uso do ARTEX pelo Storm-0940 acelerou a exploração de aplicações comprometidas para autenticação em ambientes-alvo, permitindo que o ator cibernético operasse sem exigir um login interativo. A atividade subsequente, acelerada por IA, incluiu reconhecimento, alterações de credenciais de aplicações e tentativas de modificar privilégios, o que poderia permitir acesso expandido ou persistente. Consulte nosso blog para uma análise detalhada e indicadores de comprometimento (IOCs), juntamente com detecções do Microsoft Defender, recomendações de proteção e guias.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Cibernética: A partir de agora, todas as organizações que utilizam PHP nos seus sistemas devem estar preparadas para uma atualização que aborda duas vulnerabilidades críticas. O PHP é amplamente utilizado em aplicações web. Estas vulnerabilidades frequentemente proporcionam acesso direto ao sistema de ficheiros ou à base de dados do servidor. Caso uma atualização imediata não seja possível, recomenda-se que as organizações desliguem o sistema até que possa ser totalmente mitigado. A NSA fornecerá instruções mais específicas em breve.
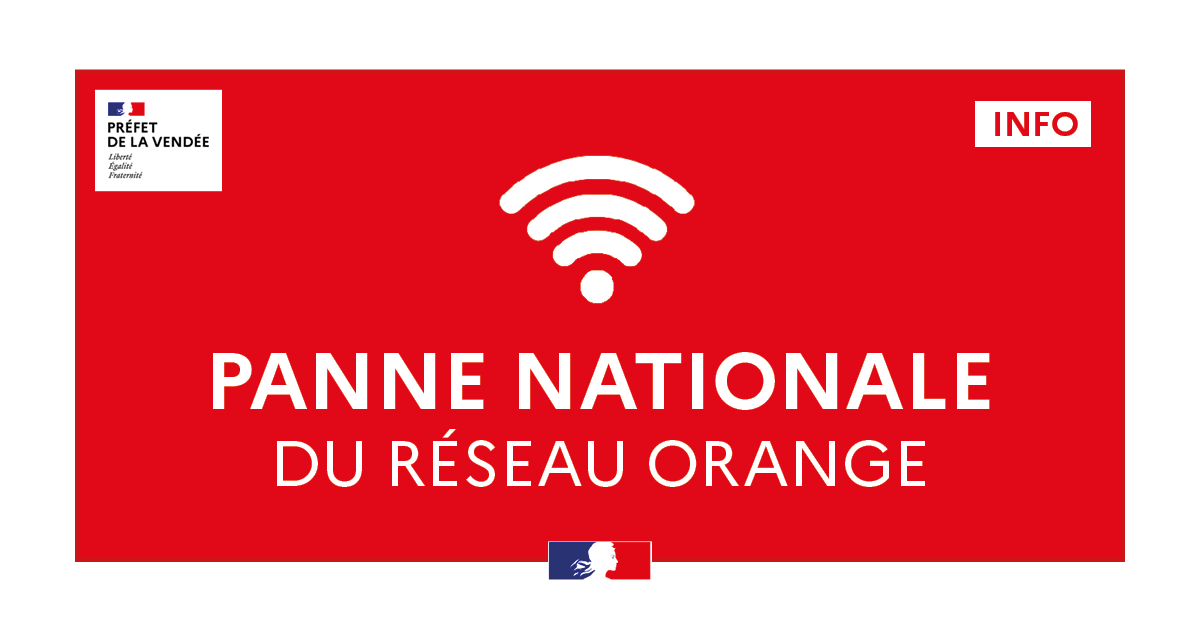
Interrupção da rede Orange: Uma interrupção nacional afeta as redes móveis e de internet Orange e Sosh desde a manhã desta quarta-feira, 21 de outubro. Pode ser difícil contactar os números de emergência, especialmente 15 (SAMU), 17 (polícia e gendarmerie) e 18 (bombeiros). Em caso de emergência, se a sua chamada não for atendida, discar 112 a partir de outra rede móvel disponível ou utilizar uma linha telefónica fixa.
Empresa de segurança Calif parece ter uma exploração funcional para as falhas PHP divulgadas, horas antes da correção. Um vídeo breve, atribuído à Calif, mostra a execução de comandos em um site WordPress 7.1.3 rodando PHP 8.5.4. Kevin Beaumont afirma que uma captura de tela é autêntica. Uma prova de conceito pública também está circulando, mas seu autor afirma agora que uma das suas cadeias de ataque está inativa e a execução de código é pouco confiável. Os administradores têm duas medidas temporárias até a correção ser implementada às 14:00 UTC de hoje. Desativar `session.upload_progress.enabled` em `php.ini` desativa a funcionalidade mencionada nos detalhes divulgados. O único custo é a barra de progresso de upload. Bloquear todas as requisições com um `Content-Type` multipart no servidor web é mais eficaz, mas interrompe o envio de arquivos.
O NCSC incentiva organizações do Reino Unido a se prepararem para a atualização imediata de sistemas usando PHP. Em casos onde a correção imediata não for viável, as organizações devem considerar a suspensão do sistema até que ele possa ser totalmente mitigado.
Interrupção generalizada da internet relatada na Coreia do Norte. Mais de 40 sites, incluindo KCNA, Rodong Sinmun e portais governamentais, sofreram interrupções significativas. Monitoramento de rede também detectou interrupções na infraestrutura de internet de Pyongyang.
A equipa de segurança PHP dá aviso prévio: Próxima atualização de segurança, quarta-feira, 21 de outubro de 2026, 14:00 UTC, duas vulnerabilidades críticas, ambas classificadas com CVSSv4 9.2. Os utilizadores do PHP são incentivados a preparar-se para a atualização. Lançamento antecipado caso os detalhes se tornem públicos ou haja evidência de exploração ativa.
Vários serviços online estão inoperantes ou enfrentam problemas. A Google Cloud reportou "problemas" na sua região da Europa Ocidental, afetando dezenas de sites, incluindo Revolut, Royal Mail e HSBC.
Google Cloud reporta "problema" que afeta dezenas de serviços no Reino Unido, incluindo Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD e Sky.
Uma semana antes das eleições cruciais na Sérvia, confirma-se: o reitor da Universidade de Belgrado foi alvo de um ataque com o software Pegasus sem interação – e um procurador-chefe, após denunciar interferência política, recebeu um alerta de spyware. 16 alvos confirmados e mais.
O centro de dados da Datagroup em Kyiv foi completamente destruído, tornando impossível sua recuperação e a continuidade das operações, informou a assessoria de imprensa da empresa.
Primeiro-ministro Benjamin Netanyahu afirmou ao Jerusalem Post que a cooperação da Rússia com o Irão contraria seus próprios interesses, acusando Moscou de apoiar redes de bots antissemitas que visam Israel.
Confirmado: A rede de mídia social russa VK (VKontakte) está atualmente enfrentando uma grande interrupção, com dados indicando conectividade em 56% do nível normal. O incidente ocorre em meio a relatos de um ataque com drone ucraniano na área do seu centro de dados em São Petersburgo.
Espaço aéreo italiano sofre interrupções significativas hoje devido a uma "anomalia técnica" detectada na rede de transmissão de dados geográficos, segundo o operador de controle de tráfego aéreo do país, ENAV. Capacidade operacional reduzida para 50% do tráfego aéreo total, causando atrasos e cancelamentos, com impacto inevitável em todo o continente. ENAV exclui a existência de atividades maliciosas como causa.
Deputado búlgaro Ivaylo Mirchev afirma que dois indivíduos encapuzados incendiaram 11 das 17 antenas Starlink em uma instalação secreta perto de Sofia. As antenas, segundo relatos, são utilizadas para comunicações via satélite, essenciais para o esforço de guerra da Ucrânia. Autoridades búlgaras confirmaram que uma investigação está em andamento e que a segurança em instalações semelhantes foi reforçada.
Fontes do Ministério da Defesa da Ucrânia confirmaram à Suspilne que foram detectadas durante a noite restrições à conectividade Starlink nas Forças Armadas ucranianas em velocidades superiores a 160 km/h. O limite exato ainda está sendo verificado. As restrições dificultam significativamente algumas operações das Forças de Defesa, incluindo logística, sistemas não tripulados e ataques de médio alcance. As causas estão sendo investigadas.
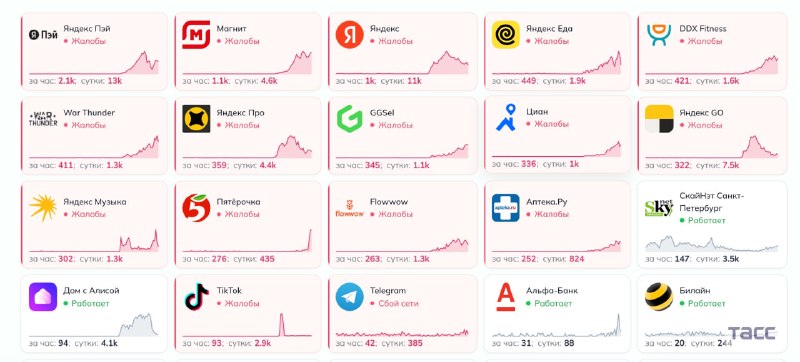
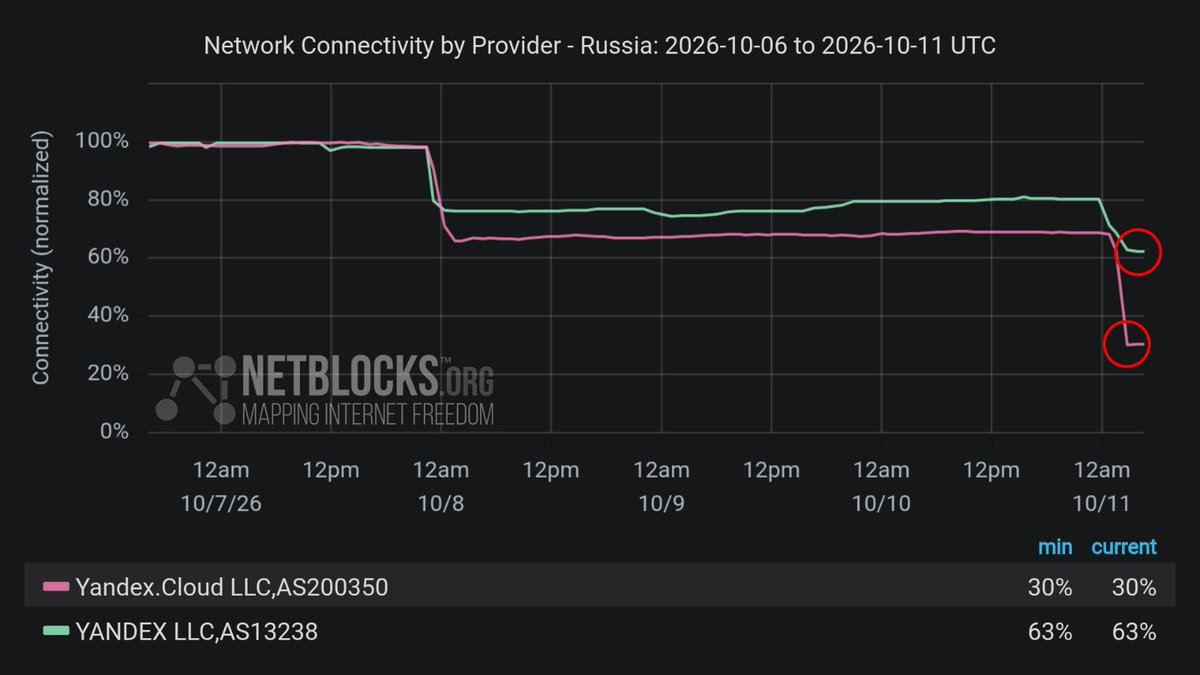
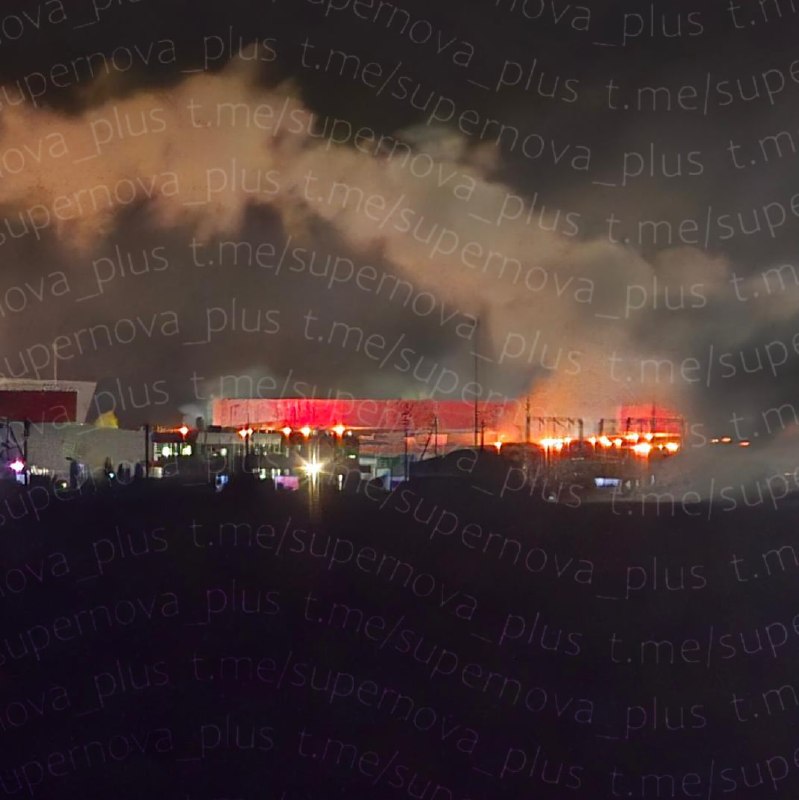
O Yandex não apresenta sinais de recuperação em meio a uma interrupção prolongada de conectividade, supostamente compatível com extensos danos à infraestrutura após ataques de drones ucranianos contra importantes centros de dados em Sasovo e Vladimir. A gigante russa de tecnologia apresentou perspectivas pessimistas aos usuários na Rússia e no exterior.
Um terceiro centro de dados da Yandex foi atingido por drones desde 7 de outubro. O tráfego da Yandex (AS13238) já havia caído cerca de 35% após o ataque a Sasovo, antes de despencar 99% em relação à semana anterior por volta das 00h30 UTC de 11 de outubro, quando suas instalações em Vladimir foram desativadas, segundo a empresa.
Ataque cibernético contra sistemas de refrigeração em supermercados franceses, incluindo Intermarché, Leclerc e Super U, causa perdas generalizadas de alimentos em 12 de outubro. Hackers supostamente exploraram software mais antigo da fabricante dinamarquesa Danfoss para ativar remotamente a descongelação contínua, estabelecendo temperaturas de até 50°C e destruindo produtos frescos e congelados. Estima-se que cerca de 150 lojas Intermarché foram afetadas, juntamente com Leclerc, Super U e potencialmente outros varejistas. Dois supermercados em Alsácia relatam perdas combinadas de €270.000, enquanto os danos em todo o país poderiam atingir vários milhões de euros.
Múltiplos usuários relatam que o acesso à internet foi restringido em Azerbaijão. Os principais aplicativos parecem ser Instagram, TikTok e outras plataformas de mídia social para compartilhamento de vídeos.
Confirmado: Dados indicam um segundo colapso nas redes da gigante tecnológica russa Yandex após um novo ataque com drone ucraniano contra data centers em Vladimir esta manhã. A campanha ocorre pouco depois da ameaça russa de "desintoxicação digital" para a Ucrânia.
Liveuamap.com é uma plataforma \"Map&Feed News\". O nosso propósito é informar o mundo sobre a crise Ucraniana. Recolhemos informação a partir de fontes livres e relacionamo-las num mapa com as cores vermelha e azul.
Se pretender participar na nossa missão ou tiver alguma questão envie-nos mensagem para [email protected] ou procure no Twitter @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport