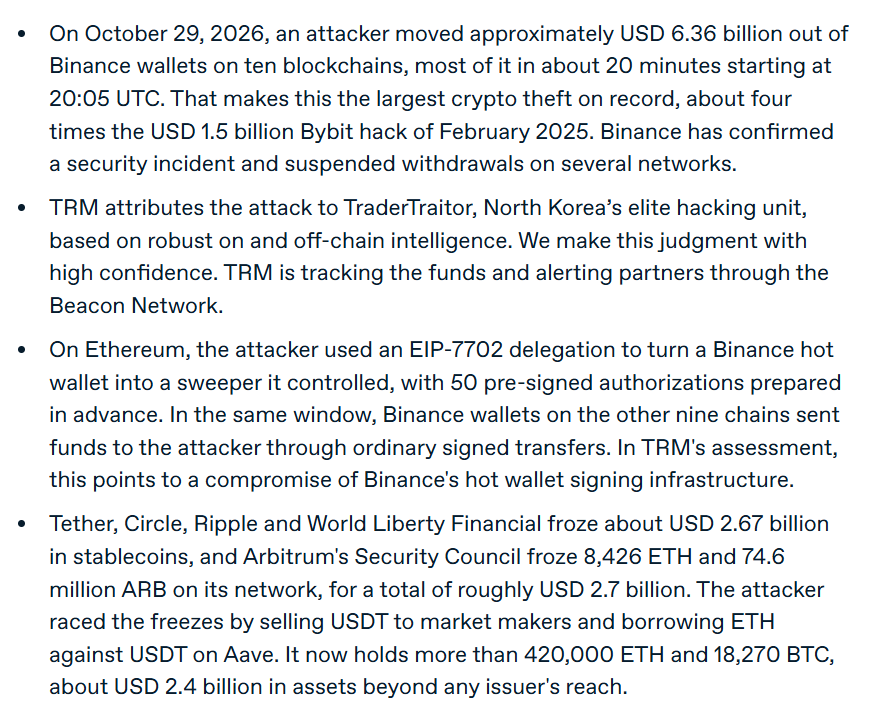
Binance geeft reactie na vermoedde cryptohack. "Onze teams zijn op de hoogte van meldingen over een mogelijke beveiligingsincident en onderzoeken dit actief. Op dit moment hebben we geen impact op gebruikersfondsen kunnen bevestigen. Onze beveiligingsteams beoordelen alle relevante informatie met spoed, en we zullen updates via officiële Binance-kanalen verstrekken zodra we informatie hebben geverifieerd.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Binance geeft reactie na vermoedde cryptohack. "Onze teams zijn op de hoogte van meldingen over een mogelijke beveiligingsincident en onderzoeken dit actief. Op dit moment hebben we geen impact op gebruikersfondsen kunnen bevestigen. Onze beveiligingsteams beoordelen alle relevante informatie met spoed, en we zullen updates via officiële Binance-kanalen verstrekken zodra we informatie hebben geverifieerd.
US Ministerie van Justitie (DOJ) kondigt "Ghostbusters"-operatie aan, gericht op een landwijd "spookstudent"-fraude, gelinkt aan een Keniaans netwerk. Daders hebben de identiteiten van Amerikaanse burgers gestolen die nooit een opleiding hebben gevolgd, valse FAFSA-formulieren ingediend, "spookstudenten" geregistreerd en overgebleven federale financiële middelen naar het buitenland overgemaakt nadat de universiteiten hun deel hadden ontvangen. Vijf verdachten zijn tot nu toe aangeklaagd, meer dan 750.000 dollar aan crypto is in beslag genomen, en een team is momenteel ter plaatse in Kenia. De operatie, die sinds 2021 loopt, heeft waarschijnlijk honderden miljoenen aan belastinggeld misleid terwijl het de financiering voor echte studenten heeft geblokkeerd.
Het Pentagon vermoedt dat een cyberaanval de oorzaak is van een reeks storingen in koelinstallaties, waardoor voedsel in Amerikaanse militaire basis in augustus is bedorven, aldus Reuters, dat naar vier betrokkenen verwijst.
PHP2Shell wordt gebruikt in reële aanvallen. Een aanvaller combineerde PHP2Shell met een kwetsbaarheid in de Linux-kernel om root-toegang te verkrijgen tot 25 servers in vier landen, waaronder drie in een omgeving die verbonden is met de Amerikaanse overheid. De inbraak reikte tot het interne netwerk, waar de aanvaller Active Directory targette. Vermoedelijke Chinese connectie. Aanwijzingen voor het gebruik van AI-gestuurde tools.
Een hacker probeert de systemen van de Amerikaanse Federale Kiescommissie te infiltreren, en als gevolg hiervan heeft de instantie tijdelijk haar webdiensten moeten afsluiten, aldus een e-mail die door Reuters is ontvangen.
Trump: Binnenkort zullen we de term "AI/Artificial Intelligence" officieel verbieden in alle relevante documenten en andere contexten, vanwege de onnauwkeurigheid ervan.
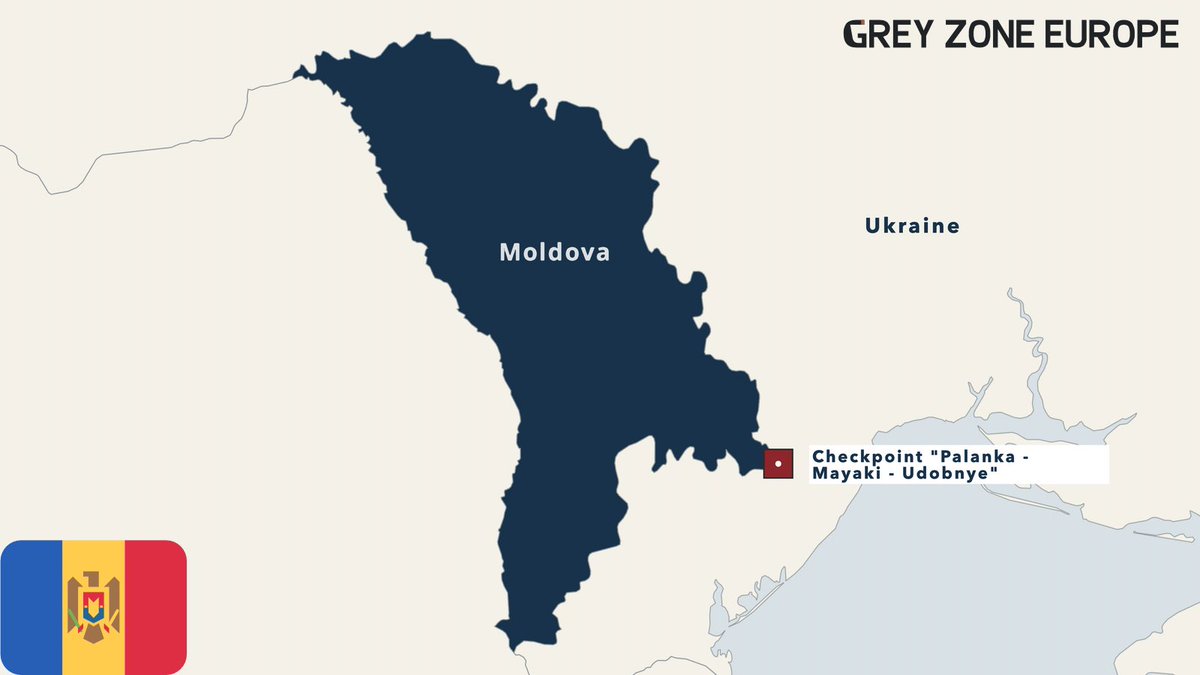
Moldavische overheidsdiensten blijven na een grootschalige cyberaanval verstoord. Autoriteiten registreerden ongeveer 11 MILJOEN toegangsaanvragen tijdens een aanval gericht op persoonlijke gegevens op 22 oktober. Een tweede poging tot inbreuk werd op 25 oktober geblokkeerd. Meerdere overheidsplatforms zijn offline, waaronder systemen voor het verwerken van vergunningen en officiële autorisaties. Moldavische autoriteiten vermoeden dat de aanvallen deel kunnen zijn van een bredere hybride campagne. Toewijzing is nog niet bevestigd.
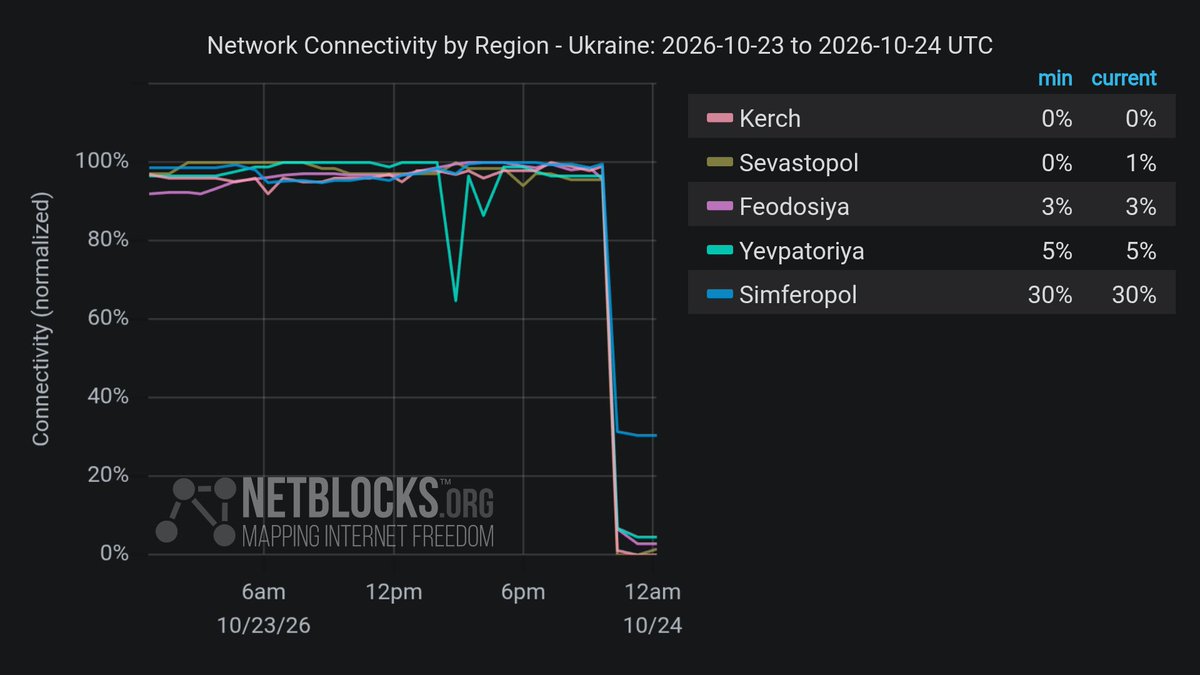
Bevestigd: Netwerkdata tonen dat internetverbinding is verbroken in bezet Kreml, na stroomuitval als gevolg van Oekraïense droneaanvallen op energie-infrastructuur.
Na PHP2Shell volgt Node2Shell, een kritische fout ontdekt door OpenAI's Codex Security, die aanvallers in staat stelt om code uit te voeren in Node.js-applicaties. Het is succesvol aangetoond op de officiële Node.js 24.22.0-image. Node 20, 23 en 25 (allemaal EoL) krijgen geen update.
Russische vissersschepen worden verdacht van inlichtingendiensten met betrekking tot kritieke onderwatercommunicatiekabels die Groot-Brittannië met Europa en de VS verbinden. Meer dan 500 verdachte bewegingen met 17 schepen zijn geïdentificeerd, waarbij schepen herhaaldelijk vertragingen veroorzaken, hun koers veranderen en kabelroutes volgen. Britse functionarissen vrezen dat deze activiteiten Moskou kunnen helpen bij het identificeren van doelwitten voor toekomstige sabotage.
Oracle heeft vandaag een beveiligingswaarschuwing uitgebracht voor Java: CVE-2026-91403, CVSS 9.1. Het betreft een kwetsbaarheid in JSSE (Java's TLS) die via het netwerk kan worden misbruikt zonder authenticatiegegevens. Betroffen versies: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 en 27.0.1, en GraalVM.
Microsoft: De staat-gekoppelde dreiging, Storm-0940, gebruikte het ARTEX-framework voor geautomatiseerde AI-penetratie testen om aanvallen uit te voeren tegen honderden organisaties wereldwijd, verspreid over een breed scala aan sectoren. Microsoft Threat Intelligence stelt dat Storm-0940 verantwoordelijk is voor de recentelijk onthulde ConnectWise-compromis van een multitenant-applicatie. Onze onderzoek heeft aangetoond dat het gebruik van ARTEX door Storm-0940 de snelheid van het misbruiken van de gecompromitteerde applicatie versnelde om toegang te verkrijgen tot doelomgevingen via applicaties die al toegang hadden, waardoor de dreiging mogelijk opereerde zonder interactieve gebruikersaanmelding. AI-versnelde vervolgactiviteiten omvatten inlichtingenverzameling, wijzigingen van applicatie-credentials en pogingen om privileges te wijzigen, wat een uitbreiding of voortdurende toegang mogelijk zou maken. Lees onze blog voor een gedetailleerde analyse en indicatoren van compromis (IOCs), samen met Microsoft Defender-detecties, beschermingsaanbevelingen en richtlijnen.
Microsoft: De staat-gekoppelde dreiging, Storm-0940, gebruikte het ARTEX-framework voor geautomatiseerde AI-penetratie testen om aanvallen uit te voeren tegen honderden organisaties wereldwijd, verspreid over een breed scala aan sectoren. Microsoft Threat Intelligence stelt dat Storm-0940 verantwoordelijk is voor de recentelijk onthulde ConnectWise-compromis van een multitenant-applicatie. Onze onderzoek heeft aangetoond dat het gebruik van ARTEX door Storm-0940 de snelheid van het misbruiken van de gecompromitteerde applicatie versnelde om toegang te verkrijgen tot doelomgevingen via applicaties die al toegang hadden, waardoor de dreiging mogelijk opereerde zonder interactieve gebruikersaanmelding. AI-versnelde vervolgactiviteiten omvatten inlichtingenverzameling, wijzigingen van applicatie-credentials en pogingen om privileges te wijzigen, wat een uitbreiding of voortdurende toegang mogelijk zou maken. Lees onze blog voor een gedetailleerde analyse en indicatoren van compromis (IOCs), samen met Microsoft Defender-detecties, beschermingsaanbevelingen en richtlijnen.
Oracle heeft vandaag een beveiligingswaarschuwing uitgebracht voor Java: CVE-2026-91403, CVSS 9.1. Het betreft een kwetsbaarheid in JSSE (Java's TLS) die via het netwerk kan worden misbruikt zonder authenticatiegegevens. Betroffen versies: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 en 27.0.1, en GraalVM.
NSA Cyber: Directe actie: Alle organisaties die PHP gebruiken voor hun systemen worden geadviseerd zich voor te bereiden op een update die twee kritieke kwetsbaarheden aanpakt. PHP wordt veel gebruikt voor webapplicaties. Deze kwetsbaarheden bieden vaak directe toegang tot het bestandssysteem of de database van de server. Indien een onmiddellijke update niet mogelijk is, wordt aanbevolen dat organisaties het systeem offline halen totdat het volledig is beveiligd. NSA zal spoedig vervolgrichtlijnen publiceren.
Orange-netwerkuitval: Een landelijke storing heeft Orange- en Sosh-mobiele- en internetnetwerken vanaf donderdagochtend, 21 oktober, getroffen. Noodnummers kunnen moeilijk bereikbaar zijn, met name 15 (SAMU), 17 (politie en gendarmerie) en 18 (brandweer). In geval van nood, als uw oproep niet aangaat, bel 112 vanaf een ander beschikbaar mobiel netwerk of gebruik een vaste telefoon.
Veiligheidsbedrijf Calif lijkt een werkend exploit voor de gelekte PHP-kwetsbaarheden te hebben, vlak voor de patch. Een kort geplaatste video, toegeschreven aan Calif, toont het uitvoeren van commando's op een WordPress 7.1.3-site op PHP 8.5.4. Kevin Beaumont zegt dat een screenshot authentiek is. Een apart, openbaar PoC-voorbeeld circuleert ook, maar de auteur zegt nu dat een van de aanvalsketens niet meer werkt en dat code-uitvoering onbetrouwbaar is. Beheerders hebben twee maatregelen tot de patch om 14:00 UTC vandaag beschikbaar. Het uitschakelen van `session.upload_progress.enabled` in `php.ini` schakelt de functie uit, zoals de gelekte details aangeven. De enige kosten zijn de uploadprogressbalken. Het blokkeren van elke verzoek met een `multipart Content-Type` op de webserver is verder, maar onderbreekt bestandsoverdrachten.
De NCSC moedigt Britse organisaties aan om zich voor te bereiden op onmiddellijke updates van systemen met behulp van PHP. Indien een onmiddellijke oplossing niet mogelijk is, moeten organisaties overwegen om het systeem tijdelijk offline te halen totdat het volledig is beveiligd.
Wijdverspreide internetuitval gerapporteerd in Noord-Korea. Meer dan 40 websites, waaronder KCNA, Rodong Sinmun en overheidsportalen, hebben aanzienlijke storingen ondervonden. Netwerkmonitors hebben ook verstoringen in de internetinfrastructuur van Pyongyang gedetecteerd.
PHP-beveiligingsteam geeft vooruitzicht: Aankomende beveiligingsupdate, woensdag 21 oktober 2026, 14:00 UTC, bevat twee kritieke kwetsbaarheden, beide met een CVSSv4-score van 9.2. PHP-gebruikers worden aangemoedigd om voor te bereiden op een update. Eerdere release indien details openbaar worden of er bewijs van actieve exploitatie is.
Meerdere online diensten zijn uit of ondervinden storingen. Google Cloud heeft "problemen" gemeld in zijn regio West-Europa, waardoor tientallen websites, waaronder Revolut, Royal Mail en HSBC, getroffen zijn.
Google Cloud meldt "probleem" met impact op tientallen diensten in het Verenigd Koninkrijk. Onder meer betroffen zijn Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD en Sky.
Een week voor de cruciale verkiezingen in Servië, bevestigd: Rector van de Universiteit van Belgrado is het slachtoffer geworden van een zero-click Pegasus-aanval – en een belangrijke aanklager, die een zaak had opgeschort na kritiek op politieke inmenging, ontving een waarschuwing voor spyware. 16 bevestigde slachtoffers, en meer.
Liveuamap.com is een Map&Feed Nieuws-platform. Onze missie is om over de crisis in Oekraïne te vertellen over de hele wereld. Wij verzamelen informatie van open bronnen en plaatsen het op de kaart in de vorm van een Rood tegen Blauw conflict.
Als u onze missie wilt delen of vragen heeft, stuur dan een mail naar [email protected] of vraag het ons op Twitter @liveuamap
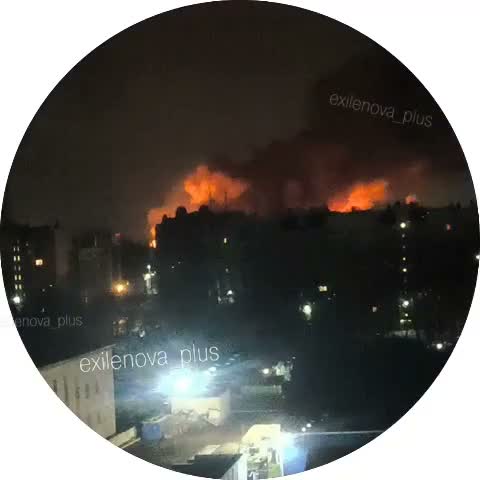 OekraïneMeldingen van vuurgebieden in de buurt van het militaire complex in Oryol
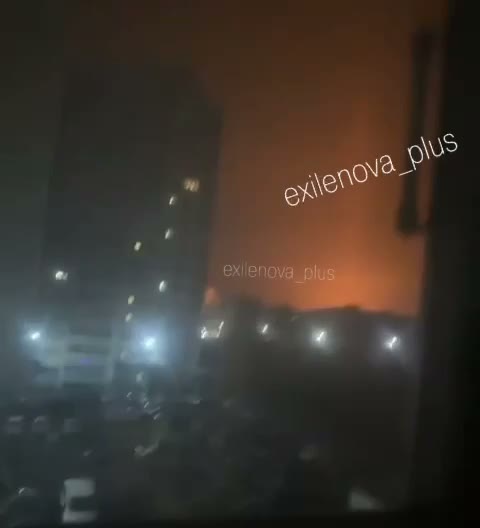 OekraïneRakketrauma gemeld bij militaire fabriek in Oryol
 Californië1 dode in aanrijding in zuidelijk Sacramento, waarbij 2 voertuigen omver zijn gereden
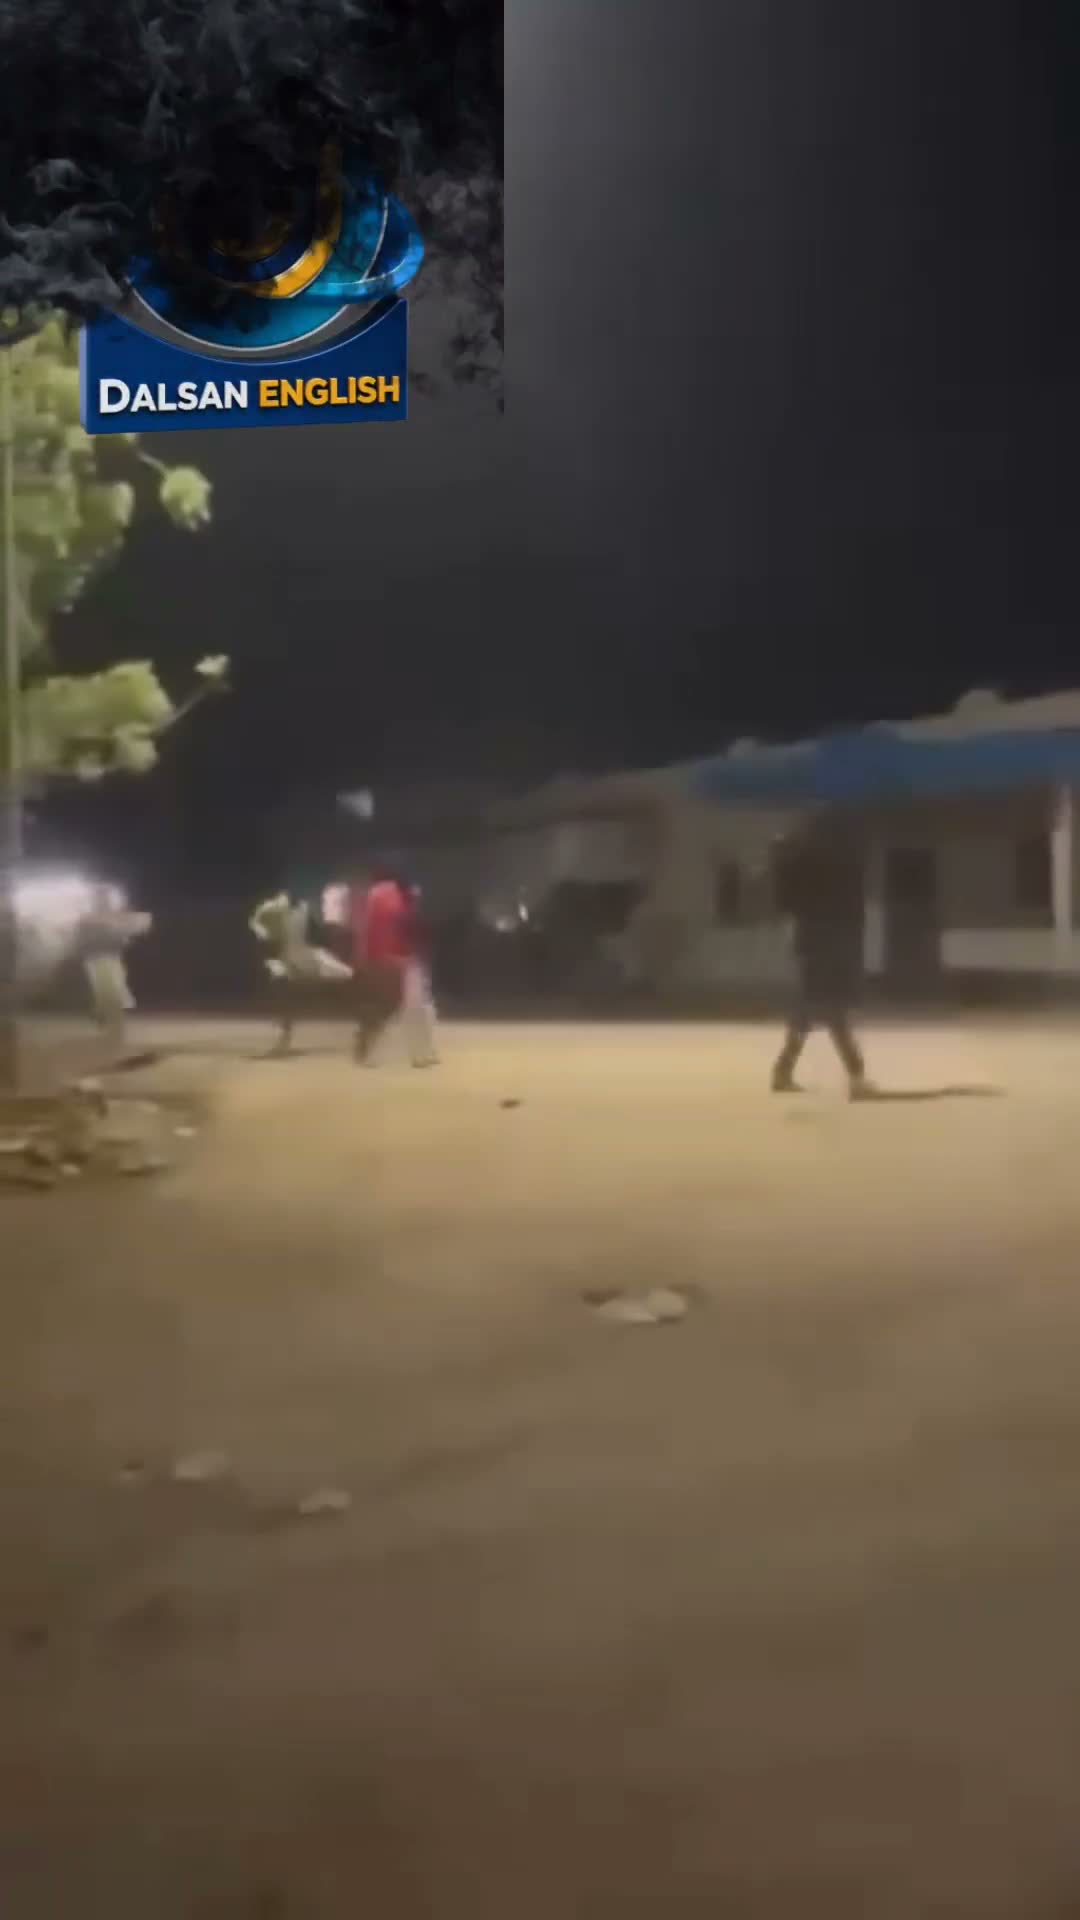 SomaliëSpanningen nemen in Beledweyne toe, waarbij zwaar bewapende Macawisley-strijders zich in de stad mobiliseren, wat angst veroorzaakt voor een onmiddellijke gewapende confrontatie. De plotselinge mobilisatie volgt op de geheime aankomst van een vice-leider van de rivaliserende Hirshabelle-administratie, die naar verluidt is
 ColoradoDenver politie arresteert verdachte in schietincident van 2024
 VirginiaPolitie in Richmond onderzoekt aanrijding waarbij een man bij een oversteek in Shockoe Bottom om het leven is gebracht.
 IllinoisGisterochtend fatale brand op de N. Paulina-laan, tussen het 7000-blok en het 8000-blok, in BC9, E102, T25. Pub Ed verspreidde rookmelders en informatie over brandveiligheid onder de lokale bevolking.
 MinnesotaPolitie in Saint Paul onderzoekt overlijden in de 900 blok van Mounds Boulevard.
 Iowa2 gewonden bij schotincident in McDonald's drive-thru in Ankeny