Oracle heeft vandaag een beveiligingswaarschuwing uitgebracht voor Java: CVE-2026-91403, CVSS 9.1. Het betreft een kwetsbaarheid in JSSE (Java's TLS) die via het netwerk kan worden misbruikt zonder authenticatiegegevens. Betroffen versies: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 en 27.0.1, en GraalVM.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Russische vissersschepen worden verdacht van inlichtingendiensten met betrekking tot kritieke onderwatercommunicatiekabels die Groot-Brittannië met Europa en de VS verbinden. Meer dan 500 verdachte bewegingen met 17 schepen zijn geïdentificeerd, waarbij schepen herhaaldelijk vertragingen veroorzaken, hun koers veranderen en kabelroutes volgen. Britse functionarissen vrezen dat deze activiteiten Moskou kunnen helpen bij het identificeren van doelwitten voor toekomstige sabotage.
Oracle heeft vandaag een beveiligingswaarschuwing uitgebracht voor Java: CVE-2026-91403, CVSS 9.1. Het betreft een kwetsbaarheid in JSSE (Java's TLS) die via het netwerk kan worden misbruikt zonder authenticatiegegevens. Betroffen versies: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 en 27.0.1, en GraalVM.
Microsoft: De staat-gekoppelde dreiging, Storm-0940, gebruikte het ARTEX-framework voor geautomatiseerde AI-penetratie testen om aanvallen uit te voeren tegen honderden organisaties wereldwijd, verspreid over een breed scala aan sectoren. Microsoft Threat Intelligence stelt dat Storm-0940 verantwoordelijk is voor de recentelijk onthulde ConnectWise-compromis van een multitenant-applicatie. Onze onderzoek heeft aangetoond dat het gebruik van ARTEX door Storm-0940 de snelheid van het misbruiken van de gecompromitteerde applicatie versnelde om toegang te verkrijgen tot doelomgevingen via applicaties die al toegang hadden, waardoor de dreiging mogelijk opereerde zonder interactieve gebruikersaanmelding. AI-versnelde vervolgactiviteiten omvatten inlichtingenverzameling, wijzigingen van applicatie-credentials en pogingen om privileges te wijzigen, wat een uitbreiding of voortdurende toegang mogelijk zou maken. Lees onze blog voor een gedetailleerde analyse en indicatoren van compromis (IOCs), samen met Microsoft Defender-detecties, beschermingsaanbevelingen en richtlijnen.
Microsoft: De staat-gekoppelde dreiging, Storm-0940, gebruikte het ARTEX-framework voor geautomatiseerde AI-penetratie testen om aanvallen uit te voeren tegen honderden organisaties wereldwijd, verspreid over een breed scala aan sectoren. Microsoft Threat Intelligence stelt dat Storm-0940 verantwoordelijk is voor de recentelijk onthulde ConnectWise-compromis van een multitenant-applicatie. Onze onderzoek heeft aangetoond dat het gebruik van ARTEX door Storm-0940 de snelheid van het misbruiken van de gecompromitteerde applicatie versnelde om toegang te verkrijgen tot doelomgevingen via applicaties die al toegang hadden, waardoor de dreiging mogelijk opereerde zonder interactieve gebruikersaanmelding. AI-versnelde vervolgactiviteiten omvatten inlichtingenverzameling, wijzigingen van applicatie-credentials en pogingen om privileges te wijzigen, wat een uitbreiding of voortdurende toegang mogelijk zou maken. Lees onze blog voor een gedetailleerde analyse en indicatoren van compromis (IOCs), samen met Microsoft Defender-detecties, beschermingsaanbevelingen en richtlijnen.
Oracle heeft vandaag een beveiligingswaarschuwing uitgebracht voor Java: CVE-2026-91403, CVSS 9.1. Het betreft een kwetsbaarheid in JSSE (Java's TLS) die via het netwerk kan worden misbruikt zonder authenticatiegegevens. Betroffen versies: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 en 27.0.1, en GraalVM.
NSA Cyber: Directe actie: Alle organisaties die PHP gebruiken voor hun systemen worden geadviseerd zich voor te bereiden op een update die twee kritieke kwetsbaarheden aanpakt. PHP wordt veel gebruikt voor webapplicaties. Deze kwetsbaarheden bieden vaak directe toegang tot het bestandssysteem of de database van de server. Indien een onmiddellijke update niet mogelijk is, wordt aanbevolen dat organisaties het systeem offline halen totdat het volledig is beveiligd. NSA zal spoedig vervolgrichtlijnen publiceren.
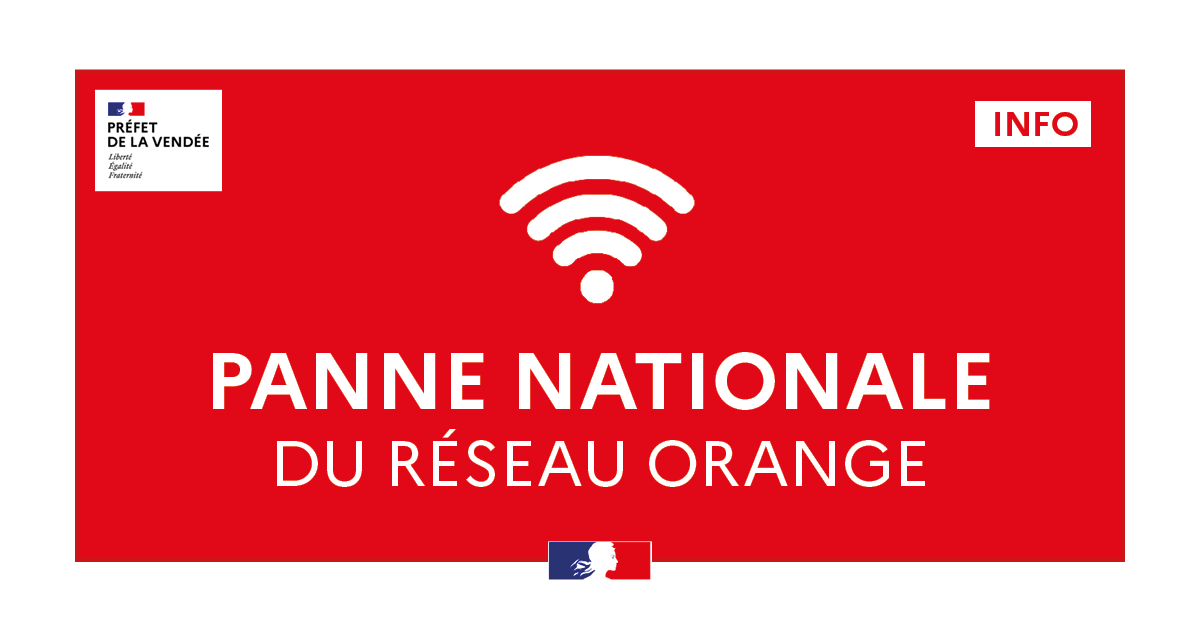
Orange-netwerkuitval: Een landelijke storing heeft Orange- en Sosh-mobiele- en internetnetwerken vanaf donderdagochtend, 21 oktober, getroffen. Noodnummers kunnen moeilijk bereikbaar zijn, met name 15 (SAMU), 17 (politie en gendarmerie) en 18 (brandweer). In geval van nood, als uw oproep niet aangaat, bel 112 vanaf een ander beschikbaar mobiel netwerk of gebruik een vaste telefoon.
Veiligheidsbedrijf Calif lijkt een werkend exploit voor de gelekte PHP-kwetsbaarheden te hebben, vlak voor de patch. Een kort geplaatste video, toegeschreven aan Calif, toont het uitvoeren van commando's op een WordPress 7.1.3-site op PHP 8.5.4. Kevin Beaumont zegt dat een screenshot authentiek is. Een apart, openbaar PoC-voorbeeld circuleert ook, maar de auteur zegt nu dat een van de aanvalsketens niet meer werkt en dat code-uitvoering onbetrouwbaar is. Beheerders hebben twee maatregelen tot de patch om 14:00 UTC vandaag beschikbaar. Het uitschakelen van `session.upload_progress.enabled` in `php.ini` schakelt de functie uit, zoals de gelekte details aangeven. De enige kosten zijn de uploadprogressbalken. Het blokkeren van elke verzoek met een `multipart Content-Type` op de webserver is verder, maar onderbreekt bestandsoverdrachten.
De NCSC moedigt Britse organisaties aan om zich voor te bereiden op onmiddellijke updates van systemen met behulp van PHP. Indien een onmiddellijke oplossing niet mogelijk is, moeten organisaties overwegen om het systeem tijdelijk offline te halen totdat het volledig is beveiligd.
Wijdverspreide internetuitval gerapporteerd in Noord-Korea. Meer dan 40 websites, waaronder KCNA, Rodong Sinmun en overheidsportalen, hebben aanzienlijke storingen ondervonden. Netwerkmonitors hebben ook verstoringen in de internetinfrastructuur van Pyongyang gedetecteerd.
PHP-beveiligingsteam geeft vooruitzicht: Aankomende beveiligingsupdate, woensdag 21 oktober 2026, 14:00 UTC, bevat twee kritieke kwetsbaarheden, beide met een CVSSv4-score van 9.2. PHP-gebruikers worden aangemoedigd om voor te bereiden op een update. Eerdere release indien details openbaar worden of er bewijs van actieve exploitatie is.
Meerdere online diensten zijn uit of ondervinden storingen. Google Cloud heeft "problemen" gemeld in zijn regio West-Europa, waardoor tientallen websites, waaronder Revolut, Royal Mail en HSBC, getroffen zijn.
Google Cloud meldt "probleem" met impact op tientallen diensten in het Verenigd Koninkrijk. Onder meer betroffen zijn Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD en Sky.
Een week voor de cruciale verkiezingen in Servië, bevestigd: Rector van de Universiteit van Belgrado is het slachtoffer geworden van een zero-click Pegasus-aanval – en een belangrijke aanklager, die een zaak had opgeschort na kritiek op politieke inmenging, ontving een waarschuwing voor spyware. 16 bevestigde slachtoffers, en meer.
Premierminister Benjamin Netanyahu verklaarde in een interview met The Jerusalem Post dat de samenwerking tussen Rusland en Iran in strijd is met de eigen belangen van Moskou, en beschuldigde Moskou van het steunen van antisemitische botnetwerken die gericht zijn op Israël.
Bevestigd: Het Russische sociale netwerk VK (VKontakte) ondervindt momenteel ernstige verstoringen, waarbij de connectiviteit op 56% van het normale niveau ligt. Het incident vindt plaats in het licht van meldingen over een Oekraïens droneaanval in de buurt van het datacentrum in Sint-Petersburg.
Italian airspace experiencing significant disruption today following a "technical anomaly" detected in the geographic data transmission network, according to the country's air traffic control operator ENAV. Operational capacity reduced to 50% of total air traffic, causing delays and cancellations, which will inevitably have a knock-on effect for the entire continent. ENAV has ruled out malicious activity as the cause.
Bulgaarse parlementslid Ivaylo Mirchev meldt dat twee onbekenden opzettelijk 11 van de 17 Starlink-antennes op een geheime locatie nabij Sofia in brand staken. De antennes zouden gebruikt worden voor satellietcommunicatie, die door Oekraïne wordt ingezet in het conflict. De Bulgaarse autoriteiten bevestigen een onderzoek en stellen dat de beveiliging bij vergelijkbare faciliteiten is verhoogd.
Bronnen bij het Oekraïense ministerie van Defensie bevestigden aan Suspilne dat afgelopen nacht beperkingen van Starlink-verbindingen bij het Oekraïense leger zijn vastgesteld bij snelheden boven 160 km/u. De exacte snelheidsgrens wordt nog gecontroleerd. De beperkingen bemoeilijken sommige operaties van de strijdkrachten aanzienlijk, waaronder logistiek, onbemande systemen en aanvallen op middellange afstand. De oorzaak wordt onderzocht.
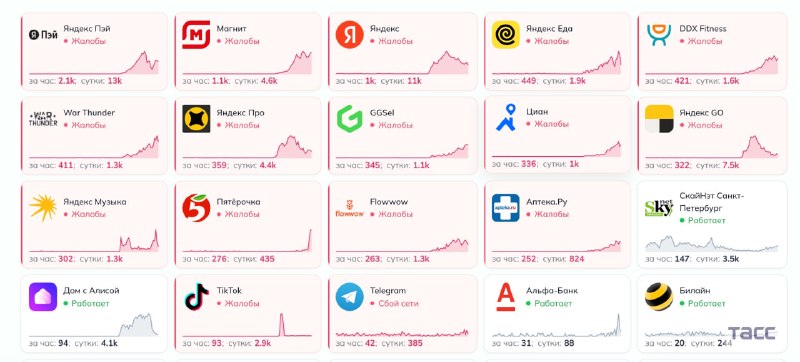
Yandex vertoont geen tekenen van herstel tijdens een langdurige verbindingsstoring die volgens berichten wijst op omvangrijke infrastructuurschade na Oekraïense droneaanvallen op belangrijke datacenters in Sasovo en Vladimir. De Russische technologiegigant heeft gebruikers in binnen- en buitenland een somber vooruitzicht geschetst.
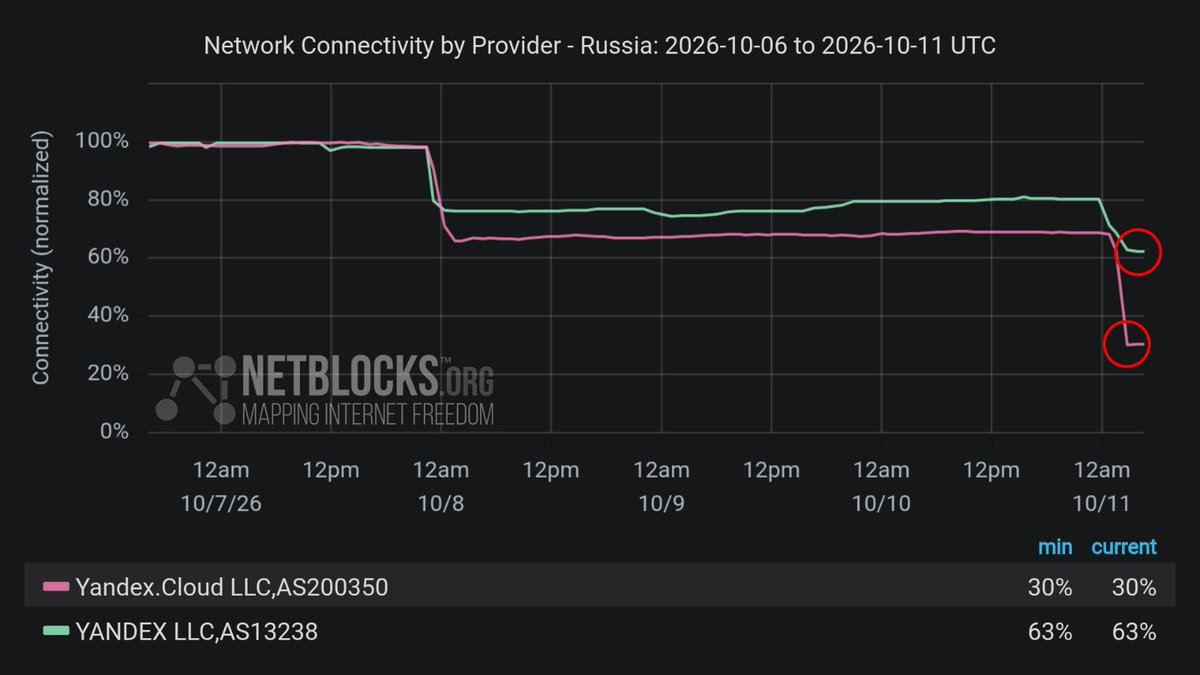
Sinds 7 oktober is een derde datacenter van Yandex door drones getroffen. Het netwerkverkeer van Yandex (AS13238) was na de aanval op Sasovo al met ongeveer 35% gedaald, voordat het op 11 oktober rond 00.30 uur UTC met 99% kelderde ten opzichte van de voorgaande week, toen de locatie in Vladimir volgens het bedrijf buiten werking werd gesteld.
Cyberaanval richt zich op koelsystemen in Franse supermarkten, waaronder Intermarché, Leclerc en Super U, veroorzaakte op 12 oktober aanzienlijke voedselverliezen. Hackers zouden oudere software van de Deense fabrikant Danfoss hebben misbruikt om continu ontdooien te activeren, temperaturen tot 50°C te bepalen en verse en bevroren producten te vernietigen. Ongeveer 150 Intermarché-winkels, evenals Leclerc, Super U en mogelijk andere retailers, zouden getroffen zijn. Twee supermarkten in de Elzas meldden een gezamenlijk verlies van €270.000, terwijl de totale schade meerdere miljoenen euro's kan bedragen.
Meerdere gebruikers melden dat internetverbindingen in Azerbeidzjan zijn vertraagd. De belangrijkste apps zijn Instagram, TikTok en andere sociale media, waarmee video's kunnen worden gedeeld.
Bevestigd: Metrieken tonen een tweede instorting in de netwerken van het Russische techbedrijf Yandex na een nieuwe aanval van Oekraïense drones op datacenters in Vladimir deze ochtend. De actie volgt kort nadat Rusland een "digitale ontgifting" voor Oekraïne had aangekondigd.
Liveuamap.com is een Map&Feed Nieuws-platform. Onze missie is om over de crisis in Oekraïne te vertellen over de hele wereld. Wij verzamelen informatie van open bronnen en plaatsen het op de kaart in de vorm van een Rood tegen Blauw conflict.
Als u onze missie wilt delen of vragen heeft, stuur dan een mail naar [email protected] of vraag het ons op Twitter @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport