Oracle ha pubblicato un avviso di sicurezza per Java: CVE-2026-91403, CVSS 9.1. È presente in JSSE (TLS di Java) ed è sfruttabile sulla rete senza credenziali. Versioni interessate: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 e 27.0.1, e GraalVM
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Le navi da pesca russe sospettate di spionaggio su cavi di comunicazione sottomarini cruciali che collegano Regno Unito, Europa e Stati Uniti. Sono state individuate oltre 500 anomalie, coinvolgendo 17 navi, con ripetute manovre di rallentamento, cambio di direzione e seguimento delle rotte dei cavi. Funzionari britannici temono che questa attività possa aiutare Mosca a individuare obiettivi per futuri sabotaggi.
Oracle ha pubblicato un avviso di sicurezza per Java: CVE-2026-91403, CVSS 9.1. È presente in JSSE (TLS di Java) ed è sfruttabile sulla rete senza credenziali. Versioni interessate: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 e 27.0.1, e GraalVM
Microsoft: L'attore malevolo, legato allo Stato cinese, denominato Storm-0940, ha utilizzato il framework di test di penetrazione basato sull'intelligenza artificiale ARTEX per automatizzare attacchi contro centinaia di organizzazioni in tutto il mondo, in diversi settori. Microsoft Threat Intelligence ritiene che Storm-0940 sia responsabile della recente compromissione della catena di fornitura di ConnectWise, che ha interessato un'applicazione multi-utente. La nostra indagine ha rilevato che l'uso di ARTEX da parte di Storm-0940 ha accelerato l'abuso di applicazioni compromesse per ottenere l'accesso agli ambienti target, consentendo all'attore malevolo di operare senza richiedere l'accesso interattivo. Le attività successive, accelerate dall'intelligenza artificiale, includevano la ricognizione, la modifica delle credenziali delle applicazioni e tentativi di modificare i privilegi, che potrebbero consentire un accesso esteso o persistente. Consultare il nostro blog per un'analisi dettagliata e indicatori di compromissione (IOC), insieme alle rilevazioni di Microsoft Defender, raccomandazioni di protezione e linee guida.
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Oracle ha pubblicato un avviso di sicurezza per Java: CVE-2026-91403, CVSS 9.1. È presente in JSSE (TLS di Java) ed è sfruttabile sulla rete senza credenziali. Versioni interessate: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 e 27.0.1, e GraalVM
NSA Cyber: A partire da oggi, tutte le organizzazioni che utilizzano PHP per i propri sistemi sono invitate a prepararsi a un aggiornamento che affronta due vulnerabilità critiche. PHP è ampiamente utilizzato per applicazioni web. Queste vulnerabilità possono fornire un accesso diretto al file system o al database del server. Se un aggiornamento immediato non è possibile, si raccomanda alle organizzazioni di disattivare il sistema fino a quando non sarà stato completamente risolto. L'NSA fornirà ulteriori indicazioni specifiche a breve.
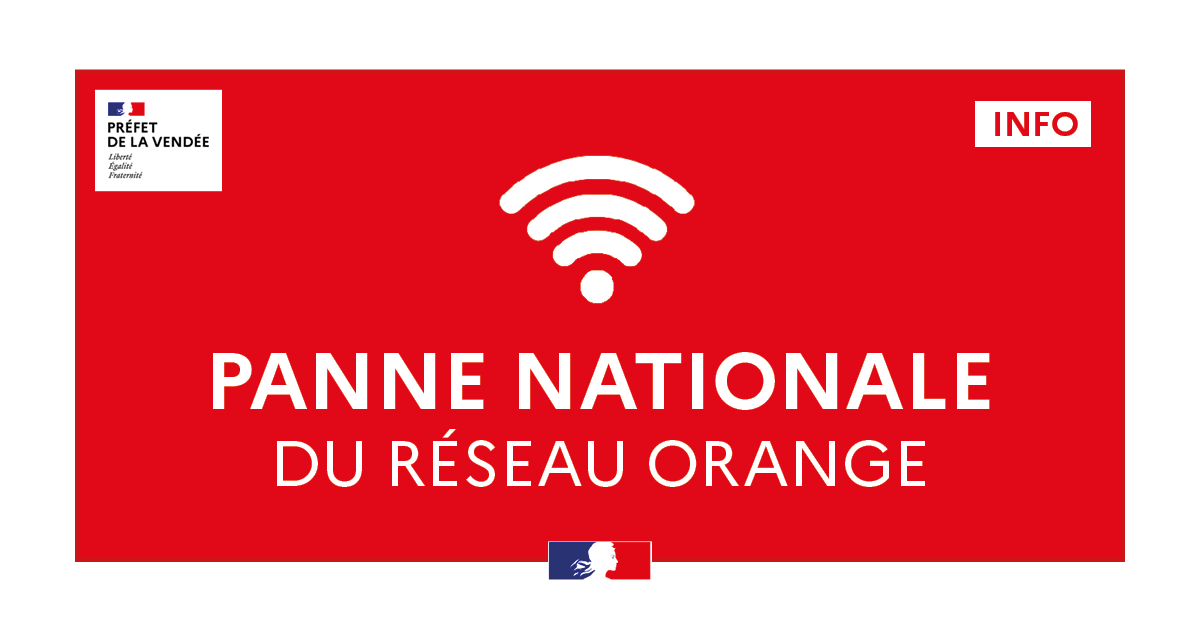
Interruzione della rete Orange: Un'interruzione nazionale sta interessando le reti mobili e internet di Orange e Sosh a partire dalla tarda mattinata di mercoledì 21 ottobre. Potrebbe essere difficile raggiungere i numeri di emergenza, in particolare il 15 (SAMU), il 17 (polizia e gendarmeria) e il 18 (vigili del fuoco). In caso di emergenza, se la chiamata non riesce, comporre il 112 da un'altra rete mobile disponibile o utilizzare una linea fissa.
La società di sicurezza Calif sembra avere un exploit funzionante per le vulnerabilità PHP, poche ore prima della patch. Un breve video attribuito a Calif mostra l'esecuzione di comandi su un sito WordPress 7.1.3 su PHP 8.5.4. Kevin Beaumont afferma che uno screenshot è autentico. È in circolazione anche una prova di concetto pubblica, ma l'autore ora afferma che una delle catene di attacco è inattiva e l'esecuzione del codice è inaffidabile. Gli amministratori hanno due misure di emergenza in attesa dell'implementazione della patch prevista alle 14:00 UTC di oggi. Disabilitare la funzione `session.upload_progress.enabled` in `php.ini` disabilita la funzionalità a cui si riferiscono i dettagli divulgati. L'unico costo è la visualizzazione dei progressi di caricamento. Bloccare ogni richiesta con un tipo di contenuto `multipart` sul server web rappresenta un ulteriore livello di protezione, ma interrompe i caricamenti di file.
Il NCSC incoraggia le organizzazioni britanniche a prepararsi per l'aggiornamento immediato dei sistemi utilizzando PHP. In caso di impossibilità di un intervento immediato, le organizzazioni dovrebbero valutare la possibilità di disattivare il sistema fino a quando non sarà stato completamente risolto il problema.
Interruzioni diffuse della rete segnalate in Corea del Nord. Più di 40 siti web, tra cui KCNA, Rodong Sinmun e portali governativi, hanno subito interruzioni significative. I monitor di rete hanno inoltre rilevato interruzioni dell'infrastruttura internet di Pyongyang.
The PHP security team is giving advance notice: Upcoming security release Wed, Oct 21st 2026, 14:00UTC, two critical vulnerabilities, both rated CVSSv4 9.2. PHP users are encouraged to prepare to update. Earlier release if details become public or active exploit evidence
Diversi servizi online non funzionano o presentano problemi. Google Cloud ha segnalato "problemi" nella sua regione dell'Europa occidentale, che hanno interessato decine di siti web, tra cui Revolut, Royal Mail e HSBC.
Google Cloud ha segnalato un "problema" che ha interessato decine di servizi nel Regno Unito. Tra questi: Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD e Sky.
Una settimana prima delle cruciali elezioni in Serbia, è confermato: il rettore dell'Università di Belgrado è stato vittima di un attacco con Pegasus zero-click – e un importante procuratore, che aveva denunciato interferenze politiche, ha ricevuto un avviso di spionaggio. Sono state identificate 16 vittime, e il numero è in aumento.
Il centro dati di Datagroup a Kyiv è stato completamente distrutto, rendendo impossibili il ripristino e la prosecuzione delle attività, ha comunicato l'ufficio stampa dell'azienda.
Il Primo Ministro Benjamin Netanyahu ha dichiarato al Jerusalem Post che la collaborazione tra Russia e Iran contrasta i propri interessi, accusando Mosca di sostenere reti di bot antisemite dirette contro Israele.
Confermati: la rete sociale russa VK (VKontakte) sta attualmente subendo un grave blocco, con dati che indicano una connettività al 56% rispetto ai livelli normali. L'incidente si verifica in concomitanza con segnalazioni di un attacco con droni ucraino nelle vicinanze del suo data center a San Pietroburgo.
Italian airspace experiencing significant disruption today following a "technical anomaly" detected in the geographic data transmission network, according to the country's air traffic control operator ENAV. Operational capacity reduced to 50% of total air traffic, causing delays and cancellations, which will inevitably have a knock-on effect for the entire continent. ENAV has ruled out malicious activity as the cause.
L'eurodeputato bulgaro Ivaylo Mirchev ha dichiarato che due individui, travestiti, hanno appiccato il fuoco a 11 delle 17 antenne Starlink in una struttura segreta vicino a Sofia. Le antenne, secondo quanto riferito, supportano le comunicazioni satellitari utilizzate nello sforzo bellico ucraino. Le autorità bulgare hanno confermato l'avvio di un'indagine e hanno annunciato che le misure di sicurezza in strutture simili sono state rafforzate.
Fonti del Ministero della Difesa ucraino hanno confermato a Suspilne che durante la notte sono state rilevate limitazioni alla connettività Starlink nelle forze armate ucraine a velocità superiori a 160 km/h. La soglia esatta è ancora in fase di verifica. Le restrizioni complicano notevolmente alcune operazioni delle Forze di difesa, tra cui logistica, impiego di sistemi senza pilota e attacchi a medio raggio. Le cause sono oggetto di indagine.
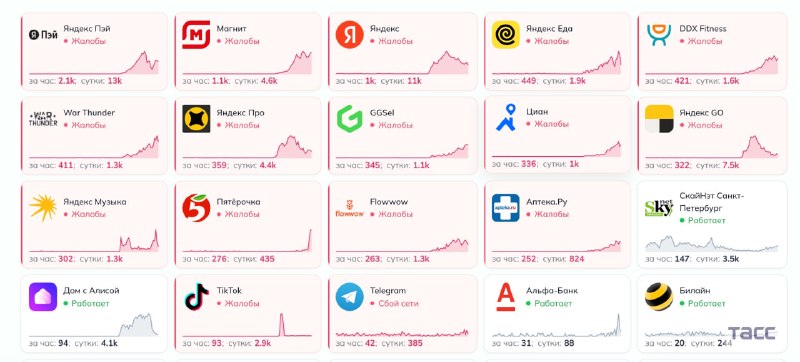
Yandex non mostra segnali di ripresa durante una prolungata interruzione della connettività, ritenuta compatibile con ingenti danni alle infrastrutture dopo attacchi di droni ucraini contro importanti centri dati a Sasovo e Vladimir. Il colosso tecnologico russo ha presentato prospettive pessimistiche agli utenti in Russia e all'estero.
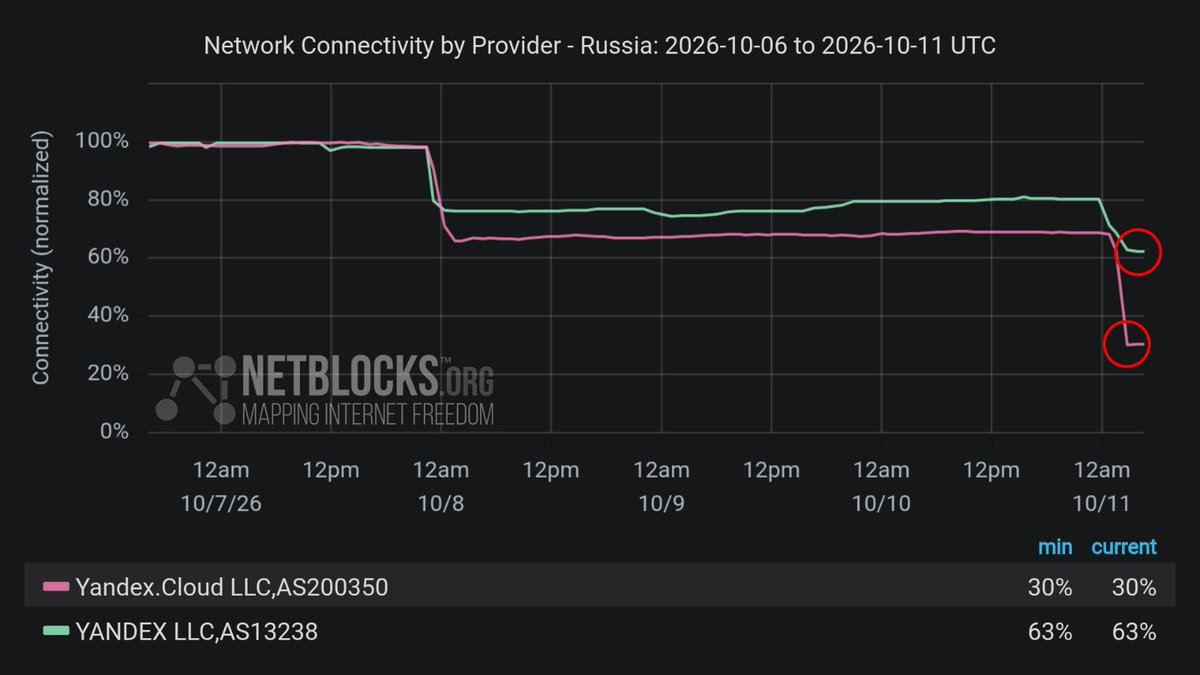
Un terzo centro dati di Yandex è stato colpito da droni dal 7 ottobre. Il traffico di Yandex (AS13238) era già diminuito di circa il 35% dopo l'attacco a Sasovo, prima di crollare del 99% rispetto alla settimana precedente intorno alle 00:30 UTC dell'11 ottobre, quando il sito di Vladimir ha cessato le attività, secondo la società.
A cyberattack targeting refrigeration systems at French supermarkets, including Intermarché, Leclerc and Super U, reportedly caused widespread food losses on October 12. Hackers allegedly exploited older software from Danish manufacturer Danfoss to remotely activate continuous defrosting, setting temperatures as high as 50°C and destroying fresh and frozen products. Around 150 Intermarché stores were reportedly affected, alongside Leclerc, Super U and potentially other retailers. Two supermarkets in Alsace reported combined losses of €270,000, while nationwide damage could reach several million euros
Diversi utenti segnalano interruzioni dell'accesso a Internet in Azerbaijan. Le principali app coinvolte sembrano essere Instagram, TikTok e altre piattaforme di social media per la condivisione di video.
Confermati: I dati indicano un secondo crollo nelle reti dell'azienda tecnologica russa Yandex, a seguito di un nuovo attacco con droni ucraini contro data center a Vladimir questa mattina. L'operazione si verifica poco dopo la minaccia russa di imporre un "detox digitale" all'Ucraina.
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport