اوراکل امروز هشداری امنیتی برای جاوا منتشر کرد: CVE-2026-91403، CVSS 9.1. این آسیبپذیری در JSSE (TLS جاوا) وجود دارد و بدون نیاز به اعتبار از طریق شبکه قابل بهرهبرداری است. نسخههای آسیبپذیر شامل: Java SE 8u511، 11.0.33، 17.0.21، 21.0.13، 25.0.5 و 27.0.1 و GraalVM است.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
گزارشها حاکی از این است که کشتیهای صیادی روسی به جاسوسی از کابلهای ارتباطی زیردریایی که ارتباط بین بریتانیا، اروپا و ایالات متحده را برقرار میکنند، مشکوک هستند. بیش از 500 حرکت مشکوک که شامل 17 کشتی است، شناسایی شده است، در این گزارشها، کشتیها به طور مکرر سرعت خود را کاهش داده، مسیر خود را تغییر داده و مسیر کابلها را دنبال میکنند. مقامات بریتانیایی نگران این هستند که این فعالیت میتواند به مسکو کمک کند تا اهداف آینده برای خرابکاری را شناسایی کند.
اوراکل امروز هشداری امنیتی برای جاوا منتشر کرد: CVE-2026-91403، CVSS 9.1. این آسیبپذیری در JSSE (TLS جاوا) وجود دارد و بدون نیاز به اعتبار از طریق شبکه قابل بهرهبرداری است. نسخههای آسیبپذیر شامل: Java SE 8u511، 11.0.33، 17.0.21، 21.0.13، 25.0.5 و 27.0.1 و GraalVM است.
مایکروسافت: عامل سایبری وابسته به دولت چین، با نام استارم0940، از چارچوب تست نفوذ مبتنی بر هوش مصنوعی آرتکس برای خودکارسازی حملات علیه صدها سازمان در سراسر جهان در صنایع مختلف استفاده کرده است. مایکروسافت، اطلاعات تهدید، بر این باور است که استارم0940 مسئول نقض زنجیره تامین کانکتوایز و یک برنامه چند مستاجری است که اخیراً فاش شده است. در تحقیقات خود، ما متوجه شدیم که استفاده استارم0940 از آرتکس، سرعت سوء استفاده از برنامه های آسیب دیده را برای دسترسی به محیط های هدف از طریق برنامه هایی که قبلاً دسترسی داشته اند، تسریع کرده است، که این امر به عامل سایبری اجازه می دهد بدون نیاز به ورود کاربر، فعالیت کند. فعالیت های بعدی با سرعت هوش مصنوعی شامل شناسایی، تغییر اعتبار برنامه و تلاش برای تغییر مجوزها بوده است که می تواند دسترسی گسترده یا پایدار را فراهم کند. برای تحلیل دقیق و نشانگرهای نقض (IOCs)، همراه با تشخیص های مایکروسافت دِفندر، توصیه های امنیتی و راهنمایی ها، به وبلاگ ما مراجعه کنید.
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
تهدید سایبری ناسا: بهطور فوری، تمامی سازمانهایی که از پیاچپی برای سیستمهای خود استفاده میکنند، باید برای بهروزرسانی که دو آسیبپذیری حیاتی را برطرف میکند، آماده باشند. پیاچپی به طور گسترده برای برنامههای وب استفاده میشود. این آسیبپذیریها اغلب یک مسیر مستقیم به سیستم فایل یا پایگاه داده سرور را فراهم میکنند. اگر بهروزرسانی فوری امکانپذیر نباشد، توصیه میشود سازمانها تا زمان رفع کامل این آسیبپذیری، سیستم را غیرفعال کنند. ناسا در اسرع وقت، دستورالعملهای دقیقتری ارائه خواهد داد.
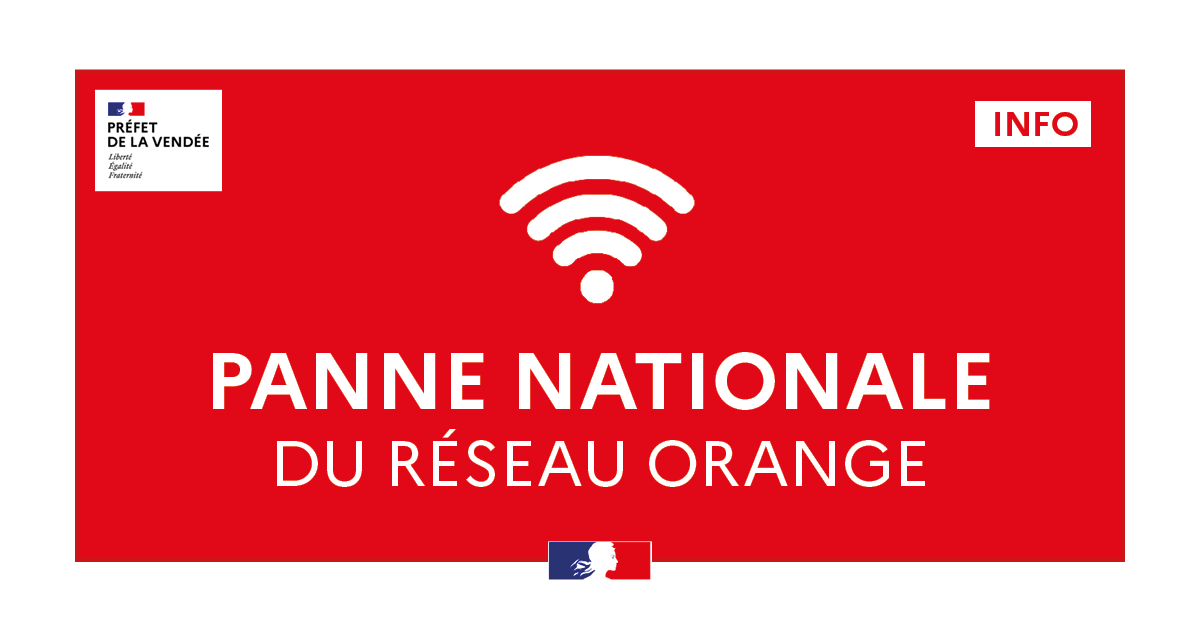
قطع ارتباط شبکه "اورنج": قطعی گسترده در شبکه های تلفن همراه و اینترنت "اورنج" و "سوش" از صبح روز چهارشنبه، 21 اکتبر، در سراسر کشور فعال است. دسترسی به شماره های اضطراری، به ویژه 15 (سامو)، 17 (پلیس و گارد)، و 18 (آتش نشانی)، ممکن است دشوار باشد. در صورت بروز بحران، در صورت عدم برقراری تماس، از شبکه تلفن همراه دیگری یا خط ثابت شماره 112 استفاده کنید.
شرکت امنیتی "کالیف" ظاهراً یک آسیبپذیری فعال برای کدهای پیاچپی نشتیافته دارد، ساعاتی قبل از انتشار وصله. یک ویدیو کوتاه که به "کالیف" نسبت داده میشود، نشان میدهد که این شرکت دستورات را در یک وبسایت وردپرس 7.1.3 بر روی پیاچپی 8.5.4 اجرا میکند. کیوین بیامونت میگوید، یک اسکرینشات از آن واقعی است. یک نمونه عملیاتی عمومی نیز در حال انتشار است، اما نویسنده آن اکنون میگوید یکی از زنجیرههای حمله آن غیرقابل استفاده است و اجرای کد نامطمئن است. مدیران دو راهکار موقت تا زمان اعمال وصله در ساعت 14:00 یوتیسی امروز دارند. غیرفعال کردن `session.upload_progress.enabled` در `php.ini`، ویژگیای را که جزئیات نشتیافته به آن اشاره دارند، غیرفعال میکند. تنها هزینه، نمایشگرهای پیشرفت آپلود است. مسدود کردن تمام درخواستها با استفاده از `Content-Type` چند قسمتی در سرور وب، گام بعدی است، اما مانع از آپلود فایلها میشود.
مرکز امنیت سایبری بریتانیا از سازمانهای بریتانیایی خواست تا برای بهروزرسانی فوری سیستمها با استفاده از پیاچپی آماده شوند. در صورتی که بهروزرسانی فوری امکانپذیر نباشد، سازمانها باید در نظر داشته باشند که سیستم را تا زمان رفع کامل آسیبشناسی غیرفعال کنند.
قطع گسترده اینترنت در کره شمالی گزارش شده. بیش از 40 وبسایت، از جمله KCNA، رودون سینمون و وبسایتهای دولتی، دچار قطعیهای گسترده شدهاند. همچنین، نظرسنجیهای شبکه، اختلال در زیرساخت اینترنت پکن را نیز نشان میدهد.
The PHP security team is giving advance notice: Upcoming security release Wed, Oct 21st 2026, 14:00UTC, two critical vulnerabilities, both rated CVSSv4 9.2. PHP users are encouraged to prepare to update. Earlier release if details become public or active exploit evidence
خدمات آنلاین متعدد در حال از کار رفتن یا مواجه شدن با اختلال هستند. گوگل کلود گزارش داده است که "مشکلاتی" در منطقه اروپای غربی خود وجود دارد که بر دهها وبسایت از جمله ریولوت، پست بریتانیا و اچاسبیسی تأثیر میگذارد.
گوگل کلود گزارش داد که "مشکلی" در حال ایجاد اختلال در دسترسی به دهها سرویس در سراسر بریتانیا است. این سرویسها شامل ریولوت، لودز، اچاسبیسی، هالکس، رایتمو، پست بریتانیا، بانک اسکاتلند، دیپیدی و اسکای هستند.
یک هفته قبل از انتخابات حیاتی در صربستان، تایید شد:rektor دانشگاه بلگراد با استفاده از نرمافزار پگاسوس بدون نیاز به کلیک، مورد حمله قرار گرفت - و یک وکیل کلیدی، پس از ابراز نگرانی در مورد مداخله سیاسی، از دریافت هشدار نرمافزار جاسوسی خبر داد. ۱۶ هدف تایید شده و در حال افزایش.
نخست وزیر بنیامین نتانیاهو در مصاحبه با روزنامه جرمشلم پست گفت که همکاری روسیه با ایران مغایر با منافع خود است و مسکو را متهم به حمایت از شبکههای ربات ضد یهودی که هدف قرار دادهاند، اسرائیل را، میکند.
تایید شد: شبکه رسانههای اجتماعی روسی، ویکی (VKontakte)، در حال حاضر با اختلال جدی مواجه است و دادهها نشان میدهند که میزان دسترسی به شبکه در حدود ۵۶ درصد از سطح عادی است. این اتفاق در حالی رخ میدهد که گزارشهایی از حملات پهپادی اوکراینی در نزدیکی مرکز دادهی ویکی در سنپترزبورگ دریافت شده است.
نماینده مجلس بلغارستان، ایوالو میرچف، اعلام کرد که دو نفر ناشناس به طور عمدی 11 از 17 آنتن استارلینک در یک تاسیسات مخفی در نزدیکی صوفیا را آتش زدند. این آنتنها به گفته گزارشها، از ارتباطات ماهوارهای استفاده میکنند که در تلاشهای نظامی اوکراین مورد استفاده قرار میگیرند. مقامات بلغار تأیید کردند که تحقیقاتی در حال انجام است و گفته شده است که امنیت در تاسیسات مشابه تقویت شده است.
منابعی در وزارت دفاع اوکراین به رسانه سوسپیلنه تأیید کردند که طی شب گذشته محدودیتهایی در اتصال استارلینک در ارتش اوکراین در سرعتهای بالاتر از ۱۶۰ کیلومتر بر ساعت شناسایی شده است. آستانه دقیق سرعت همچنان در حال بررسی است. این محدودیتها برخی عملیات نیروهای دفاعی، از جمله لجستیک، سامانههای بدون سرنشین و حملات میانبرد را بهشدت دشوار کردهاند. علت محدودیتها در دست بررسی است.
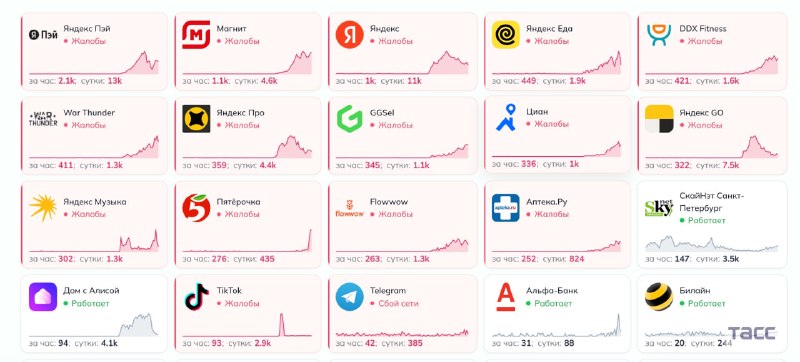
یاندکس در بحبوحه اختلال طولانیمدت ارتباطات که بنا بر گزارشها با آسیب گسترده به زیرساختها پس از حملات پهپادی اوکراین به مراکز داده کلیدی در ساسوو و ولادیمیر مطابقت دارد، هیچ نشانهای از بهبود نشان نمیدهد. این غول فناوری روسیه چشماندازی بدبینانه برای کاربران داخل و خارج از کشور ارائه کرده است.
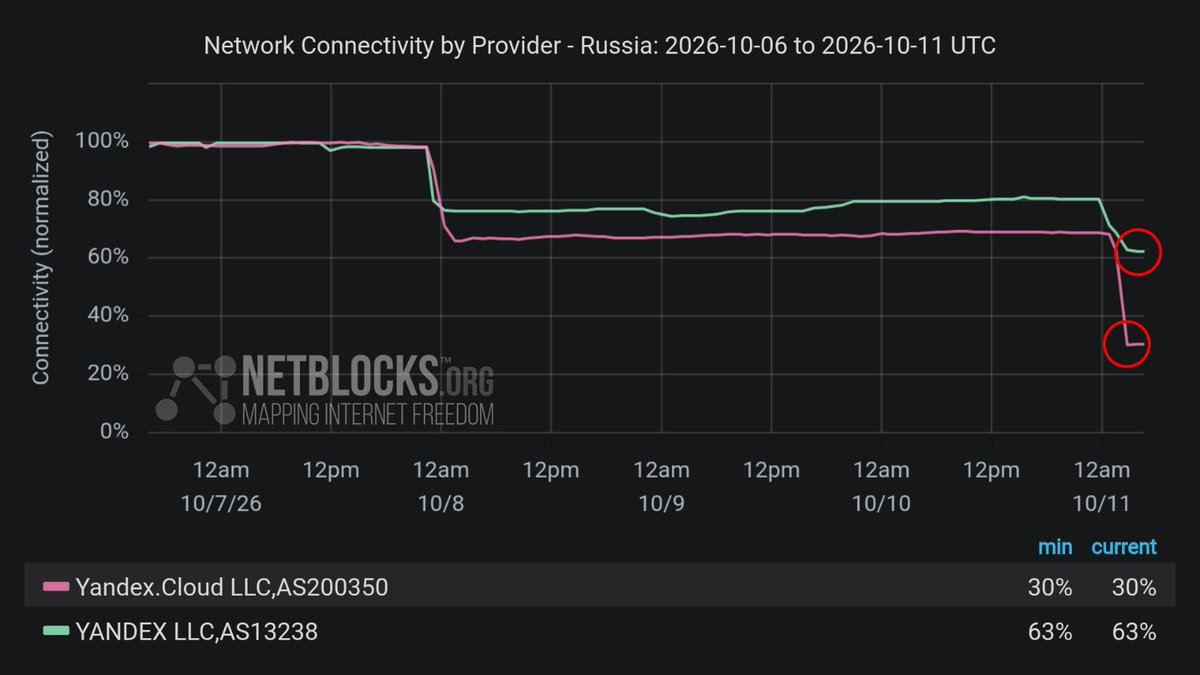
از ۷ اکتبر تاکنون سومین مرکز داده یاندکس هدف حملات پهپادی قرار گرفته است. ترافیک شبکه یاندکس (AS13238) پس از حمله به ساسوو حدود ۳۵ درصد کاهش یافته بود، اما به گفته شرکت، حوالی ساعت ۰۰:۳۰ به وقت UTC در ۱۱ اکتبر، همزمان با توقف فعالیت مرکز داده آن در ولادیمیر، نسبت به هفته قبل ۹۹ درصد سقوط کرد.
حمله سایبری به سیستمهای یخچال در فروشگاههای مواد غذایی فرانسه، از جمله اینترمارش، لکلر و سوپر یو، در تاریخ ۱۲ اکتبر، خسارات گسترده مواد غذایی را به دنبال داشت. هکرها به ادعای کارشناسان، از نرمافزار قدیمی شرکت دانفوس دانمارکی برای فعالسازی از راه دور و مداوم یخزدایی استفاده کرده و دما را تا ۵۰ درجه سانتیگراد افزایش داده و محصولات تازه و منجمد را نابود کردند. گفته میشود حدود ۱۵۰ فروشگاه اینترمارش، همراه با لکلر، سوپر یو و احتمالاً سایر خردهفروشان، تحت تاثیر قرار گرفتهاند. دو فروشگاه در منطقه آلز، خسارتهای جمعی به مبلغ ۲۷۰ هزار یورو را گزارش دادهاند، در حالی که خسارتهای سراسری میتواند به چند میلیون یورو برسد.
کاربران متعدد گزارش میدهند دسترسی اینترنتی در آذربایجان محدود شده است. برنامههای اصلی شامل اینستاگرام، تیک تاک و سایر شبکههای اجتماعی هستند که امکان به اشتراک گذاری ویدیو را فراهم میکنند.
تایید شده: آمار نشان میدهد که پس از حملهی جدید پهپادهای اوکراینی به مراکز داده در ولادیمیر صبح امروز، یک فروپاشی دیگر در شبکههای شرکت فناوری روسی "یاندکس" رخ داده است. این اقدام پس از تهدید روسیه مبنی بر "قطع دسترسی دیجیتالی" از اوکراین انجام شده است.
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport