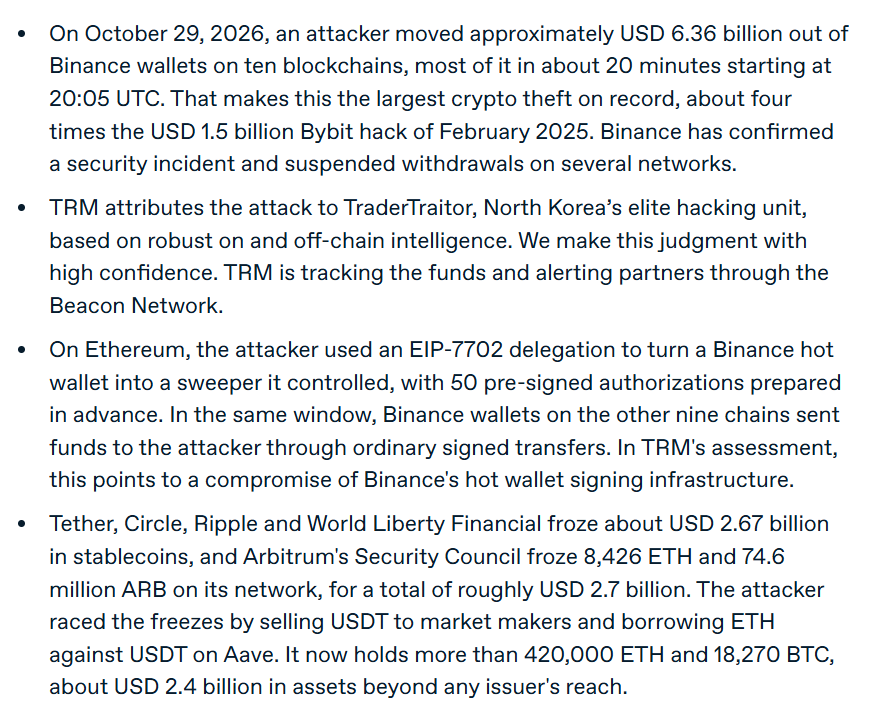
ביננס מסרה הצהרה בעקבות חשד לפריצה של מטבע קריפטו. "צוותינו מודעים לדיווחים על בעיית אבטחה פוטנציאלית ובוצעו חקירות. בשלב זה, לא אושר כי היו השפעות על כספי משתמשים. צוותי האבטחה שלנו בוחנים את כל המידע הרלוונטי במהירות, וניספק עדכונים דרך ערוצי הביננס הרשמיים ברגע שנקבל מידע מאומת.
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
ביננס מסרה הצהרה בעקבות חשד לפריצה של מטבע קריפטו. "צוותינו מודעים לדיווחים על בעיית אבטחה פוטנציאלית ובוצעו חקירות. בשלב זה, לא אושר כי היו השפעות על כספי משתמשים. צוותי האבטחה שלנו בוחנים את כל המידע הרלוונטי במהירות, וניספק עדכונים דרך ערוצי הביננס הרשמיים ברגע שנקבל מידע מאומת.
משרד המשפטים האמריקאי (משרד המשפטים) מכריז על תפיסת "אופרציית ג'וסט באסטס" – כתבי אישום נגד רשת קניה, המעורבת בסחיטת כספים מאזרחים אמריקאים באמצעות תרמית של "סטודנטים דמיוניים". החשודים גנבו זהויות של אמריקאים שלא למדו באוניברסיטאות, הגישו בקשות מזויפות ל-FAFSA, הרשמו סטודנטים דמיוניים, והפנו כספי סיוע פדרלי שנותרו לאחר שהמוסדות לקחו את חלקם. חמישה נאשמים הוגשו כתבי אישום נגדם, נתפסו מעל 750,000 דולר במטבע קריפטוגרפי, וצוות נמצא בשטח בקניה. התרמית החלה בשנת 2021, והעלתה עלויות של מאות מיליוני דולרים לתושבים, תוך חסימת סיוע לסטודנטים אמיתיים.
משרד ההגנה חושד שמתקפת סייבר עומדת מאחורי סדרה של תקלות במערכות קירור שגרמו לזיהום מזון בבסיסי צבא ארה"ב ברחבי המדינה באוגוסט, לפי דיווח של רויטרס, המצטט ארבעה גורמים המכירים את הנושא.
הנוסחה PHP2שיל נמצאה בשימוש בהתקפות אמיתיות. תוקף השתמש בנוסחה PHP2שיל בשילוב עם פגם במערכת לינוקס כדי להשיג גישה מלאה ל-25 שרתים במדינה אחת, כולל שלושה בסביבה הקשורה לממשל האמריקאי. ההתערבות התרחשה ברשת הפנימית, שם התוקף פנה למערכת אקטיב דירקטורי. קיימות עדויות לקשר עם סין. סימנים לשימוש בכלי המסייעים על ידי בינה מלאכותית.
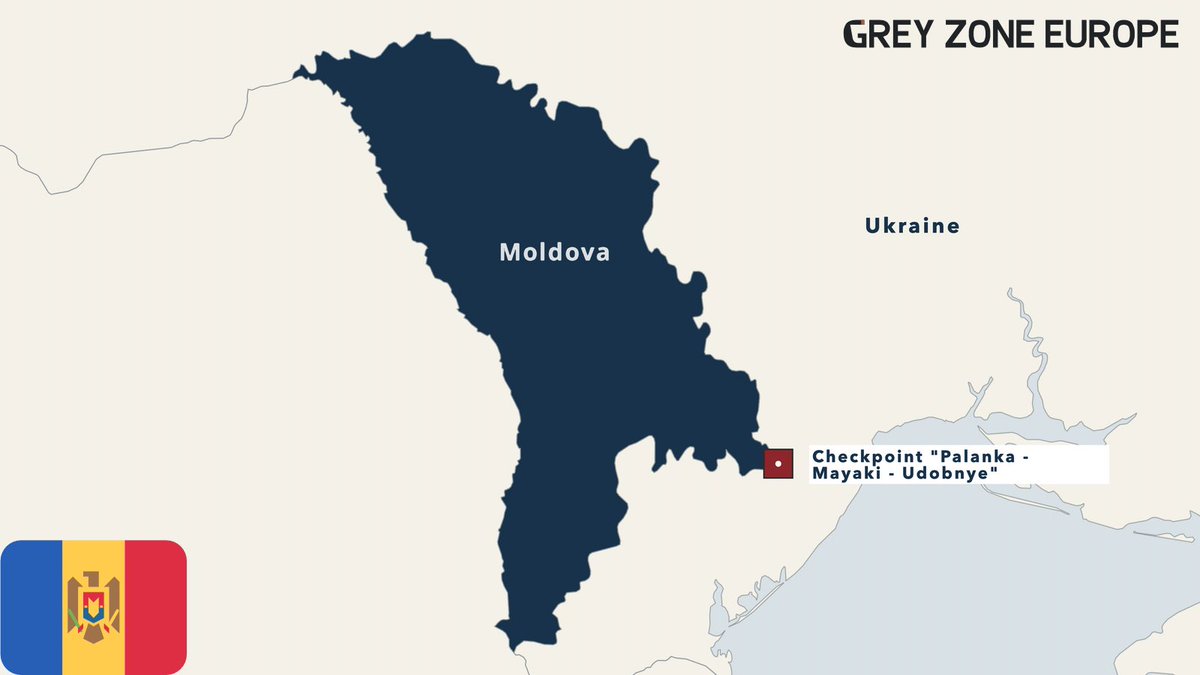
השירותים הדיגיטליים של הממשלה במולטובה נותרו מופסקים בעקבות התקפת סייבר רחבת היקף. הרשויות תיעדו כ-11 מיליון בקשות גישה במהלך התקפה שביצעה על נתונים אישיים ב-22 באוקטובר. ניסיון שני לפרוץ נחסם ב-25 באוקטובר. מספר פלטפורמות ממשלתיות עדיין אינן פעילות, כולל מערכות המטפלות ברישיונות והסמכות רשמיות. הרשויות המולדוואיות מפקירות שההתקפות עשויות להיות חלק ממערכה היברידית רחבה יותר. האשמה עדיין לא הוכחה.
לאחר PHP2שיל, מופיע נאוט2שיל, פגיעות קריטית שזוהתה על ידי צוות אבטחת הקוד של OpenAI, המאפשרת לתוקפים להריץ קוד באפליקציות נאוט.js. הפגיעות הוצגה בהצלחה על תמונת ה-נאוט.js 24.22.0 הרשמית. גרסאות נאוט 20, 23 ו-25 (כלן בסטטוס סיום תמיכה) אינן מקבלות תיקון.
Russian fishing vessels are suspected of spying on critical undersea communication cables linking Britain with Europe and the US. Over 500 suspicious movements involving 17 vessels have been identified, with ships repeatedly slowing down, changing direction and following cable routes. British officials fear this activity could help Moscow identify targets for future sabotage
Oracle published a security alert for Java today: CVE-2026-91403, CVSS 9.1. It's in JSSE (Java's TLS) and is exploitable over the network without credentials. Affected versions listed: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 and 27.0.1, and GraalVM
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
מיקרוסופט: גורם תוקף המקושר למדינה, סטורם0940, השתמש במסגרת בדיקת חדירה מבוססת בינה מלאכותית, ארטקס, כדי לאוטומט התקפות המכוונות למאות ארגונים ברחבי העולם, בתעשיות מגוונות. מידע מודיעיני של מיקרוסופט מעיד כי סטורם0940 אחראי לפגיעה לאחרונה בשרשרת האספקה של ConnectWise, אשר פגעה באפליקציה רב-משתמשים. חקירתנו העלתה כי השימוש של סטורם0940 ב-ארטקס הגביר את קצב ניצול האפליקציה הפגועה, כדי לאמת לסביבות המטרה באמצעות אפליקציות שכבר קיבלו גישה, ובכך אפשרה לגורם התוקף לפעול ללא צורך באימות משתמש אינטראקטיבי. פעילות המשך המואצת על ידי בינה מלאכותית כללה סקירה, שינויים בפרטי חשבון, וניסיונות לשנות הרשאות, אשר עשויות לאפשר גישה מורחבת או קבועה. קראו את הפוסט שלנו לקבלת ניתוח מפורט וסימני זיהוי (IOCs), יחד עם גילויים של Microsoft Defender, המלצות הגנה והנחיות.
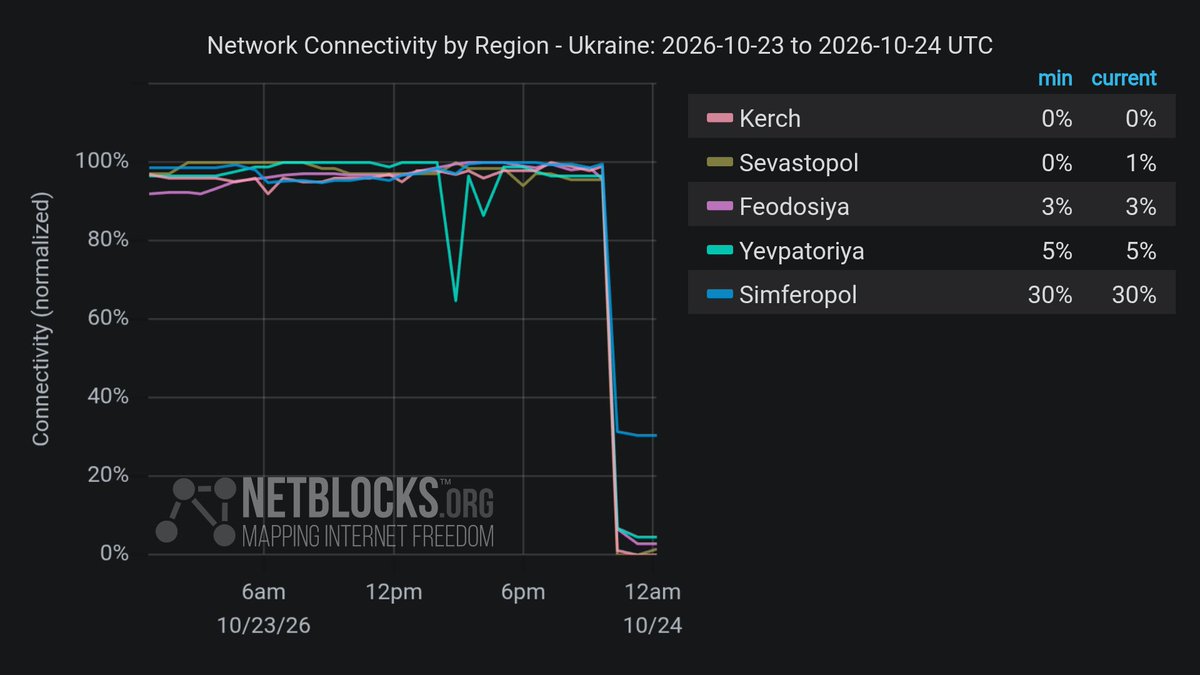
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
התערבות סייבר של ה-NSA: יש להורות לכל הארגונים המשתמשים ב-PHP למערכותיהם להתכונן לעדכון שמטפל בשני פגיעויות קריטיות. PHP נמצא בשימוש נרחב עבור יישומי אינטרנט. פגיעויות אלו לעיתים קרובות מספקות גישה ישירה למערכת הקבצים או למסד הנתונים של השרת. אם עדכון מיידי אינו אפשרי, מומלץ לארגונים להשבת את המערכת עד שהיא תטופל במלואה. ה-NSA יספקו הנחיות נוספות בהקדם.
השבתת רשת "אורנג': תקלה ארצית משפיעה על רשתות הסלולר והאינטרנט של "אורנג'" ו-"סושה" החל מהבוקר, רביעי, 21 באוקטובר. ייתכן קושי בהגעה למספרי חירום, במיוחד 15 (סֵמוּ), 17 (משטרה וגיוס), ו-18 (כוחות כיבוי). במקרה חירום, אם השיחה לא מצליחה, יש להתקשר ל-112 מרשת סלולר אחרת או באמצעות טלפון קווי.
חברת "קליף" טוענת שהיא פיתחה ניצול לפגמים שפורסו בקוד PHP, זמן קצר לפני פרסום התיקון. סרטון קצר שפורסם על ידי "קליף" מציג את הפעלת פקודות באתר וורדפרס 7.1.3, המשתמש ב-PHP 8.5.4. קווין במיאו טוען שצילום מסך מהסרטון אמיתי. קיימת גם הדגמה ציבורית, אך מחבר הסרטון טוען כי אחת מהשרשרות ההתקפיות אינה פעילה והביצוע של קוד אינו אמין. למנהלים יש שתי דרכים למנוע את הבעיה עד לתיקון, שצפוי להתבצע ב-14:00 UTC היום. כיבוי הפונקציה `session.upload_progress.enabled` בקובץ `php.ini` מבטל את הפונקציה, כפי שצוין בפרטים שפורסמו. העלות היחידה היא הצגת התקדמות העלאה. חסימת כל בקשה באמצעות סוג תוכן `multipart` בשרת האינטרנט היא דרך נוספת, אך מונעת העלאת קבצים.
ה-NCSC מעודד ארגונים בריטיים להכין את עצמם לעדכון מיידי של מערכות באמצעות PHP. במקרים בהם תיקון מיידי אינו אפשרי, הארגונים צריכים לשקול ניתוק המערכת עד להשלמת הטיפול בה.
הפרעה נרחבת באינטרנט דווחה בקוריאה הצפונית. למעלה מ-40 אתרים, כולל KCNA, רודונג סִמּוּן ופורטלים ממשלתיים, חוות הפסקות משמעותיות. גם מערכות ניטור רשתות זיהו הפרעות בתשתית האינטרנט של פיונגיאנג.
צוות האבטחה של PHP מספק התראה מוקדמת: שחרור אבטחה עתידי, רביעי, 21 באוקטובר 2026, 14:00 UTC, שתי פגיעויות קריטיות, ששניהם מוערכים ב-CVSSv4 9.2. משתמשי PHP מומלצים להכין את העדכון. שחרור מוקדם יותר במקרה של פרסום פרטים או הוכחת ניצול פעיל.
שירותים מקוונים רבים הפסיקו לתפקד או חוו בעיות. חברת "גוגל קלאוד" דיווחה על "בעיות" באזור אירופה המערבית, המשפיעות על עשרות אתרים, כולל "רבולוט", "רויאל מייל" ו-"HSBC".
גוגל קלאוד דיווחה על "בעיה" המשפיעה על עשרות שירותים ברחבי בריטניה, ביניהם: רבולוט, לוידס, HSBC, הלקסי, ראייטמו, דואר המלכותי, בנק של סקוטלנד, DPD וסקי.
שבוע לפני הבחירות החשובות בסרביה, הוכרז: ראש המכון באוניברסיטת בלגרד נפגע בהתקפת "פגיאס" ללא צורך – וגם עורך דין בכיר, שסירב להמשיך בהליך עקב חשש להשתלטות פוליטית, קיבל התראה על תוכנת ריגול. 16 מטרות מזוהות, ועוד.
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
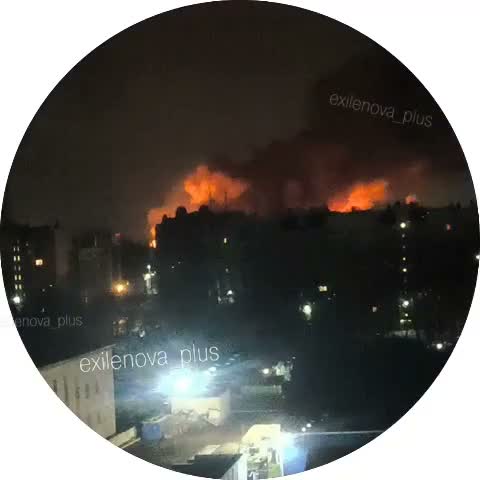 אוקראינהדיווחים על ירי ליד מתקן צבאי באורול
 אוקראינהדיווח: התבצע ירי טילים על מפעל צבאי באורול.
 קליפורניה1 killed in south Sacramento crash that left 2 vehicles overturned
 סומליהמתחים עולים בבלדוויין הלילה, כאשר כוחות מאקאויסלי, מצוידים בכלי נשק כבדים, מתארגנים ברחבי העיר, ומעוררים חשש לקראת עימות צבאי מיידי. ההתארגנות הפתאומית הגיעה לאחר הגעת סמויה של בכיר נוסף בממשלת הירשבל, אשר, לפי דיווחים,
 קולורדוDenver Police Arrest Suspect in 2024 Shooting
 וירג'יניהRichmond police are searching for a hit-and-run driver who struck and killed a man crossing a street in Shockoe Bottom on Friday morning
 אילינויFatal fire on the 7000 block of N. Paulina yesterday morning, 2-2-2, BC9, E102, T25 joined Pub Ed to distribute smoke detectors & fire safety literature to local residents.
 מינסוטהSaint Paul police officers are currently conducting a death investigation in the 900 block of Mounds Boulevard.
 איווה2 injured in shooting in Ankeny McDonald's drive-thru