CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Oracle published a security alert for Java today: CVE-2026-91403, CVSS 9.1. It's in JSSE (Java's TLS) and is exploitable over the network without credentials. Affected versions listed: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 and 27.0.1, and GraalVM
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
מיקרוסופט: גורם תוקף המקושר למדינה, סטורם0940, השתמש במסגרת בדיקת חדירה מבוססת בינה מלאכותית, ארטקס, כדי לאוטומט התקפות המכוונות למאות ארגונים ברחבי העולם, בתעשיות מגוונות. מידע מודיעיני של מיקרוסופט מעיד כי סטורם0940 אחראי לפגיעה לאחרונה בשרשרת האספקה של ConnectWise, אשר פגעה באפליקציה רב-משתמשים. חקירתנו העלתה כי השימוש של סטורם0940 ב-ארטקס הגביר את קצב ניצול האפליקציה הפגועה, כדי לאמת לסביבות המטרה באמצעות אפליקציות שכבר קיבלו גישה, ובכך אפשרה לגורם התוקף לפעול ללא צורך באימות משתמש אינטראקטיבי. פעילות המשך המואצת על ידי בינה מלאכותית כללה סקירה, שינויים בפרטי חשבון, וניסיונות לשנות הרשאות, אשר עשויות לאפשר גישה מורחבת או קבועה. קראו את הפוסט שלנו לקבלת ניתוח מפורט וסימני זיהוי (IOCs), יחד עם גילויים של Microsoft Defender, המלצות הגנה והנחיות.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
התערבות סייבר של ה-NSA: יש להורות לכל הארגונים המשתמשים ב-PHP למערכותיהם להתכונן לעדכון שמטפל בשני פגיעויות קריטיות. PHP נמצא בשימוש נרחב עבור יישומי אינטרנט. פגיעויות אלו לעיתים קרובות מספקות גישה ישירה למערכת הקבצים או למסד הנתונים של השרת. אם עדכון מיידי אינו אפשרי, מומלץ לארגונים להשבת את המערכת עד שהיא תטופל במלואה. ה-NSA יספקו הנחיות נוספות בהקדם.
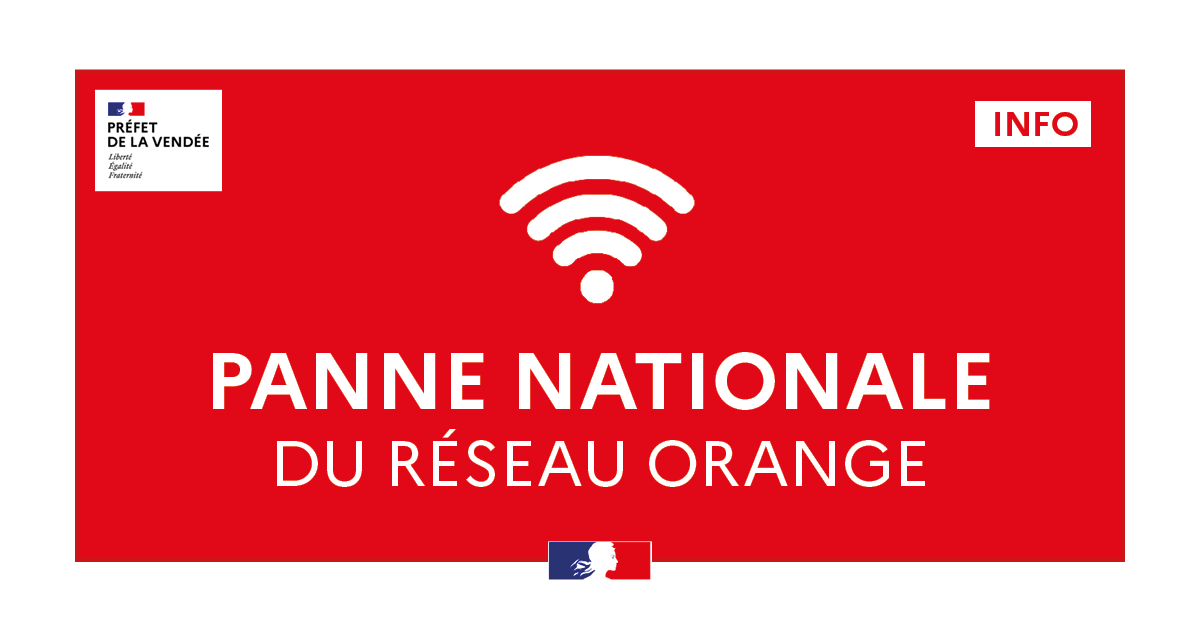
השבתת רשת "אורנג': תקלה ארצית משפיעה על רשתות הסלולר והאינטרנט של "אורנג'" ו-"סושה" החל מהבוקר, רביעי, 21 באוקטובר. ייתכן קושי בהגעה למספרי חירום, במיוחד 15 (סֵמוּ), 17 (משטרה וגיוס), ו-18 (כוחות כיבוי). במקרה חירום, אם השיחה לא מצליחה, יש להתקשר ל-112 מרשת סלולר אחרת או באמצעות טלפון קווי.
חברת "קליף" טוענת שהיא פיתחה ניצול לפגמים שפורסו בקוד PHP, זמן קצר לפני פרסום התיקון. סרטון קצר שפורסם על ידי "קליף" מציג את הפעלת פקודות באתר וורדפרס 7.1.3, המשתמש ב-PHP 8.5.4. קווין במיאו טוען שצילום מסך מהסרטון אמיתי. קיימת גם הדגמה ציבורית, אך מחבר הסרטון טוען כי אחת מהשרשרות ההתקפיות אינה פעילה והביצוע של קוד אינו אמין. למנהלים יש שתי דרכים למנוע את הבעיה עד לתיקון, שצפוי להתבצע ב-14:00 UTC היום. כיבוי הפונקציה `session.upload_progress.enabled` בקובץ `php.ini` מבטל את הפונקציה, כפי שצוין בפרטים שפורסמו. העלות היחידה היא הצגת התקדמות העלאה. חסימת כל בקשה באמצעות סוג תוכן `multipart` בשרת האינטרנט היא דרך נוספת, אך מונעת העלאת קבצים.
ה-NCSC מעודד ארגונים בריטיים להכין את עצמם לעדכון מיידי של מערכות באמצעות PHP. במקרים בהם תיקון מיידי אינו אפשרי, הארגונים צריכים לשקול ניתוק המערכת עד להשלמת הטיפול בה.
הפרעה נרחבת באינטרנט דווחה בקוריאה הצפונית. למעלה מ-40 אתרים, כולל KCNA, רודונג סִמּוּן ופורטלים ממשלתיים, חוות הפסקות משמעותיות. גם מערכות ניטור רשתות זיהו הפרעות בתשתית האינטרנט של פיונגיאנג.
צוות האבטחה של PHP מספק התראה מוקדמת: שחרור אבטחה עתידי, רביעי, 21 באוקטובר 2026, 14:00 UTC, שתי פגיעויות קריטיות, ששניהם מוערכים ב-CVSSv4 9.2. משתמשי PHP מומלצים להכין את העדכון. שחרור מוקדם יותר במקרה של פרסום פרטים או הוכחת ניצול פעיל.
שירותים מקוונים רבים הפסיקו לתפקד או חוו בעיות. חברת "גוגל קלאוד" דיווחה על "בעיות" באזור אירופה המערבית, המשפיעות על עשרות אתרים, כולל "רבולוט", "רויאל מייל" ו-"HSBC".
גוגל קלאוד דיווחה על "בעיה" המשפיעה על עשרות שירותים ברחבי בריטניה, ביניהם: רבולוט, לוידס, HSBC, הלקסי, ראייטמו, דואר המלכותי, בנק של סקוטלנד, DPD וסקי.
שבוע לפני הבחירות החשובות בסרביה, הוכרז: ראש המכון באוניברסיטת בלגרד נפגע בהתקפת "פגיאס" ללא צורך – וגם עורך דין בכיר, שסירב להמשיך בהליך עקב חשש להשתלטות פוליטית, קיבל התראה על תוכנת ריגול. 16 מטרות מזוהות, ועוד.
ראש הממשלה בנימין נתניהו טען ל"ירושלם פוסט" כי שיתוף הפעולה של רוסיה עם איראן סותר את האינטרסים שלה, וטען שמוסקבה תומכת ברשתות בוט אנטישמיות המכוונות נגד ישראל.
דיווח: רשת המדיה החברתית הרוסית VK (VKontakte) חווה כעת הפרעה משמעותית, כאשר נתונים מראים קישוריות של 56% מהרגיל. האירוע מתרחש על רקע דיווחים על התקפת רחפן אוקראינית באזור מרכז הנתונים של סנט פטרסבורג.
השגרה האווירית באיטליה מופסקת באופן משמעותי כיום בעקבות "תקלה טכנית" שזוהתה ברשת העברת הנתונים הגיאוגרפיים, לפי חברת ENAV, המפעילה את מערכת ניהול התנועה האווירית במדינה. קיבולת תפעולית מוגבלת ל-50% מהתנועה האווירית הכוללת, מה שגורם לעיכובים וביטולים, שישפיעו בהכרח על כל היבשת. ENAV דחתה פעילות זדונית כגורם.
ח"כ בולגרי, איביילו מירצ'ב, טען כי שני אנשים מסתתרים הציתו 11 מתוך 17 אנטנות סטארלינק במתקן סודי ליד סופיה. האנטנות אמורות לתמוך בתקשורת לוויינית המשמשת במאמץ המלחמה של אוקראינה. הרשויות הבולגריות אישרו כי פתחה חקירה, וכן ציינו כי הוחמר האבטחה במתקנים דומים.
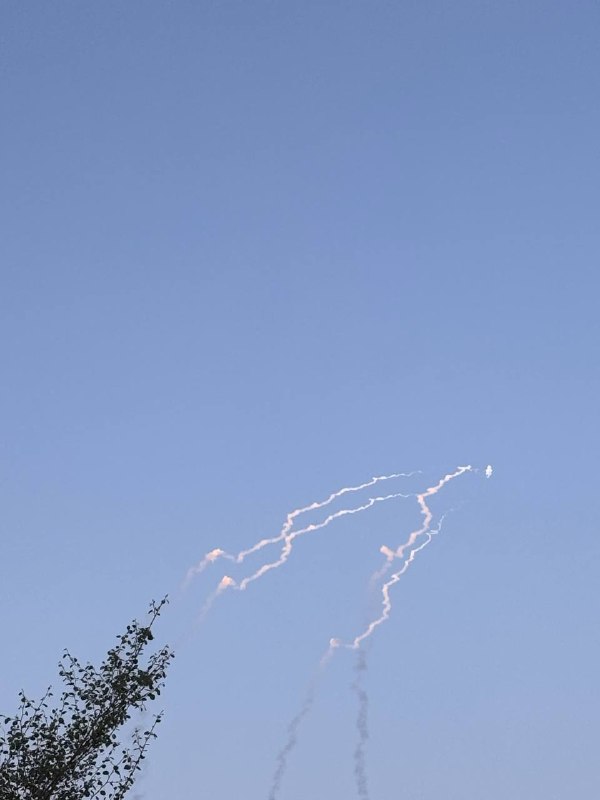
מקורות במשרד ההגנה האוקראיני אישרו לסוספילנה כי במהלך הלילה זוהו הגבלות על חיבורי סטארלינק בצבא אוקראינה במהירויות העולות על 160 קמ״ש. המשרד עדיין בודק את סף המהירות המדויק. ההגבלות מקשות משמעותית על חלק מפעולות כוחות ההגנה, לרבות לוגיסטיקה, הפעלת מערכות בלתי מאוישות ותקיפות לטווח בינוני. הרשויות בודקות את הסיבה.
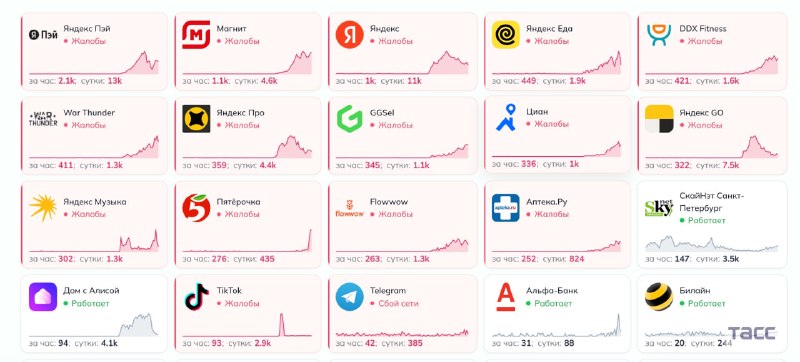
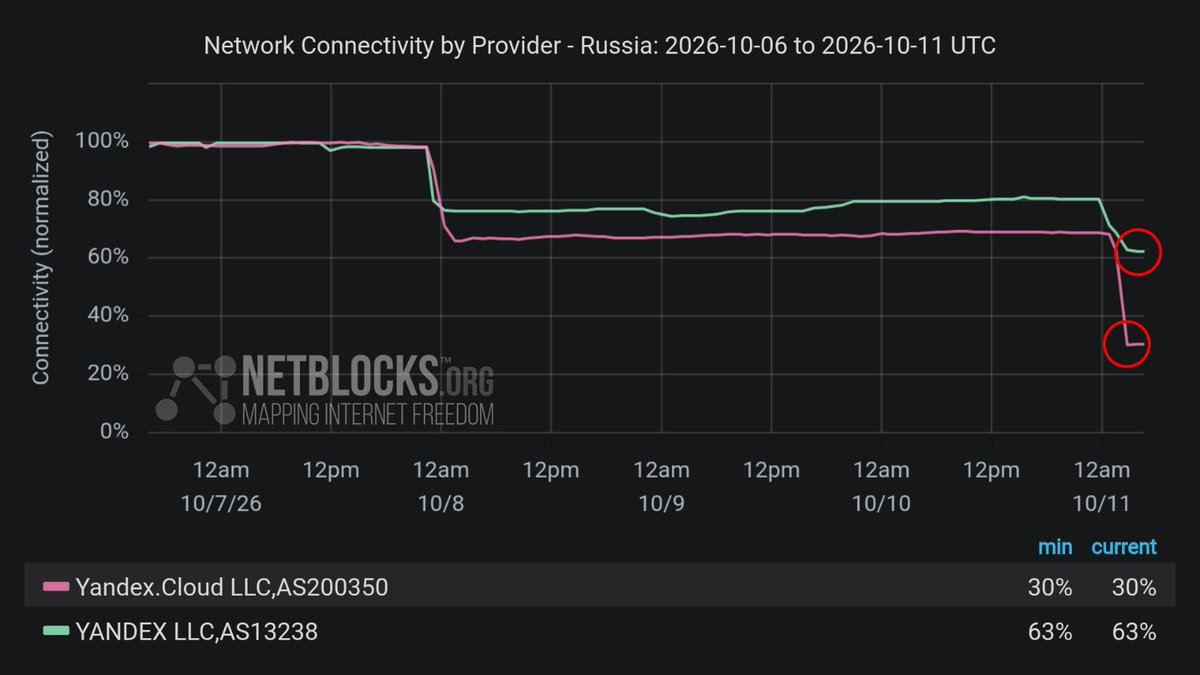
יאנדקס אינה מראה סימני התאוששות על רקע שיבוש קישוריות ממושך, שעל פי הדיווחים תואם נזק נרחב לתשתיות בעקבות תקיפות כטב״מים אוקראיניים נגד מרכזי נתונים מרכזיים בסאסובו ובוולדימיר. ענקית הטכנולוגיה הרוסית פרסמה תחזית פסימית למשתמשים ברוסיה ומחוצה לה.
מרכז נתונים שלישי של יאנדקס נפגע מכטב״מים מאז 7 באוקטובר. תעבורת הרשת של יאנדקס (AS13238) כבר ירדה בכ-35% בעקבות התקיפה בסאסובו, ולאחר מכן צנחה ב-99% בהשוואה לשבוע הקודם בסביבות 00:30 UTC ב-11 באוקטובר, כאשר מתקן החברה בוולדימיר הפסיק לפעול, לפי החברה.
מתקפת סייבר על מערכות קירור בסופרמרקטים צרפתים, כולל אינטרמרשé, לֶקר ו-סופר U, גרמה לאובדן מזון נרחב ב-12 באוקטובר, לפי דיווחים. לפי הדיווחים, האקרים ניצלו תוכנה ישנה של יצרנית דנית, דנפוס, כדי להפעיל באופן רחוק הפשרה רציפה, ולהגדיר טמפרטורות של עד 50 מעלות צלזיוס, וכתוצאה מכך, ניזוקו מוצרים טריים וקפואים. לפי הדיווחים, כ-150 סניפים של אינטרמרשé נפגעו, יחד עם לֶקר, סופר U וייתכן גם חברות אחרות. שתי סופרמרקטים באלזס דיווחו על הפסדים משולבים של 270,000 אירו, בעוד שגורם נזק ארצי עשוי להגיע למספר מיליוני אירו.
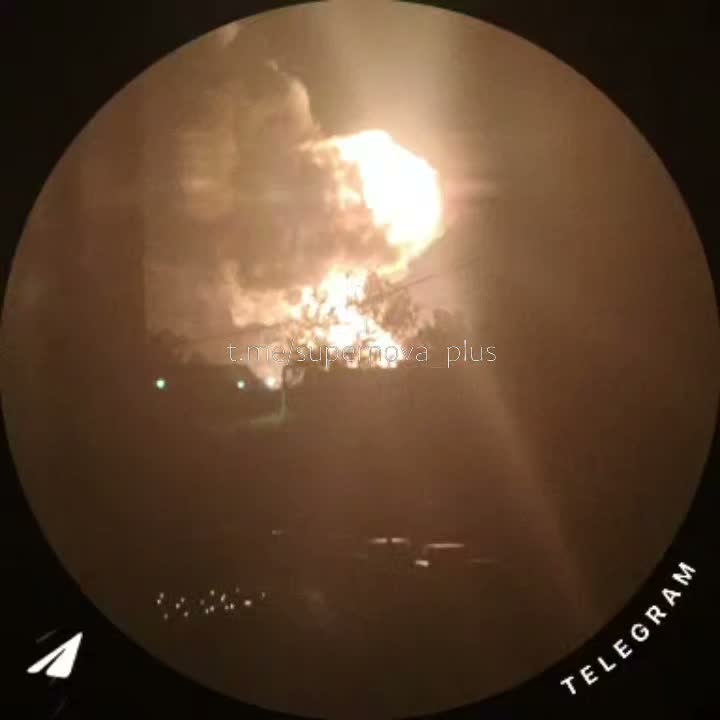
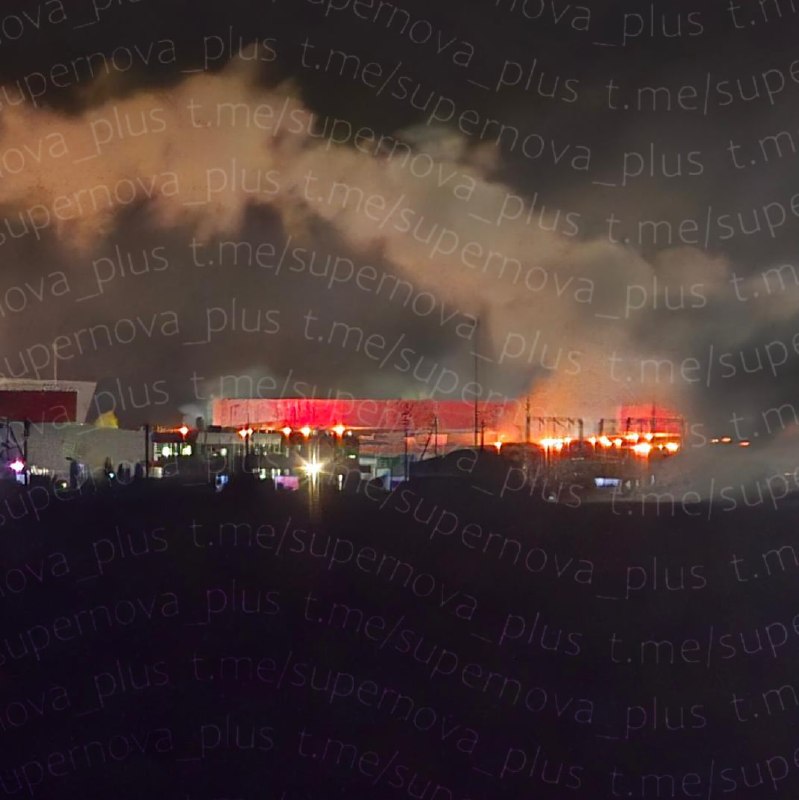
מאושר: נתונים מראים קריסה שנייה ברשתות של חברת הטכנולוגיה הרוסית "ינדיקס" בעקבות התקפת רחפן אוקראינית חדשה על מרכזי נתונים בבלדימיר הבוקר. ההתקפה מתרחשת זמן קצר לאחר איום של רוסיה לספק לאוקראינה "ניקוי דיגיטלי"
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport