We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Russische Fischkutter werden verdächtigt, kritische Unterwasser-Kommunikationskabel, die Großbritannien mit Europa und den USA verbinden, auszuspionieren. Mehr als 500 verdächtige Bewegungen von 17 Schiffen wurden festgestellt, wobei die Schiffe wiederholt ihre Geschwindigkeit verlangsamten, ihre Richtung änderten und Kabelrouten folgten. Britische Beamte befürchten, dass diese Aktivitäten es Moskau ermöglichen könnten, Ziele für zukünftige Sabotage zu identifizieren.
Oracle veröffentlichte heute eine Sicherheitswarnung für Java: CVE-2026-91403, CVSS 9.1. Es betrifft JSSE (Java's TLS) und kann über das Netzwerk ohne Anmeldeinformationen ausgenutzt werden. Betroffene Versionen: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 und 27.0.1, sowie GraalVM
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA-Cyber: Sofortige Maßnahmen: Alle Organisationen, die PHP für ihre Systeme verwenden, werden aufgefordert, sich auf ein vorzubereiten, das zwei kritische Schwachstellen behebt. PHP wird häufig für Webanwendungen eingesetzt. Diese Schwachstellen können einen direkten Zugriff auf das Dateisystem oder die Datenbank des Servers ermöglichen. Sollte ein sofortiges nicht möglich sein, wird empfohlen, das System vorübergehend zu deaktivieren, um die Schwachstellen vollständig zu beseitigen. Die NSA wird in Kürze weitere spezifische Anweisungen geben.
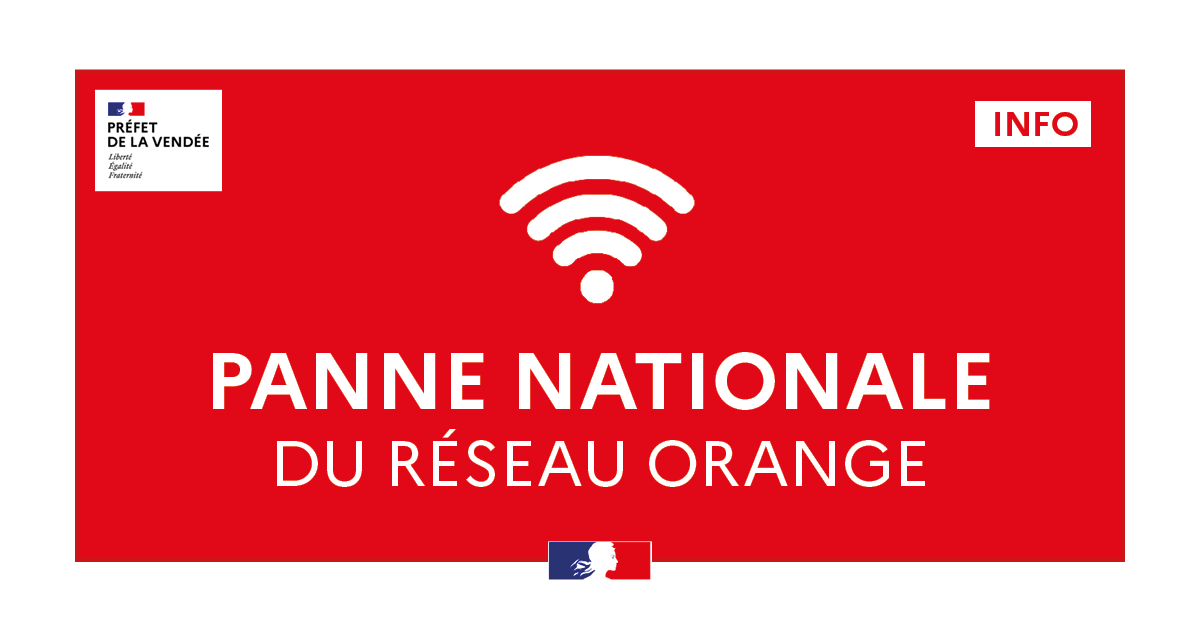
Orange-Netzwerk-Ausfall: Ein nationaler Ausfall betrifft die Mobil- und Internetnetze von Orange und Sosh seit dem späten Dienstagmorgen, 21. Oktober. Notrufnummern sind möglicherweise schwer erreichbar, insbesondere 15 (SAMU), 17 (Polizei und Gendarmerie) und 18 (Feuerwehr). Bei Notfällen, falls Ihr Anruf nicht zustande kommt, wählen Sie 112 von einem anderen verfügbaren Mobilfunknetz oder nutzen Sie ein Festnetztelefon.
Sicherheitsunternehmen Calif scheint eine funktionierende Ausnutzung für die geleakten PHP-Schwachstellen zu haben, kurz vor der Veröffentlichung des Patches. Ein kürzlich veröffentlichtes Video, das Calif zugeschrieben wird, zeigt die Ausführung von Befehlen auf einer WordPress 7.1.3-Website mit PHP 8.5.4. Kevin Beaumont sagt, dass ein Screenshot davon echt ist. Eine separate, öffentlich verfügbare Proof-of-Concept-Lösung kursiert ebenfalls, aber ihr Autor gibt nun an, dass eine ihrer Angriffsketten nicht mehr funktioniert und die Codeausführung unzuverlässig ist. Administratoren haben zwei Notfallmaßnahmen, bis der Patch um 14:00 UTC heute verfügbar ist. Das Deaktivieren von `session.upload_progress.enabled` in der `php.ini`-Datei deaktiviert die Funktion, auf die die geleakten Informationen hinweisen. Der einzige Kostenfaktor sind die Fortschrittsbalken für den Upload. Das Blockieren aller Anfragen mit einem Multipart-Content-Type auf dem Webserver ist weitergehende, aber führt zu Problemen bei der Dateiübertragung.
Das NCSC ermutigt britische Organisationen, sich auf eine sofortige Aktualisierung von Systemen mit PHP vorzubereiten. Wo eine sofortige Behebung nicht möglich ist, sollten Organisationen die Möglichkeit in Betracht ziehen, das System vorübergehend abzuschalten, bis es vollständig behoben werden kann.
Umfassende Internet-Unterbrechungen in Nordkorea gemeldet. Mehr als 40 Websites, darunter KCNA, Rodong Sinmun und Regierungsportale, haben erhebliche Ausfälle erlebt. Netzüberwachung hat auch Störungen der Internetinfrastruktur in Pjöngjang festgestellt.
Das PHP-Sicherheitsteam gibt eine Vorwarnung heraus: Geplante Sicherheitsfreigabe, Mi, 21. Oktober 2026, 14:00 UTC, zwei kritische Schwachstellen, beide mit einer CVSSv4-Bewertung von 9.2. PHP-Nutzer werden aufgefordert, sich auf ein vorzubereiten. Frühere Freigabe, falls Details öffentlich werden oder Beweise für aktive Ausnutzung gefunden werden.
Mehrere Online-Dienste sind ausgefallen oder haben Probleme. Google Cloud hat "Probleme" in seinem europäischen Westbereich gemeldet, die Dutzende von Websites betreffen, darunter Revolut, Royal Mail und HSBC.
Google Cloud hat ein "Problem" gemeldet, das Dutzende von Diensten im Vereinigten Königreich betrifft. Dazu gehören Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD und Sky.
Eine Woche vor den entscheidenden Wahlen in Serbien: Es ist bestätigt: Der Rektor der Universität Belgrad wurde Opfer eines Zero-Click-Pegasus-Angriffs – und ein wichtiger Staatsanwalt, der einen Fall aufgrund politischer Einmischung zurückzog, erhielt eine Warnung über eine Überwachung. 16 bestätigte Ziele, und weitere.
Das Rechenzentrum von Datagroup in Kyjiw wurde vollständig zerstört. Ein Wiederaufbau und der weitere Betrieb sind unmöglich, teilte die Pressestelle des Unternehmens mit.
Premierminister Benjamin Netanjahu sagte gegenüber der Jerusalem Post, dass die Zusammenarbeit Russlands mit dem Iran widerspreche seinen eigenen Interessen und Moskau beschuldigte, antisemitische Bot-Netzwerke gegen Israel zu unterstützen.
Bestätigt: Das russische Social-Media-Netzwerk VK (VKontakte) erlebt derzeit eine erhebliche Störung, wobei die Metriken eine Konnektivität von 56 % der normalen Werte zeigen. Der Vorfall ereignet sich im Zusammenhang mit Berichten über einen ukrainischen Drohnenangriff in der Nähe seines Rechenzentrums in St. Petersburg.
Italienische Lufträume heute aufgrund einer "technischen Störung" im geografischen Datenübertragungsnetz erheblich beeinträchtigt. Die operative Kapazität wurde auf 50 % der gesamten Luftfahrt reduziert, was zu Verzögerungen und Absagen führt, die sich zwangsläufig auf den gesamten Kontinent auswirken werden. ENAV hat eine böswillige Handlung als Ursache ausgeschlossen.
Bulgarischer Abgeordneter Ivaylo Mirchev meldet, dass zwei maskierte Personen 11 von 17 Starlink-Antennen in einer geheimen Einrichtung in der Nähe von Sofia absichtlich in Brand gesetzt haben. Die Antennen sollen für Satellitenkommunikation genutzt werden, die im Krieg der Ukraine eingesetzt wird. Bulgarische Behörden bestätigten, dass eine Untersuchung eingeleitet wurde, und betonten, dass die Sicherheitsvorkehrungen in ähnlichen Einrichtungen verstärkt wurden.
Quellen im ukrainischen Verteidigungsministerium bestätigten Suspilne, dass in der Nacht Einschränkungen der Starlink-Verbindung beim ukrainischen Militär bei Geschwindigkeiten über 160 km/h festgestellt wurden. Die genaue Geschwindigkeitsschwelle wird noch überprüft. Die Einschränkungen erschweren Berichten zufolge einige Einsätze der Verteidigungskräfte erheblich, darunter Logistik, den Einsatz unbemannter Systeme und Angriffe mittlerer Reichweite. Die Ursache wird untersucht.
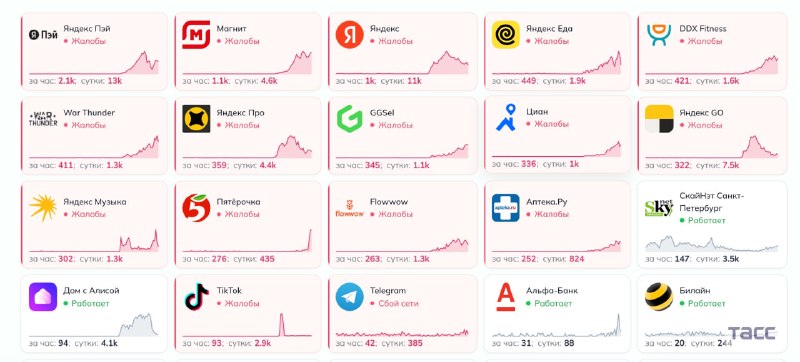
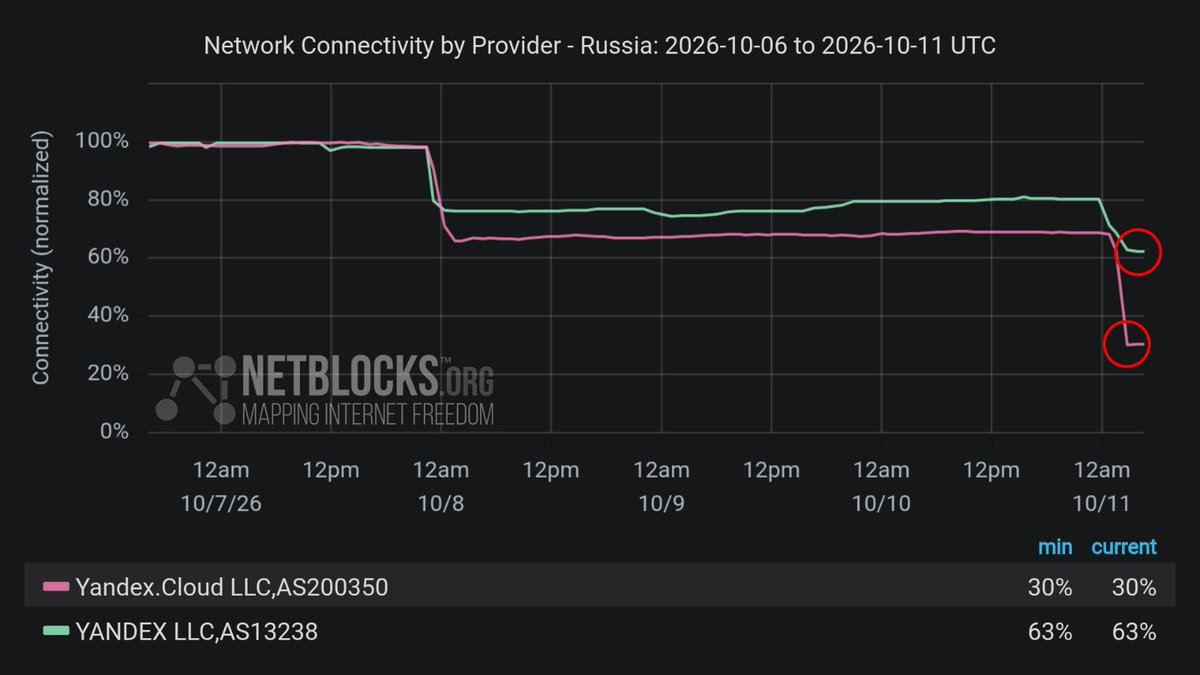
Yandex zeigt angesichts eines anhaltenden Verbindungsausfalls keine Anzeichen einer Erholung. Die Störung deutet Berichten zufolge auf umfangreiche Infrastrukturschäden nach ukrainischen Drohnenangriffen auf wichtige Rechenzentren in Sassowo und Wladimir hin. Der russische Technologiekonzern hat Nutzern im In- und Ausland eine pessimistische Prognose gegeben.
Seit dem 7. Oktober wurde bereits ein drittes Yandex-Rechenzentrum von Drohnen getroffen. Der Datenverkehr von Yandex (AS13238) war nach dem Angriff auf Sassowo bereits um etwa 35 % zurückgegangen, bevor er am 11. Oktober gegen 00:30 Uhr UTC im Vergleich zur Vorwoche um 99 % einbrach, als laut Unternehmen der Standort in Wladimir den Betrieb einstellte.
Cyberangriff auf Kühlanlagen in französischen Supermärkten, darunter Intermarché, Leclerc und Super U, verursacht am 12. Oktober weitverbreitete Lebensmittelverluste. Hacker sollen ältere Software des dänischen Herstellers Danfoss ausnutzen, um kontinuierliches Auftauen fernzusteuern, Temperaturen bis 50°C zu erreichen und frische sowie gefrorene Produkte zu zerstören. Berichten zufolge sind rund 150 Intermarché-Filialen sowie Leclerc, Super U und möglicherweise weitere Einzelhändler betroffen. Zwei Supermärkte im Elsass melden einen Gesamtschaden von 270.000 Euro, während der Gesamtschaden mehrere Millionen Euro erreichen könnte.
Mehrere Nutzer berichten von eingeschränkter Internetverbindung in Aserbaidschan. Hauptanwendungen scheinen Instagram, TikTok und andere soziale Medien zu sein, über die Videos geteilt werden können.
Bestätigt: Daten zeigen einen zweiten Zusammenbruch der Netzwerke des russischen Technologiekonzerns Yandex nach einem neuen Angriff ukrainischer Drohnen auf Rechenzentren in Wladimir am Morgen. Die Kampagne erfolgt kurz nach der Drohung Russlands, die Ukraine von einem „digitalen Entgiftungsprogramm" zu befreien.
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport