We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
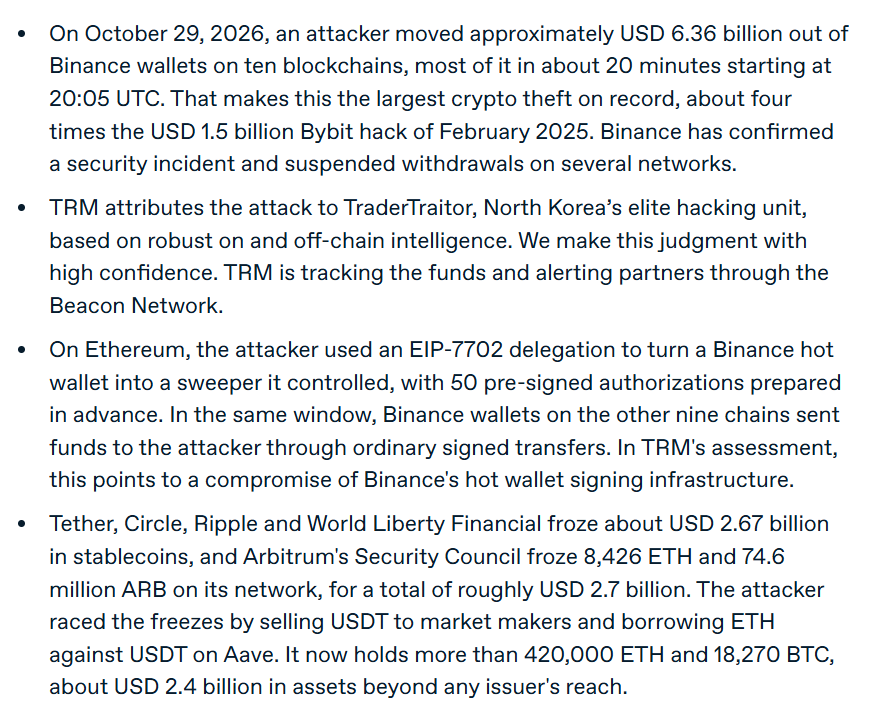
Según TRM Labs, Corea del Norte es responsable del ataque a Binance por valor de 6.360 millones de dólares, el más grande en la historia de las criptomonedas.
Binance emite comunicado tras presunto ataque cibernético. "Nuestros equipos están al tanto de los informes sobre un posible fallo de seguridad y están investigando activamente. Hasta el momento, no hemos confirmado ningún impacto en los fondos de los usuarios. Nuestros equipos de seguridad están revisando toda la información relevante con urgencia, y proporcionaremos actualizaciones a través de los canales oficiales de Binance tan pronto como tengamos información verificada.
El Departamento de Justicia de EE. UU. anuncia la acusación en el marco de la Operación "Ghostbusters" contra una red keniana que lleva a cabo un fraude a nivel nacional, utilizando "estudiantes fantasma". Los delincuentes han obtenido identidades de estadounidenses que nunca asistieron a la universidad, presentaron solicitudes falsas de FAFSA, inscritos a estudiantes inexistentes y desviaron fondos de ayuda federal restantes al extranjero después de que las universidades cobraran su parte. Cinco acusados, más de 750.000 dólares en criptomonedas incautados, y un equipo se encuentra actualmente en Kenia. La operación, iniciada en 2021, ha supuesto, según estimaciones, cientos de millones de dólares para los contribuyentes, al mismo tiempo que ha bloqueado la ayuda para estudiantes reales.
El Pentágono sospecha que un ataque cibernético podría estar detrás de una serie de fallos en los refrigeradores que provocaron la pérdida de alimentos en bases militares estadounidenses en agosto, según informa Reuters, citando a cuatro funcionarios conocedores del asunto.
PHP2Shell utilizado en ataques reales. Un atacante combinó PHP2Shell con una vulnerabilidad del kernel de Linux para obtener acceso root a 25 servidores en cuatro países, incluyendo tres en un entorno relacionado con el gobierno de EE. UU. La intrusión se extendió a la red interna, donde el atacante apuntó a Active Directory. Sospechas de vínculos con China. Evidencia de herramientas asistidas por IA.
Un hacker intenta acceder a los sistemas de la Comisión Federal de Elecciones de EE. UU., y la agencia ha tenido que "suspender temporalmente" sus servicios en línea como resultado, según un correo electrónico que ha visto Reuters.
Trump: En breve, se prohibirá oficialmente el uso del término "IA/Inteligencia Artificial" en todos los documentos relevantes, y en todo lo demás, debido a su inexactitud.
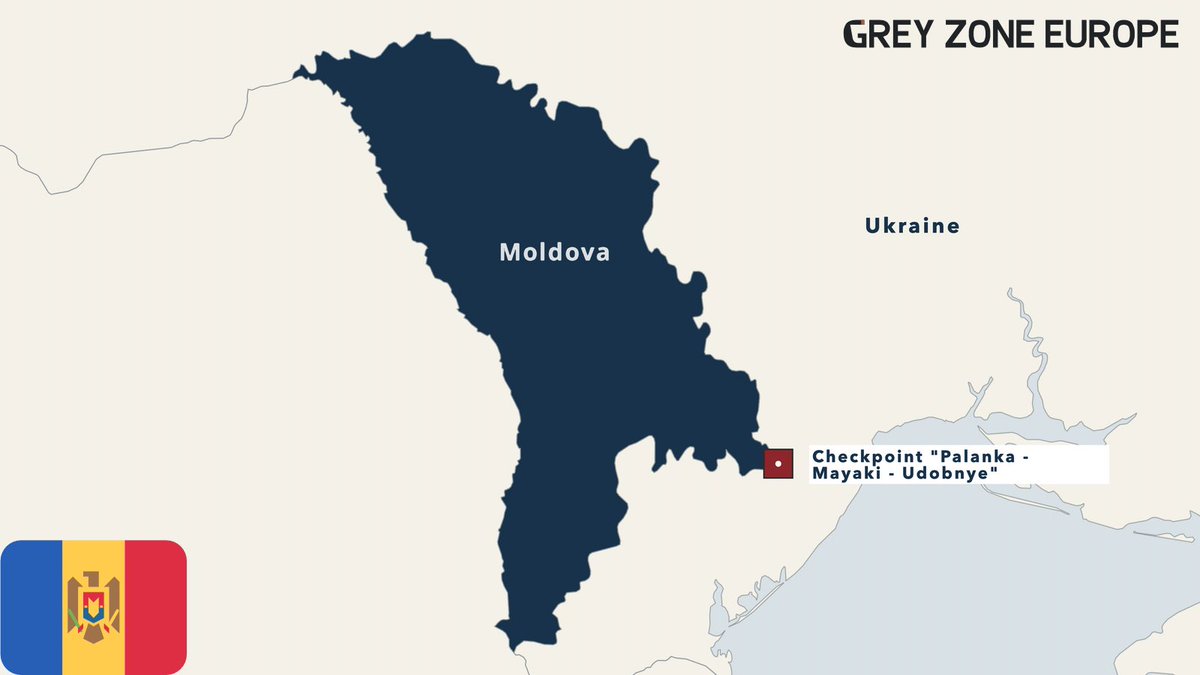
El gobierno de Moldavia sigue experimentando interrupciones en sus servicios digitales tras un amplio ciberataque. Las autoridades registraron aproximadamente 11 MILLONES de solicitudes de acceso durante un ataque que apuntaba a datos personales el 22 de octubre. Un segundo intento de intrusión fue bloqueado el 25 de octubre. Varias plataformas gubernamentales permanecen fuera de servicio, incluyendo sistemas que gestionan permisos y autorizaciones oficiales. Las autoridades moldavas sospechan que los ataques podrían formar parte de una campaña híbrida más amplia. La atribución sigue sin confirmarse.
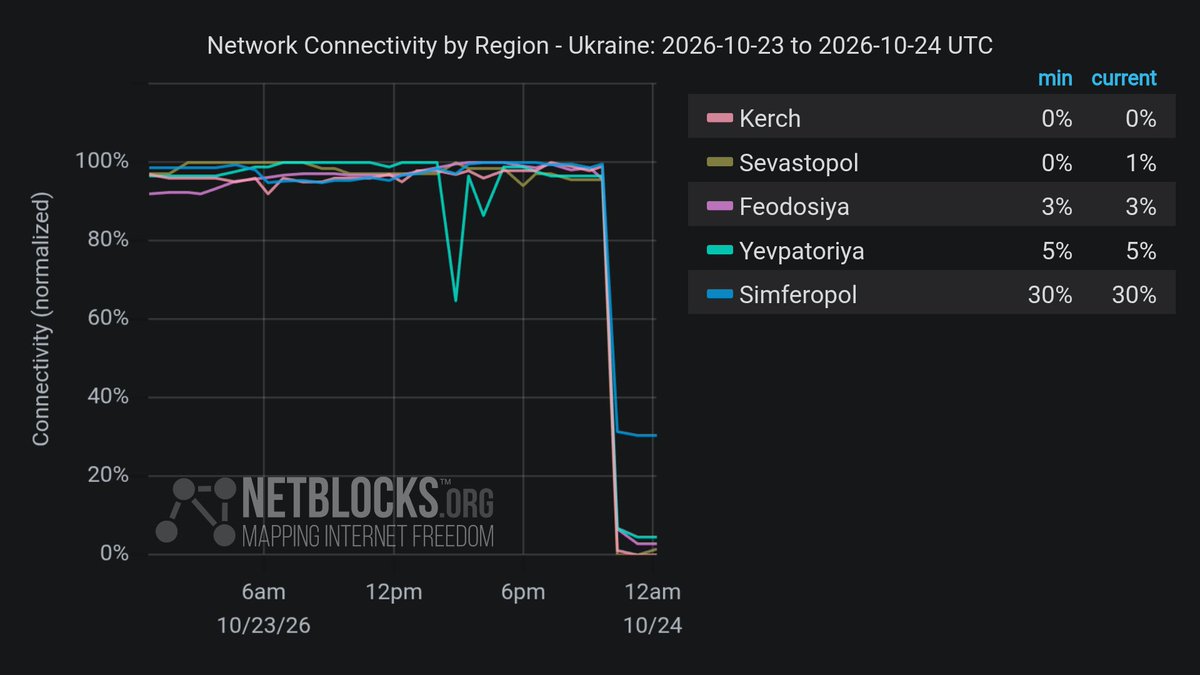
Confirmado: Datos de la red muestran que la conectividad a internet ha sido interrumpida en Crimea ocupada, en medio de cortes de energía tras ataques con drones ucranianos contra la infraestructura energética.
Tras PHP2Shell, aparece Node2Shell, un fallo crítico detectado por Codex Security de OpenAI que permite a los atacantes ejecutar código en aplicaciones de Node.js. Se ha comprobado con éxito en la imagen oficial de Node.js 24.22.0. Las versiones 20, 23 y 25 (todas en estado de obsolescencia) no reciben corrección.
Barcos pesqueros rusos sospechados de espiar cables submarinos clave que conectan a Gran Bretaña con Europa y Estados Unidos. Se han identificado más de 500 movimientos sospechosos que involucran a 17 buques, con embarcaciones que ralentizan repetidamente, cambian de rumbo y siguen las rutas de los cables. Funcionarios británicos temen que esta actividad pueda ayudar a Moscú a identificar objetivos para futuros sabotajes.
Oracle publica alerta de seguridad para Java: CVE-2026-91403, CVSS 9.1. Afecta a JSSE (TLS de Java) y puede ser explotado a través de la red sin necesidad de credenciales. Versiones afectadas: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 y 27.0.1, y GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: El actor de ciberataques vinculado al estado chino, Storm-0940, utilizó el marco de pruebas de penetración impulsado por IA ARTEX para automatizar ataques dirigidos a cientos de organizaciones en todo el mundo, en una amplia gama de sectores. La inteligencia de amenazas de Microsoft estima que Storm-0940 fue responsable de la reciente filtración de la cadena de suministro de ConnectWise que afectó a una aplicación multiusuario. Nuestra investigación reveló que el uso de ARTEX por parte de Storm-0940 aceleró la explotación de aplicaciones comprometidas para autenticarse en entornos objetivo a través de aplicaciones que ya tenían acceso, lo que permitió al actor de amenazas operar sin necesidad de iniciar sesión. La actividad adicional impulsada por IA incluyó reconocimiento, cambios en las credenciales de la aplicación y intentos de modificar privilegios que podrían permitir un acceso ampliado o persistente. Consulte nuestro blog para un análisis detallado y indicadores de compromiso (IOC), junto con detecciones de Microsoft Defender, recomendaciones de protección y guía.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA: Ciberataque. Se recomienda a todas las organizaciones que utilizan PHP para sus sistemas que se preparen para una actualización que aborda dos vulnerabilidades críticas. PHP es ampliamente utilizado en aplicaciones web. Estas vulnerabilidades a menudo proporcionan un acceso directo al sistema de archivos o a la base de datos del servidor. Si una actualización inmediata no es posible, se recomienda que las organizaciones desconecten el sistema hasta que se pueda mitigar completamente. La NSA proporcionará más orientación específica en breve.
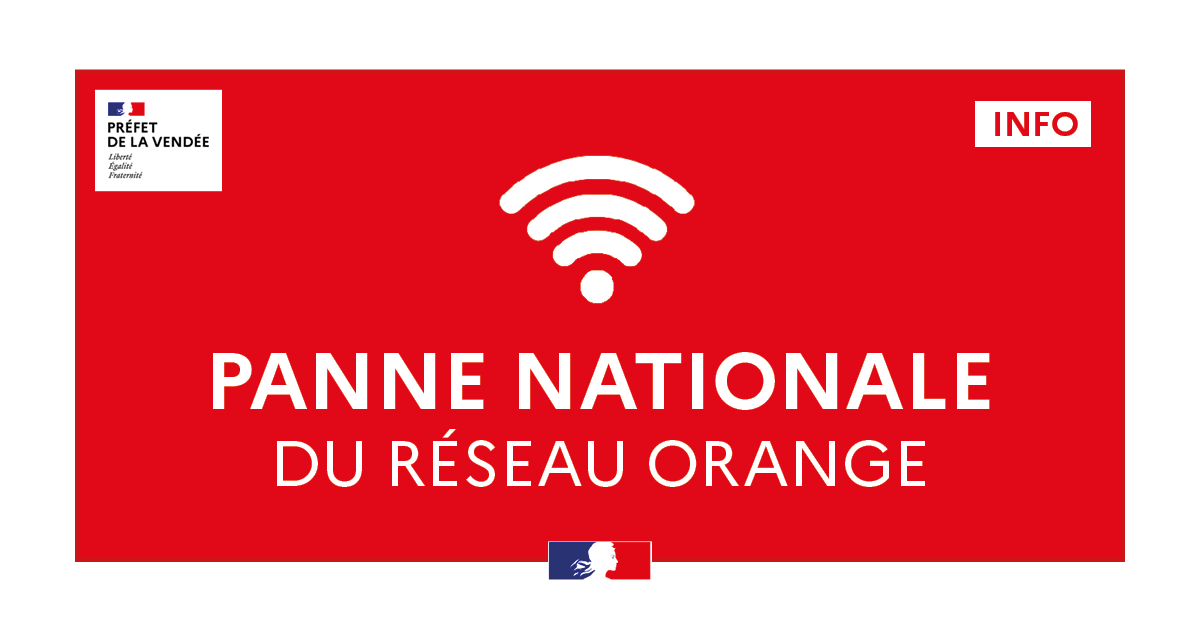
Fallo en la red Orange: Una interrupción general afecta a las redes móviles e internet de Orange y Sosh desde la mañana de este miércoles, 21 de octubre. Puede ser difícil contactar con los números de emergencia, especialmente el 15 (SAMU), el 17 (policía y gendarmería) y el 18 (bomberos). En caso de emergencia, si su llamada no se conecta, marque el 112 desde otra red móvil disponible o utilice un teléfono fijo.
La empresa de seguridad Calif parece tener una vulnerabilidad funcional para los fallos PHP, horas antes de la actualización. Un breve vídeo, atribuido a Calif, muestra la ejecución de comandos en un sitio WordPress 7.1.3 con PHP 8.5.4. Kevin Beaumont afirma que una captura de pantalla es auténtica. También circula un PoC público, pero su autor afirma ahora que una de sus cadenas de ataque ha dejado de funcionar y la ejecución de código es poco fiable. Los administradores tienen dos medidas temporales hasta que la solución llegue a las 14:00 UTC de hoy. Desactivar session.upload_progress.enabled en php.ini desactiva la función a la que apuntan los detalles filtrados. El único coste son las barras de progreso de carga. Bloquear todas las solicitudes con un Content-Type multipart en el servidor web es más efectivo, pero impide la carga de archivos.
El NCSC insta a las organizaciones del Reino Unido a prepararse para la actualización inmediata de los sistemas mediante PHP. En caso de que no sea posible una reparación inmediata, las organizaciones deberían considerar la desactivación del sistema hasta que se pueda mitigar completamente.
Se informa de una amplia interrupción de internet en Corea del Norte. Más de 40 sitios web, incluyendo KCNA, Rodong Sinmun y portales gubernamentales, han experimentado importantes cortes de servicio. Los monitores de red también han detectado interrupciones en la infraestructura de internet de Pyongyang.
El equipo de seguridad de PHP ha emitido una advertencia: Próxima actualización de seguridad, miércoles 21 de octubre de 2026, 14:00 UTC, dos vulnerabilidades críticas, ambas con una puntuación CVSSv4 de 9.2. Se recomienda a los usuarios de PHP que se preparen para actualizar. Actualización anticipada en caso de que los detalles se hagan públicos o se detecte evidencia de explotación activa.
Varios servicios en línea están fuera de servicio o experimentando fallos. Google Cloud ha informado de "problemas" en su región de Europa occidental, afectando a decenas de sitios web, entre ellos Revolut, Royal Mail e HSBC.
Google Cloud informa de un "problema" que afecta a decenas de servicios en el Reino Unido. Entre ellos, Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD y Sky.
Una semana antes de las cruciales elecciones en Serbia, se confirma: el rector de la Universidad de Belgrado fue víctima de un ataque con Pegasus sin interacción, y un fiscal clave, tras denunciar la injerencia política, recibió una alerta de espionaje. Se han identificado 16 objetivos, y el número sigue aumentando.
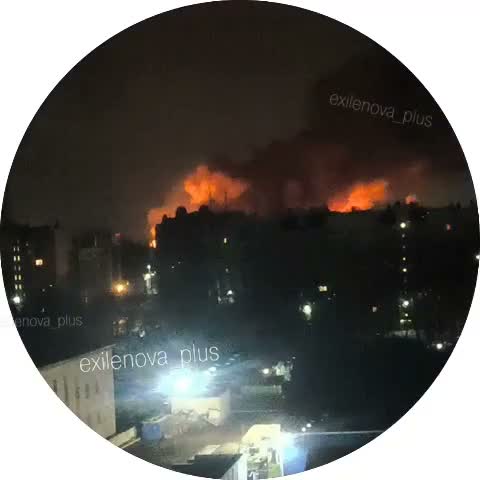 UcraniaIncendios reportados cerca de la planta militar en Órjol.
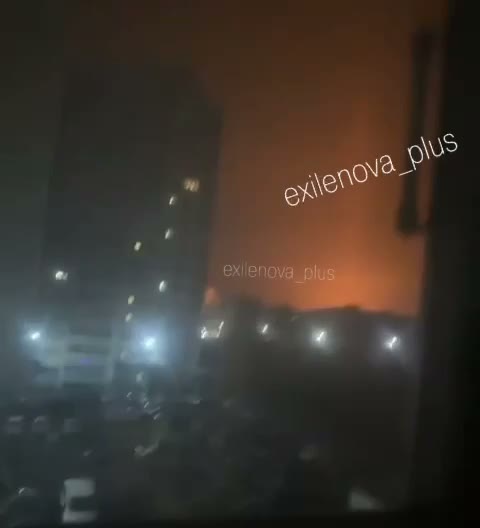 UcraniaSe informa de un ataque con misiles contra una planta militar en Oriol.
 CaliforniaUn muerto en accidente en Sacramento, California, que involucró dos vehículos volcado.
 SomaliaLa tensión aumenta en Beledweyne esta noche, con la movilización de combatientes armados de Macawisley en toda la ciudad, lo que genera temores de un enfrentamiento armado inminente. La repentina movilización se produce tras la llegada discreta de un alto cargo del gobierno rival de Hirshabelle, quien, según se informa,
 ColoradoPolicía de Denver detiene a sospechoso en tiroteo de 2024
 VirginiaLa policía de Richmond investiga un accidente en el que un conductor huyó después de atropellar y matar a un hombre que cruzaba la calle en Shockoe Bottom el viernes por la mañana.
 IllinoisIncendio mortal en la manzana 7000 de N. Paulina, ayer por la mañana. Los equipos BC9, E102 y T25, junto con Pub Ed, distribuyeron detectores de humo y material informativo sobre seguridad contra incendios a los residentes locales.
 MinnesotaLa policía de Saint Paul investiga la muerte en la zona de la calle Mounds Boulevard entre las calles 800 y 900.
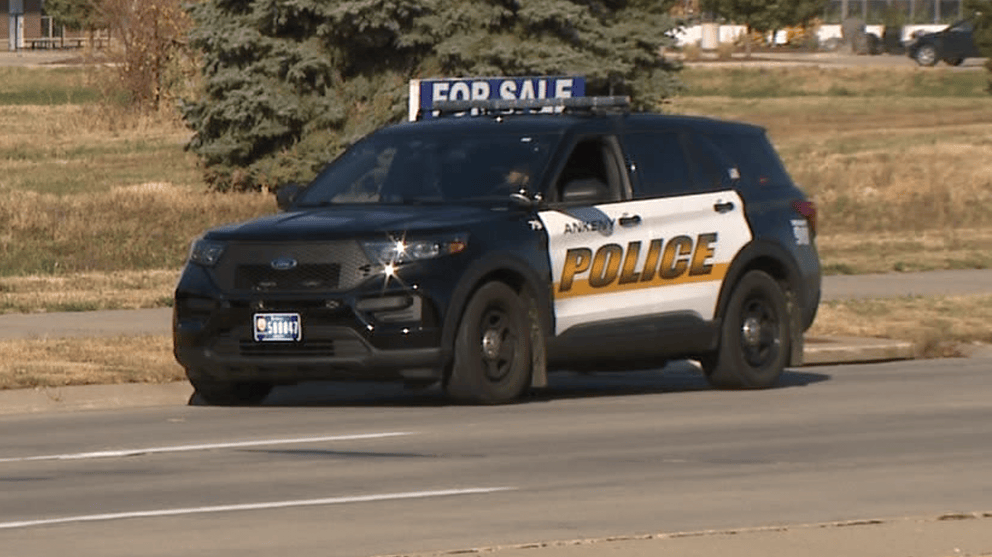 IowaDos heridos en tiroteo en el aparcamiento de McDonald's de Ankeny.