CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Oracle publica alerta de seguridad para Java: CVE-2026-91403, CVSS 9.1. Afecta a JSSE (TLS de Java) y puede ser explotado a través de la red sin necesidad de credenciales. Versiones afectadas: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 y 27.0.1, y GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: El actor de ciberataques vinculado al estado chino, Storm-0940, utilizó el marco de pruebas de penetración impulsado por IA ARTEX para automatizar ataques dirigidos a cientos de organizaciones en todo el mundo, en una amplia gama de sectores. La inteligencia de amenazas de Microsoft estima que Storm-0940 fue responsable de la reciente filtración de la cadena de suministro de ConnectWise que afectó a una aplicación multiusuario. Nuestra investigación reveló que el uso de ARTEX por parte de Storm-0940 aceleró la explotación de aplicaciones comprometidas para autenticarse en entornos objetivo a través de aplicaciones que ya tenían acceso, lo que permitió al actor de amenazas operar sin necesidad de iniciar sesión. La actividad adicional impulsada por IA incluyó reconocimiento, cambios en las credenciales de la aplicación y intentos de modificar privilegios que podrían permitir un acceso ampliado o persistente. Consulte nuestro blog para un análisis detallado y indicadores de compromiso (IOC), junto con detecciones de Microsoft Defender, recomendaciones de protección y guía.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA: Ciberataque. Se recomienda a todas las organizaciones que utilizan PHP para sus sistemas que se preparen para una actualización que aborda dos vulnerabilidades críticas. PHP es ampliamente utilizado en aplicaciones web. Estas vulnerabilidades a menudo proporcionan un acceso directo al sistema de archivos o a la base de datos del servidor. Si una actualización inmediata no es posible, se recomienda que las organizaciones desconecten el sistema hasta que se pueda mitigar completamente. La NSA proporcionará más orientación específica en breve.
Fallo en la red Orange: Una interrupción general afecta a las redes móviles e internet de Orange y Sosh desde la mañana de este miércoles, 21 de octubre. Puede ser difícil contactar con los números de emergencia, especialmente el 15 (SAMU), el 17 (policía y gendarmería) y el 18 (bomberos). En caso de emergencia, si su llamada no se conecta, marque el 112 desde otra red móvil disponible o utilice un teléfono fijo.
La empresa de seguridad Calif parece tener una vulnerabilidad funcional para los fallos PHP, horas antes de la actualización. Un breve vídeo, atribuido a Calif, muestra la ejecución de comandos en un sitio WordPress 7.1.3 con PHP 8.5.4. Kevin Beaumont afirma que una captura de pantalla es auténtica. También circula un PoC público, pero su autor afirma ahora que una de sus cadenas de ataque ha dejado de funcionar y la ejecución de código es poco fiable. Los administradores tienen dos medidas temporales hasta que la solución llegue a las 14:00 UTC de hoy. Desactivar session.upload_progress.enabled en php.ini desactiva la función a la que apuntan los detalles filtrados. El único coste son las barras de progreso de carga. Bloquear todas las solicitudes con un Content-Type multipart en el servidor web es más efectivo, pero impide la carga de archivos.
El NCSC insta a las organizaciones del Reino Unido a prepararse para la actualización inmediata de los sistemas mediante PHP. En caso de que no sea posible una reparación inmediata, las organizaciones deberían considerar la desactivación del sistema hasta que se pueda mitigar completamente.
Se informa de una amplia interrupción de internet en Corea del Norte. Más de 40 sitios web, incluyendo KCNA, Rodong Sinmun y portales gubernamentales, han experimentado importantes cortes de servicio. Los monitores de red también han detectado interrupciones en la infraestructura de internet de Pyongyang.
El equipo de seguridad de PHP ha emitido una advertencia: Próxima actualización de seguridad, miércoles 21 de octubre de 2026, 14:00 UTC, dos vulnerabilidades críticas, ambas con una puntuación CVSSv4 de 9.2. Se recomienda a los usuarios de PHP que se preparen para actualizar. Actualización anticipada en caso de que los detalles se hagan públicos o se detecte evidencia de explotación activa.
Varios servicios en línea están fuera de servicio o experimentando fallos. Google Cloud ha informado de "problemas" en su región de Europa occidental, afectando a decenas de sitios web, entre ellos Revolut, Royal Mail e HSBC.
Google Cloud informa de un "problema" que afecta a decenas de servicios en el Reino Unido. Entre ellos, Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD y Sky.
Una semana antes de las cruciales elecciones en Serbia, se confirma: el rector de la Universidad de Belgrado fue víctima de un ataque con Pegasus sin interacción, y un fiscal clave, tras denunciar la injerencia política, recibió una alerta de espionaje. Se han identificado 16 objetivos, y el número sigue aumentando.
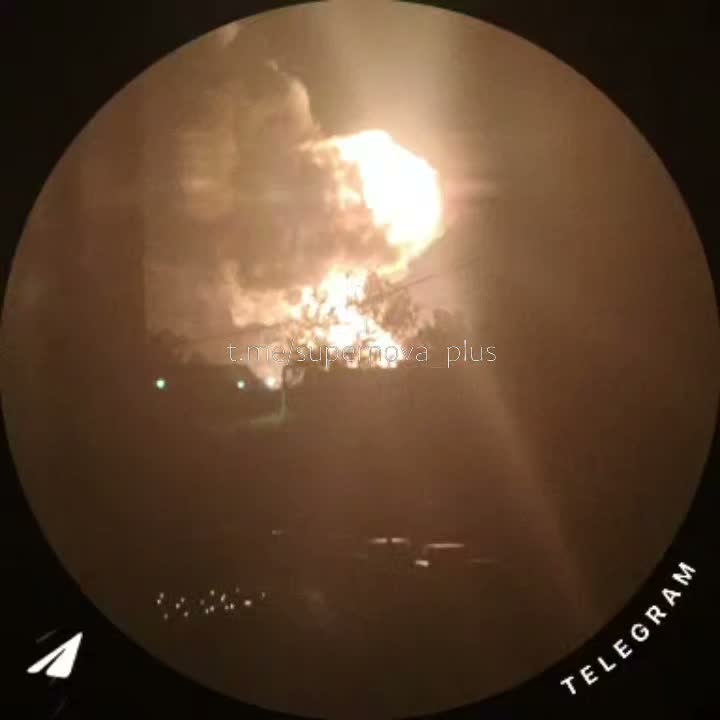
El centro de datos de Datagroup en Kyiv ha quedado completamente destruido, lo que imposibilita su restauración y la continuación de sus operaciones, informó el servicio de prensa de la empresa.
El primer ministro Benjamín Netanyahu declaró a The Jerusalem Post que la cooperación de Rusia con Irán va en contra de sus propios intereses, acusando a Moscú de apoyar redes de bots antisemitas que se dirigen contra Israel.
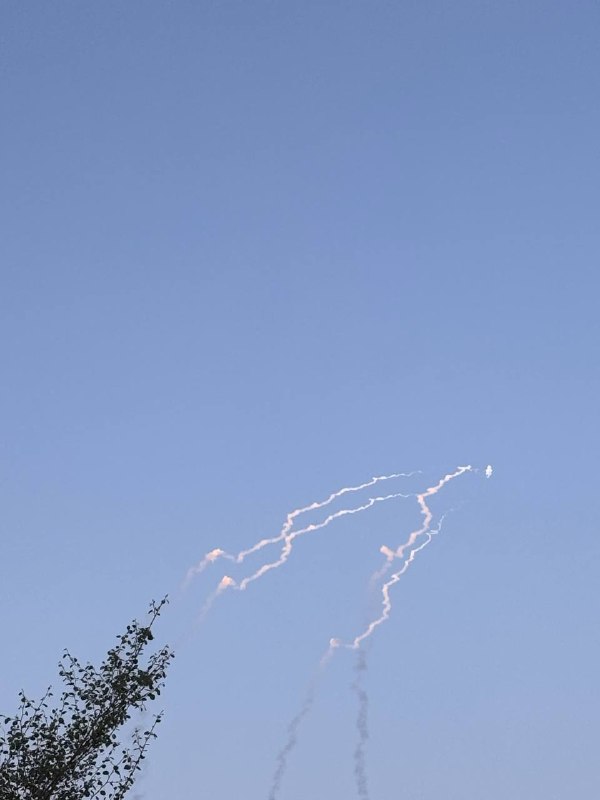
Confirmado: La red social rusa VK (VKontakte) está experimentando una importante interrupción, con datos que muestran una conectividad del 56% de los niveles normales. El incidente se produce en medio de informes de un ataque con dron ucranio en las inmediaciones de su centro de datos en San Petersburgo.
Italia experimenta importantes interrupciones en su espacio aéreo tras detectar una "anomalía técnica" en la red de transmisión de datos geográficos, según ENAV, la operadora del control del tráfico aéreo del país. La capacidad operativa se ha reducido al 50% del tráfico aéreo total, provocando retrasos y cancelaciones que, inevitablemente, afectarán a todo el continente. ENAV ha descartado la actividad maliciosa como causa.
El diputado búlgaro Ivaylo Mirchev afirma que dos individuos encapuchados incendiaron 11 de las 17 antenas Starlink en una instalación secreta cerca de Sofía. Las antenas, según se informa, sirven para las comunicaciones por satélite utilizadas en el esfuerzo bélico de Ucrania. Las autoridades búlgaras han confirmado que se está llevando a cabo una investigación y que la seguridad en instalaciones similares ha sido reforzada.
Fuentes del Ministerio de Defensa de Ucrania confirmaron a Suspilne que durante la noche se detectaron restricciones en la conectividad de Starlink en las fuerzas armadas ucranianas a velocidades superiores a 160 km/h. El ministerio aún verifica el límite exacto. Las restricciones dificultan considerablemente algunas operaciones de las Fuerzas de Defensa, incluidas la logística, los sistemas no tripulados y los ataques de medio alcance. Se investigan las causas.
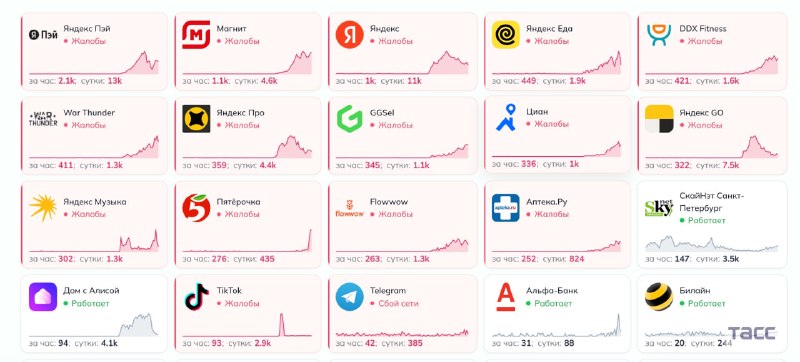
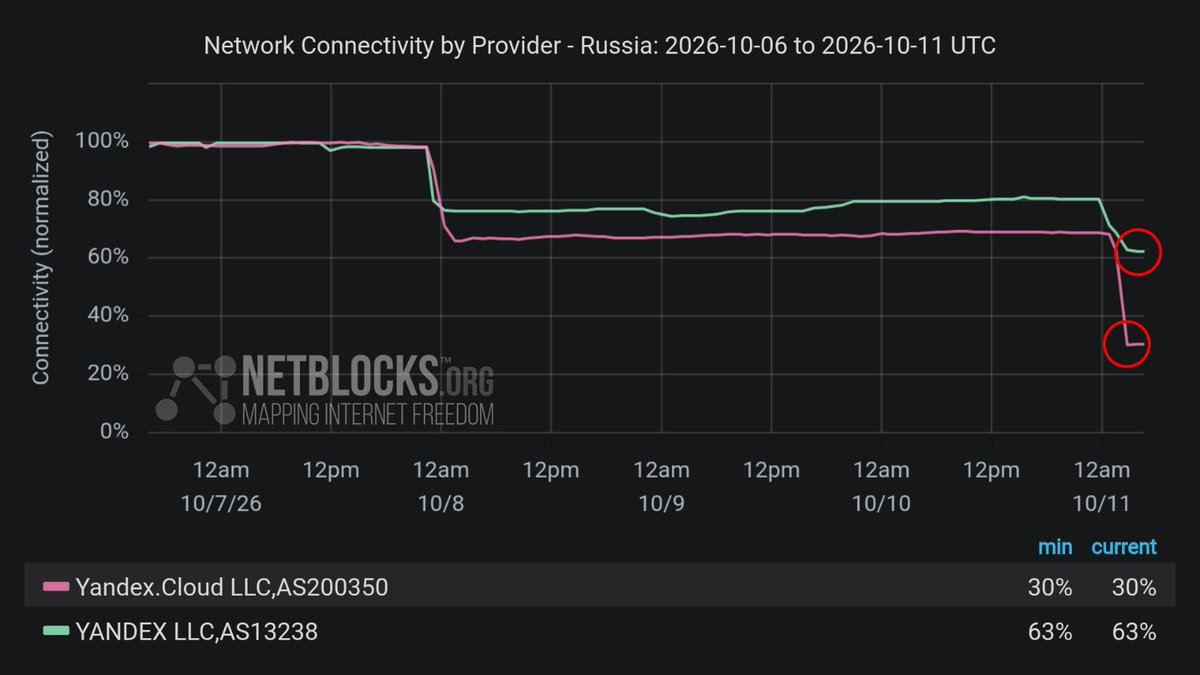
Yandex no muestra señales de recuperación ante una interrupción prolongada de conectividad, aparentemente compatible con graves daños a la infraestructura tras ataques de drones ucranianos contra importantes centros de datos en Sasovo y Vladímir. El gigante tecnológico ruso ha presentado un panorama pesimista para sus usuarios en Rusia y el extranjero.
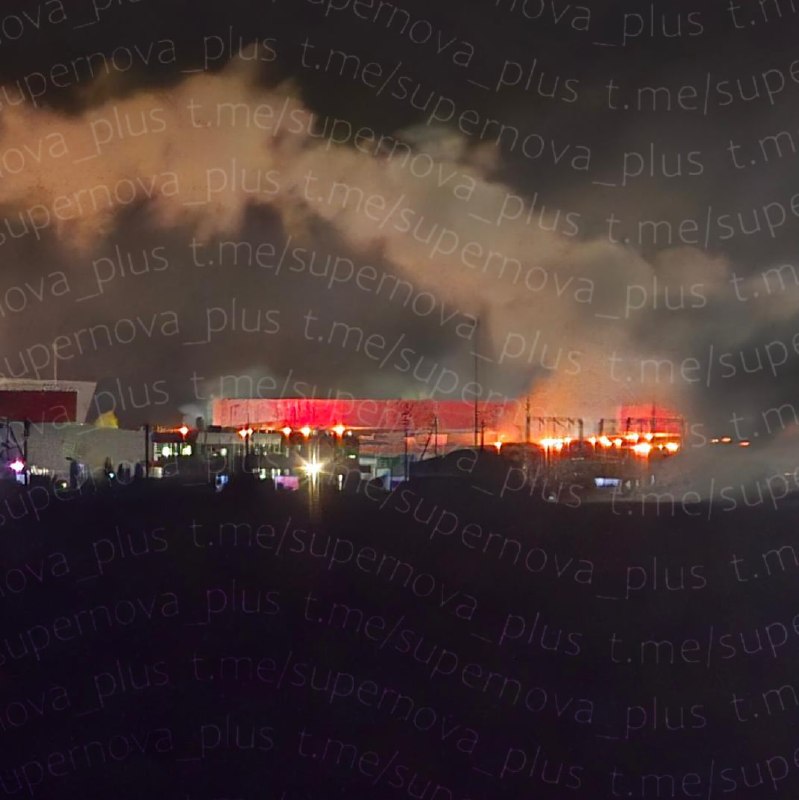
Un tercer centro de datos de Yandex ha sido alcanzado por drones desde el 7 de octubre. El tráfico de Yandex (AS13238) ya había caído aproximadamente un 35% tras el ataque a Sasovo, antes de desplomarse un 99% respecto a la semana anterior alrededor de las 00:30 UTC del 11 de octubre, cuando sus instalaciones en Vladímir dejaron de funcionar, según la empresa.
Ataque cibernético contra sistemas de refrigeración en supermercados franceses, incluyendo Intermarché, Leclerc y Super U, causa pérdidas masivas de alimentos el 12 de octubre. Se alega que los hackers explotaron software antiguo del fabricante danés Danfoss para activar remotamente la descongelación continua, estableciendo temperaturas de hasta 50°C y destruyendo productos frescos y congelados. Se informa que aproximadamente 150 tiendas Intermarché, junto con Leclerc, Super U y potencialmente otros minoristas, fueron afectadas. Dos supermercados en Alsacia informan de pérdidas combinadas de 270.000 €, mientras que los daños a nivel nacional podrían alcanzar varios millones de euros.
Usuarios informan de que el acceso a internet ha sido restringido en Azerbaiyán. Las principales aplicaciones, incluyendo Instagram, TikTok y otras redes sociales, parecen estar afectadas.
Confirmado: Datos indican un segundo colapso en las redes de la empresa tecnológica rusa Yandex tras un nuevo ataque con drones ucranio contra centros de datos en Vladimir esta mañana. La campaña se produce poco después de la amenaza rusa de "desintoxicación digital" para Ucrania.
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport