We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Rus balıkçı gemilerinin, İngiltere ile Avrupa ve ABD'yi birbirine bağlayan kritik deniz altı iletişim kablolarını izleme faaliyetinde olduğu şüpheleri artıyor. 17 gemiyle birlikte 500'den fazla şüpheli hareket tespit edildi; gemilerin sürekli olarak yavaşlaması, yön değiştirmesi ve kablo rotalarını takip etmesi gözlemlendi. Bu faaliyetin, Moskova'nın gelecekteki sabotaj eylemleri için hedefler belirlemesine yardımcı olabileceği endişesi İngiliz yetkilileri tarafından dile getiriliyor.
Oracle, Java için güvenlik uyarı yayınladı: CVE-2026-91403, CVSS 9.1. JSSE (Java'nın TLS) kapsamında, kimlik bilgisi olmadan ağ üzerinden istismar edilebilir. Etkilenen sürümler: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 ve 27.0.1, GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: Çin hükümetiyle bağlantılı olan "Storm-0940" adlı siber saldırı grubu, ARTEX adlı yapay zeka tabanlı sızma testleme çerçevesini kullanarak, dünya genelindeki yüzlerce kuruluşu hedefleyen ve geniş bir sektör yelpazesine hitap eden saldırıları otomatik hale getirdi. Microsoft, "Storm-0940" grubunun, son zamanlarda ortaya çıkan ConnectWise tedarik zinciri ihlali olayından sorumlu olduğunu değerlendirdi. Araştırmamızda, "Storm-0940" grubunun ARTEX'i kullanmasının, ihlal edilmiş uygulamaların hedef ortamlara erişimini otomatik hale getirmesini hızlandırdığını, böylece saldırganın etkileşimli bir kullanıcı girişi gerektirmeden çalışmasına olanak sağladığını tespit ettik. Yapay zeka destekli bu faaliyetler arasında, keşif, uygulama kimlik bilgilerinin değiştirilmesi ve yetkilendirme değişikliklerine yönelik girişimler yer alıyordu. Microsoft Defender tespitleri, koruma önerileri ve rehberlerle birlikte, detaylı analiz ve ihlal göstergeleri (IOC'ler) hakkında blog yazımızı okuyun.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Siber: Etkili Olacak Şekilde, sistemlerinde PHP kullanan tüm kuruluşlar, iki kritik güvenlik açığına yönelik bir güncellemeye hazırlanmaları tavsiye edilir. PHP, web uygulamaları için yaygın olarak kullanılmaktadır. Bu güvenlik açıkları, genellikle doğrudan sunucunun dosya sistemine veya veritabanına erişim imkanı sunar. Anında güncelleme mümkün değilse, sistemin tamamen ortadan kaldırılması önerilir. NSA, kısa süre içinde daha detaylı talimatlar yayınlayacaktır.
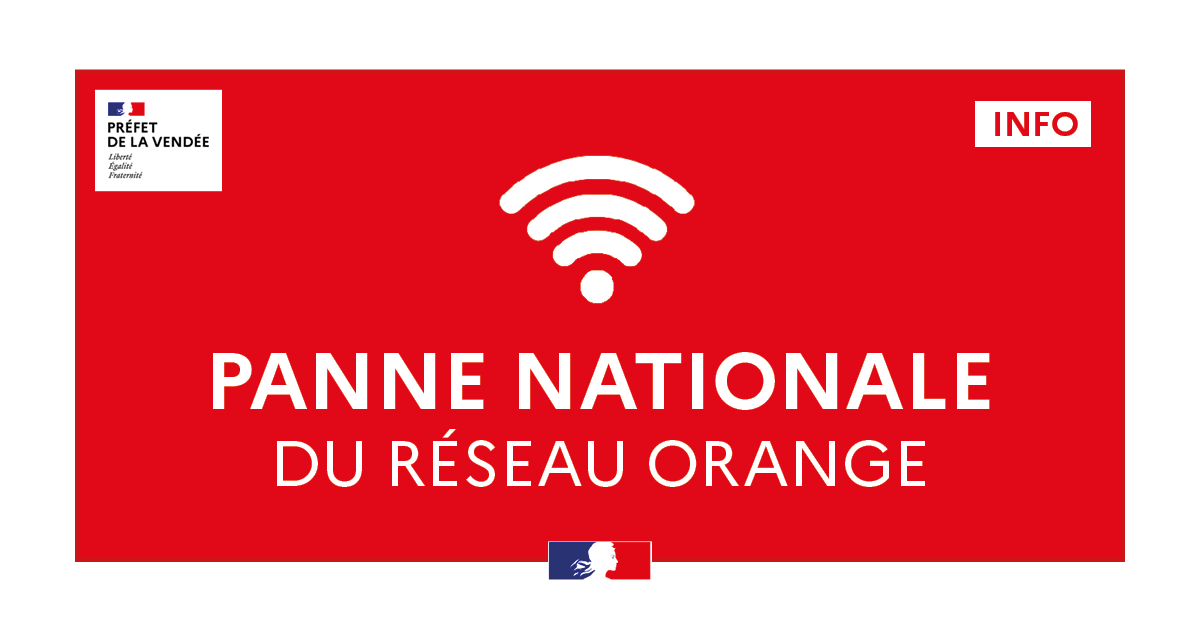
Orange Şebekesi Kesintisi: Orange ve Sosh mobil ve internet ağlarında, bu Çarşamba, 21 Ekim'de sabah saatlerinden itibaren ülke çapında kesinti yaşanıyor. Acil durum numaralarına ulaşmakta zorluk yaşanabilir, özellikle 15 (SAMU), 17 (polis ve jandarma) ve 18 (itfaiye) numaraları. Acil bir durumda, telefonunuzun bağlı olmaması durumunda, başka bir mobil ağdan veya sabit hat üzerinden 112 numarasını arayın.
Calif adlı güvenlik firmasının, sızdırılan PHP açıklarını kullanarak çalışan bir istismar yöntemi geliştirdiği, yamadan kısa süre önce ortaya çıkmıştır. Calif'a ait kısa süreli bir videoda, WordPress 7.1.3 üzerinde PHP 8.5.4 kullanarak komutlar çalıştığı görülmektedir. Kevin Beaumont, bu videodan elde edilen ekran görüntüsünün gerçek olduğunu belirtmektedir. Ayrıca, bağımsız bir PoC (Proof of Concept) da dolaşımda, ancak bu istismar zincirlerinden birinin artık çalışmadığını ve kod yürütmesinin güvenilir olmadığını yazarı açıklamaktadır. Yönetimler, bugünkü 14:00 UTC saatine kadar iki önlem alabilir. php.ini dosyasında session.upload_progress.enabled'i devre dışı bırakmak, sızdırılan bilgilere işaret eden özelliği kapatır. Sadece yükleme ilerleme çubukları için maliyet söz konusudur. Web sunucusunda multipart Content-Type ile tüm istekleri engellemek daha da ileri gitse de, dosya yüklemelerini engeller.
NCSC, İngiliz kuruluşları, PHP kullanarak sistemleri derhal güncellemeye hazırlanmaya teşvik ediyor. Derhal düzeltme mümkün değilse, kuruluşlar sistemin tamamen düzeltilene kadar devre dışı bırakmayı değerlendirmeli.
Kuzey Kore genelinde yaygın internet kesintileri bildirildi. KCNA, Rodong Sinmun ve hükümet portalı da dahil olmak üzere 40'tan fazla web sitesinde önemli kesintiler yaşandı. Pyongyang'nın internet altyapısına yönelik kesintiler de tespit edildi.
PHP güvenlik ekibi, önceden uyarı yayınlıyor: Gelecek güvenlik güncellemesi, 21 Ekim 2026 Perşembe, 14:00 UTC, iki kritik güvenlik açığı, her ikisi de CVSSv4 9.2 puanı alıyor. PHP kullanıcıları, güncellemeye hazırlanmaya çağrılıyor. Detayların kamuya açık hale gelmesi veya aktif istismar kanıtı bulunması durumunda, daha erken bir güncelleme yapılmasını öneriliyor.
Çeşitli çevrimiçi hizmetler çalışmayı durdurdu veya sorunlar yaşıyor. Google Cloud, Batı Avrupa bölgesinde "sorunlar" bildirdi ve bu durum, Revolut, Royal Mail ve HSBC gibi onlarca web sitesini etkiliyor.
Google Cloud, Birleşik Krallık genelinde onlarca hizmeti etkileyen bir "sorun" bildirdi. Etkilenenler arasında Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD ve Sky yer alıyor.
Sırbistan'ın kritik seçimlerine bir hafta kala, doğrulandı: Belgrad Üniversitesi rektörü, "sıfır tıklama" Pegasus ile hedef alındı – ve siyasi müdahaleler hakkında konuşan, bir davadan çekilmek zorunda kalan bir başsavcının, izleme yazılımı uyarısı aldığını belirlendi. 16 hedef doğrulanmış, sayılar artıyor.
Başbakan Benjamin Netanyahu, Jerusalem Post'a, Rusya'nın İran ile işbirliğinin kendi çıkarlarına aykırı olduğunu belirterek, Moskova'yı İsrail'e yönelik antisemitik bot ağlarını desteklemekle suçladı.
İtalya'da, ülkenin hava trafik kontrolü operatörü ENAV'e göre, coğrafi veri iletim ağında tespit edilen "teknik bir arıza" nedeniyle bugün önemli hava sahası aksamaları yaşanıyor. Operasyonel kapasite toplam hava trafiğinin %50'sine düşürüldü, bu da gecikmelere ve iptallere neden olacak ve bunun, tüm kıtada etkileri olacaktır. ENAV, bunun kötü niyetli bir eylem olmadığını belirtiyor.
Bulgaristan Milletvekili İvailo Mirçev, 17'den 11'i Starlink anteninin, Sofya yakınlarındaki gizli bir tesiste silahlı kişiler tarafından kasıtlı olarak tutulduğunu söyledi. Antenlerin, Ukrayna'nın savaş çabaları için kullanılan uydu iletişimini desteklediği bildirildi. Bulgar yetkilileri, benzer tesislerde güvenlik önlemlerinin sıkılaştırıldığını duyurdu ve soruşturmanın başlatıldığını teyit etti.
Ukrayna Savunma Bakanlığı kaynakları, Suspilne'ye Ukrayna ordusunda gece boyunca 160 km/sa üzerindeki hızlarda Starlink bağlantısına yönelik kısıtlamalar tespit edildiğini doğruladı. Kesin hız sınırı hâlâ doğrulanıyor. Kısıtlamaların lojistik, insansız sistemlerin kullanımı ve orta menzilli saldırılar dahil bazı Savunma Kuvvetleri operasyonlarını önemli ölçüde zorlaştırdığı belirtiliyor. Yetkililer nedenini araştırıyor.
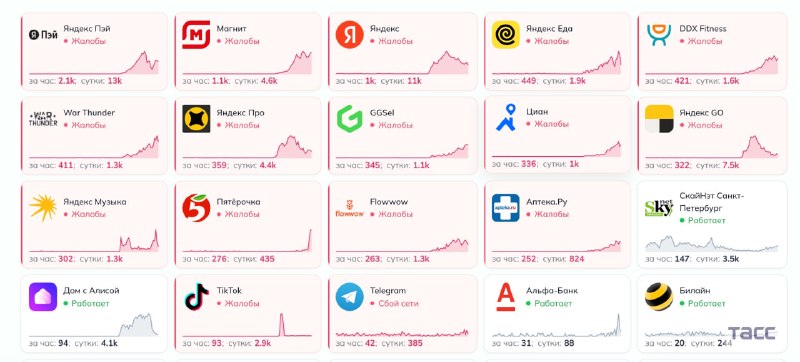
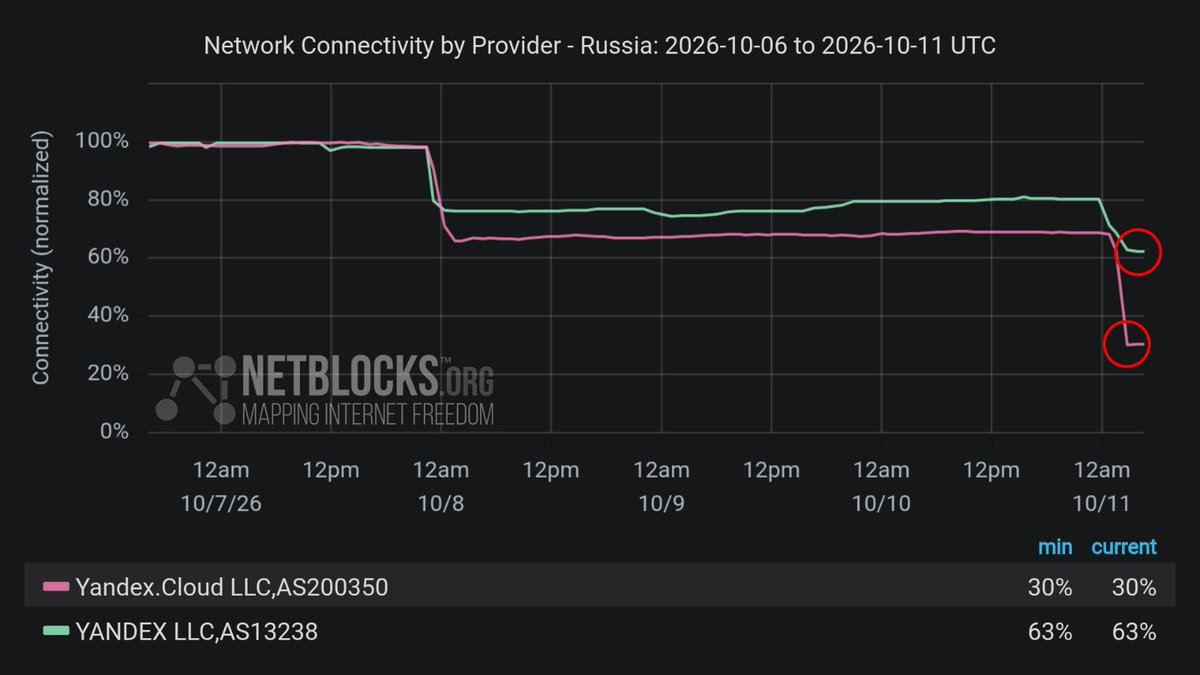
Yandex, Sasovo ve Vladimir'deki önemli veri merkezlerine yönelik Ukrayna İHA saldırılarının ardından altyapıda meydana geldiği bildirilen kapsamlı hasarla bağlantılı olabilecek uzun süreli bağlantı kesintisinden kurtulma belirtisi göstermiyor. Rus teknoloji devi, Rusya'daki ve yurt dışındaki kullanıcılarına yönelik karamsar bir değerlendirme yayımladı.
7 Ekim'den bu yana Yandex'e ait üçüncü bir veri merkezi İHA'larla vuruldu. Sasovo saldırısının ardından Yandex'in (AS13238) trafiği zaten yaklaşık %35 azalmıştı. Şirkete göre, Vladimir tesisinin faaliyetini durdurduğu 11 Ekim saat 00.30 UTC civarında trafik, önceki haftaya kıyasla %99 düştü.
12 Ekim'de, Fransız süpermarketleri olan Intermarché, Leclerc ve Super U'ya yönelik siber saldırı, bu süpermarketlerdeki soğutma sistemlerine zarar vererek yaygın gıda kayıplarına neden olduğu bildirildi. Saldırıda, Danfoss adlı Danimarka üreticisinin eski yazılımlarının kullanıldığı ve uzaktan sürekli çözülme işleminin başlatılmasının, sıcaklıkların 50°C'ye yükseltilerek taze ve dondurulmuş ürünlerin zarar görmesine yol açtığı iddia edildi. Yaklaşık 150 Intermarché mağazası, Leclerc, Super U ve muhtemelen diğer perakendeciler de etkilenmiş durumda. Alsace bölgesindeki iki süpermarket, toplamda 270.000 Euro'luk zarar bildirdi; ülke genelinde hasar birkaç milyon Euro'ya ulaşabilir.
Azerbaycan'da birden fazla kullanıcı, internet erişiminin kısıtlandığını bildiriyor. Ana uygulamalar arasında Instagram, TikTok ve diğer sosyal medya platformları yer alıyor.
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport