We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Russian fishing vessels are suspected of spying on critical undersea communication cables linking Britain with Europe and the US. Over 500 suspicious movements involving 17 vessels have been identified, with ships repeatedly slowing down, changing direction and following cable routes. British officials fear this activity could help Moscow identify targets for future sabotage
Oracle opublikowało ostrzeżenie dotyczące bezpieczeństwa dla Java: CVE-2026-91403, CVSS 9.1. Dotyczy ono JSSE (TLS w Javie) i może być wykorzystane w sieci bez konieczności podawania danych uwierzytelniających. Dotknięte wersje: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 i 27.0.1, oraz GraalVM.
CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers
Microsoft: Agencja państwowa z Chin, grupa Storm-0940, wykorzystała framework ARTEX do automatyzacji ataków na setki organizacji na całym świecie, obejmujących szeroki zakres branż. Microsoft Threat Intelligence ocenia, że Storm-0940 odpowiada za niedawno ujawniony incydent związany z naruszeniem łańcucha dostaw firmy ConnectWise, dotyczący aplikacji wieloosobowej. Nasza analiza wykazała, że wykorzystanie ARTEX przez Storm-0940 przyspieszyło wykorzystanie naruszonych aplikacji do autoryzacji w docelowych środowiskach, przy użyciu aplikacji, które już miały przyznany dostęp, umożliwiając atakującemu działanie bez konieczności interaktywnego logowania. Aktywności wspomagane przez sztuczną inteligencję obejmowały rozpoznanie, zmiany danych uwierzytelniających w aplikacjach oraz próby modyfikacji uprawnień, które mogły umożliwić rozszerzony lub trwały dostęp. Szczegółową analizę oraz wskaźniki naruszenia (IOCs), wraz z wykryciami Microsoft Defender, rekomendacje dotyczące ochrony i wskazówki, można znaleźć w naszym blogu.
Confirmed: Network data show an ongoing disruption to North Korea's already limited internet connectivity. The incident corresponds with the loss of international access to websites under the country's .kp domain
NSA Cyber: Natychmiastowe: Wszystkie organizacje korzystające z PHP w swoich systemach powinny przygotować się na aktualizację, która adresuje dwa krytyczne luki. PHP jest powszechnie wykorzystywane w aplikacjach internetowych. Te luki często umożliwiają bezpośredni dostęp do systemu plików lub bazy danych serwera. W przypadku, gdy aktualizacja nie jest możliwa, zaleca się wyłączenie systemu, aż do wdrożenia odpowiednich zabezpieczeń. NSA wkrótce przedstawi bardziej szczegółowe wytyczne.
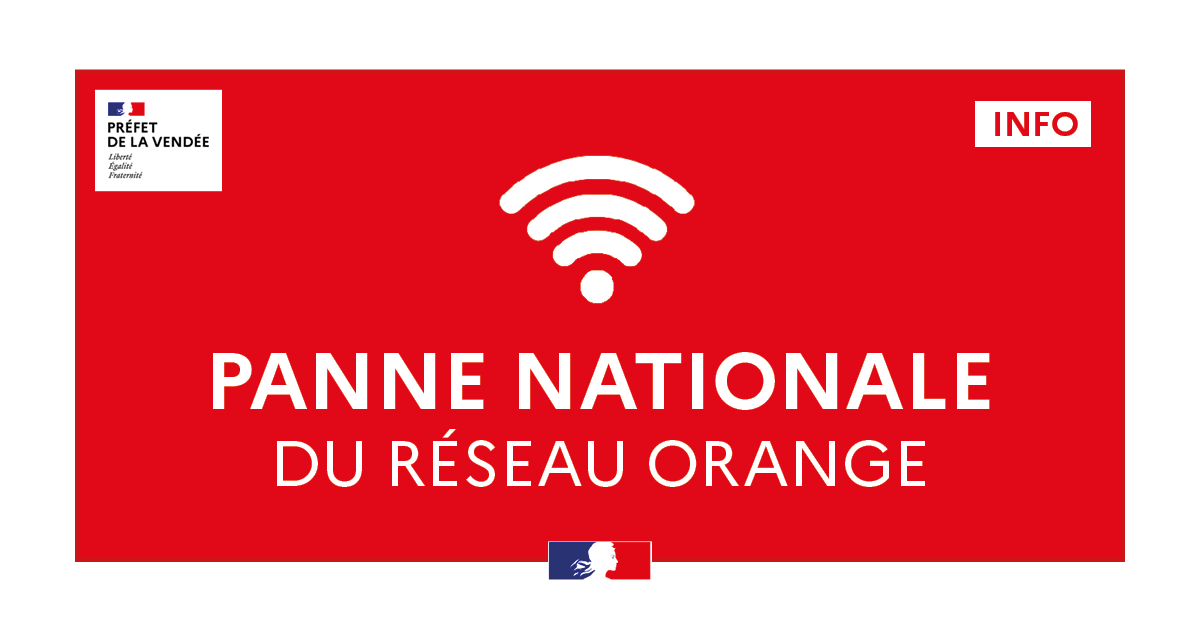
Awar w sieci Orange: Ogólnokrajowy przestój dotknął sieci komórkowych i internetowe firmy Orange oraz Sosh, który rozpoczął się we wtorek, 21 października, po godzinie 8:00. Numery alarmowe mogą być trudno dostępne, zwłaszcza 15 (SAMU), 17 (policja i gwardia), oraz 18 (straż pożarna). W sytuacji kryzysowej, jeśli połączenie nie zostanie nawiązane, należy zadzwonić na numer 112 z innej dostępnej sieci komórkowej lub użyć telefonu stacjonarnego.
Firmy Calif wydaje się dysponować działającym sposobem wykorzystania ujawnionych luk w kodzie PHP, kilka godzin przed wydaniem poprawki. Krótko opublikowane wideo, przypisywane firmie Calif, pokazuje uruchamianie poleceń na stronie WordPress 7.1.3 działającej na PHP 8.5.4. Kevin Beaumont twierdzi, że zrzut ekranu jest autentyczny. Dostępna również jest publiczna wersja demonstracyjna, ale jej autor twierdzi, że jedna z sekwencji ataków przestała działać, a wykonywanie kodu jest niepewne. Administratorzy mają dwie możliwości, do czasu wprowadzenia poprawki o 14:00 UTC. Wyłączenie `session.upload_progress.enabled` w pliku `php.ini` dezaktywuje funkcję, na którą wskazują ujawnione informacje. Jedynym kosztem jest wyświetlanie paska postępu przesyłania. Blokowanie wszystkich żądań za pomocą typu `multipart/content` na serwerze webowym jest bardziej skuteczne, ale uniemożliwia przesyłanie plików.
NCSC zachęca organizacje w Wielkiej Brytanii do przygotowania się na natychmiastowe aktualizowanie systemów przy użyciu PHP. W przypadku, gdy natychmiastowe naprawy nie są możliwe, organizacje powinny rozważyć wyłączenie systemu, aż do jego w pełni zabezpieczenia.
Powszechne przerwy w dostępie do internetu w Korei Północnej. Ponad 40 stron internetowych, w tym KCNA, Rodong Sinmun i portale rządowe, doświadczyło znaczących przestojów. Monitorowanie sieci wykazało również przerwy w działaniu infrastruktury internetowej w Pjongjangu.
Zespół bezpieczeństwa PHP ostrzega: Planowana aktualizacja bezpieczeństwa, środa, 21 października 2026, 14:00 UTC, obejmuje dwie krytyczne luki, ocenione CVSSv4 na 9.2. Użytkownicy PHP są zachęcani do przygotowania się na aktualizację. Wcześniejsza aktualizacja w przypadku ujawnienia szczegółów lub wykrycia aktywnego wykorzystania.
Wiele usług internetowych przestało działać lub napotkało problemy. Google Cloud zgłosiło "problemy" w swoim regionie Europy Zachodniej, które dotknęły kilkadziesiąt stron internetowych, w tym Revolut, Royal Mail i HSBC.
Google Cloud zgłosił "problem", który dotyczy kilkudziesięciu usług w Wielkiej Brytanii. Dotyczy to m.in. Revolut, Lloyds, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD i Sky.
Tydzień przed kluczowymi wyborami w Serbii: Rektor Uniwersytetu w Belgradzie został ofiarą ataku za pomocą oprogramowania Pegasus, a kluczowy prokurator, który ujawnił ingerencję polityczną w sprawie, otrzymał ostrzeżenie o wykorzystaniu szpiegującego oprogramowania. Potwierdzono 16 ofiar, a liczba ta rośnie.
Centrum danych firmy Datagroup w Kijowie zostało całkowicie zniszczone. Jego odbudowa i dalsza eksploatacja są niemożliwe, poinformowało biuro prasowe firmy.
Premier Benjamin Netanjahu w wywiadzie dla "Jerusalem Post" stwierdził, że współpraca Rosji z Iranem jest sprzeczna z własnymi interesami, oskarżając Moskwę o wspieranie antysemickich botów, które kierują się na Izrael.
Potwierdzono: Popularna rosyjska sieć społecznościowa VKontakte (VK) doświadcza obecnie poważnych problemów, przy czym wskaźniki wskazują na łączność na poziomie 56% wartości normalnej. Incydent nastąpił w związku z doniesieniami o ataku bezzałogowego samolotu ukraińskiego w pobliżu centrum danych w St. Petersburgu.
Rynek giełdowy w Indonezji gwałtownie spada, zanotowano spadek ponad -11%, największy od 1998 roku. MSCI rozważa obniżenie statusu Indonezji z "rynku wschodzącego" na "rynek samodzielny". Obniżenie statusu może zmusić globalne fundusze do sprzedaży akcji indonezyjskich, co doprowadzi do wyjść w wysokości miliardów dolarów. Decyzja przyjmowana w kontekście obaw dotyczących transparentności, własności i integralności handlu. Ogłoszenie wywołało masową sprzedaż i tymczasowe wstrzymanie obrotów. Rupia indonezyjska spada do 18 070 za dolar, zbliżając się do rekordowego poziomu 18 190.
Zastępnik ministra spraw zagranicznych Bułgarii, Iwało Mirczew, powiedział, że dwóch uzbrojonych mężczyzn celowo podpaliło 11 z 17 anten Starlink w tajnej bazie w pobliżu Sofii. Anteny miały wspierać komunikację satelitarną wykorzystywaną w działaniach wojennych Ukrainy. Bułgarskie władze potwierdziły rozpoczęcie śledztwa i poinformowały o wzmocnieniu ochrony w podobnych obiektach.
Źródła w ukraińskim Ministerstwie Obrony potwierdziły Suspilnemu, że w nocy wykryto ograniczenia działania Starlinka w ukraińskim wojsku przy prędkościach powyżej 160 km/h. Dokładny próg prędkości jest nadal weryfikowany. Ograniczenia znacząco utrudniają niektóre działania Sił Obrony, w tym logistykę, wykorzystanie systemów bezzałogowych i uderzenia średniego zasięgu. Przyczyny są badane.
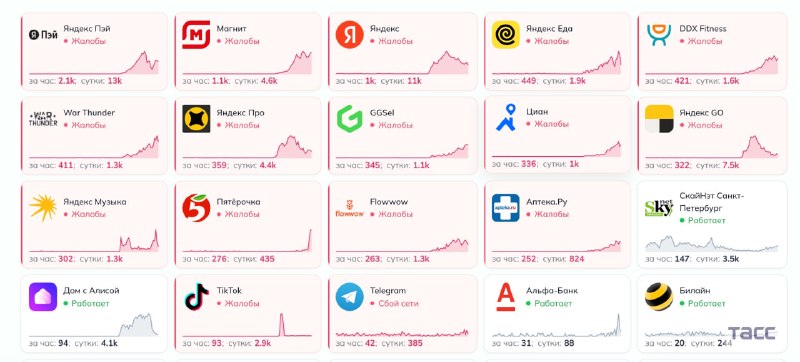
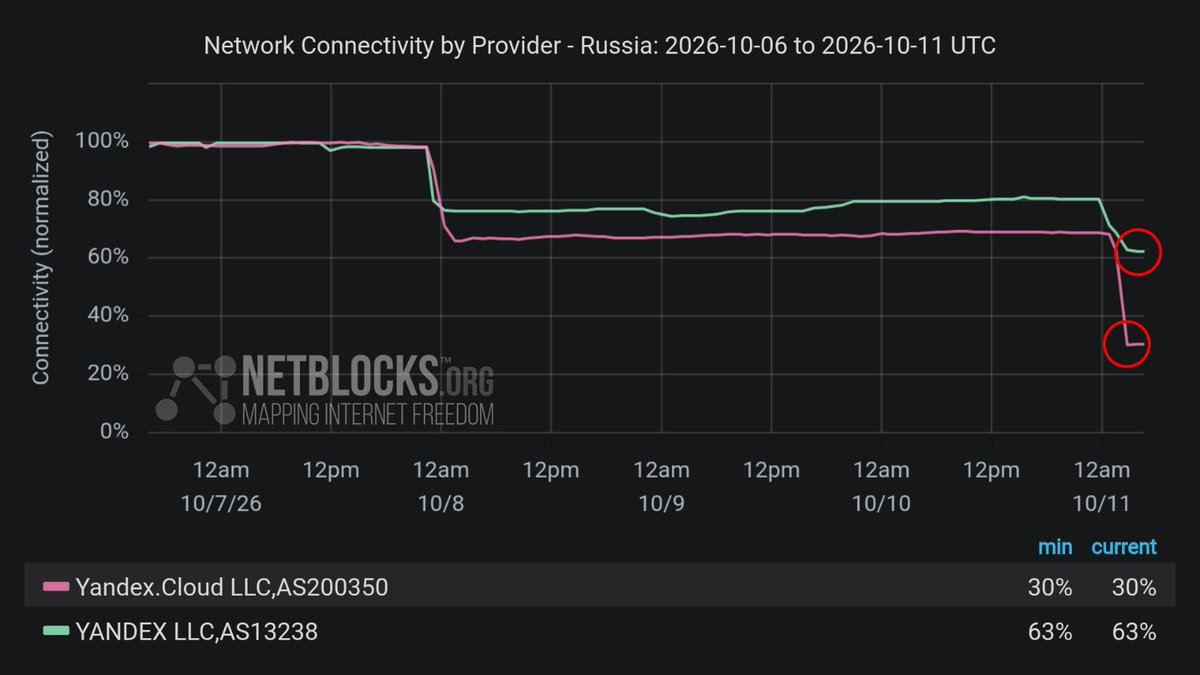
Yandex nie wykazuje oznak przywracania działania w obliczu długotrwałej awarii łączności, która według doniesień może wskazywać na rozległe uszkodzenia infrastruktury po ukraińskich atakach dronowych na kluczowe centra danych w Sasowie i Włodzimierzu. Rosyjski gigant technologiczny przedstawił pesymistyczne prognozy użytkownikom w kraju i za granicą.
Od 7 października drony uderzyły już w trzecie centrum danych Yandexu. Po ataku na obiekt w Sasowie ruch sieciowy Yandexu (AS13238) spadł o około 35%, a 11 października około godziny 00:30 UTC zmniejszył się o 99% w porównaniu z poprzednim tygodniem, gdy według firmy przestało działać jej centrum danych we Włodzimierzu.
Atak cybernetyczny na systemy chłodnicze w francuskich supermarketach, w tym Intermarché, Leclerc i Super U, spowodował w dniu 12 października znaczne straty żywności. Hakerzy, według relacji, wykorzystali starsze oprogramowanie firmy Danfoss z Danii, aby zdalnie aktywować ciągłe rozmrażanie, ustawiając temperatury na poziomie do 50°C i niszcząc świeże i mrożone produkty. Szacuje się, że dotknęło to około 150 sklepów Intermarché, a także Leclerc, Super U oraz potencjalnie inne sieci handlowe. Dwie supermarkety w Alzacji zanotowały łączne straty na poziomie 270 000 euro, a ogólne straty mogą sięgać kilku milionów euro.
Wiele użytkowników zgłasza ograniczenie dostępu do internetu w Azerbejdżanie. Głównymi aplikacjami wydają się być Instagram, TikTok i inne platformy mediów społecznościowych, w których można udostępniać filmy.
Potwierdzone: Dane wskazują na drugie załamanie w sieciach rosyjskiego giganta technologicznego Yandex po nowej ataku dronów ukraińskich na centra danych w Władimirze rano. Kampania nastąpiła tuż po groźbie Rosji dotyczącej "cyfrowego oczyszczenia" Ukrainy.
Liveuamap.com jest to MAP&FEED news platformy. Nasza misja-opowiedzieć o
kryzys na Ukrainie na całym świecie. Zbieramy informacji z otwartych źródeł i umieścić go na mapę w formacie \" czerwonych \" -vs-blues konfliktu.
Jeśli chcesz podzielić się z naszej misji, lub masz jakiekolwiek pytania, po prostu-mail do [email protected] lub zapytać na Twitterze @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport