We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
Η Oracle δημοσίευσε ειδοποίηση ασφαλείας για το Java: CVE-2026-91403, CVSS 9.1. Αφορά το JSSE (TLS του Java) και είναι εκμεταλλεύσιμο μέσω δικτύου χωρίς διαπιστευτήρια. Επηρεαζόμενες εκδόσεις: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 και 27.0.1, καθώς και GraalVM.
Microsoft: Ο εθνικός επιθετικός Στάρο0940, με σχέσεις με την Κίνα, χρησιμοποίησε το πλαίσιο αυτόματης δοκιμής διείσδυσης ARTEX για να αυτοματοποιήσει επιθέσεις εναντίον εκατοντάδων οργανισμών παγκοσμίως, σε διάφορους κλάδους. Η Microsoft Απειλή Intelligence εκτιμά ότι ο Στάρο0940 είναι υπεύθυνος για την πρόσφατη διαρροή δεδομένων στην αλυσίδα εφοδιασμού της ConnectWise, που αφορούσε μια εφαρμογή για πολλούς χρήστες. Η έρευνά μας έδειξε ότι η χρήση του ARTEX από τον Στάρο0940 επιτάχυνε την εκμετάλλευση της παραβιασμένης εφαρμογής για την αυθεντικοποίηση σε στόχους μέσω εφαρμογών που είχαν ήδη χορηγηθεί πρόσβαση, επιτρέποντας στον επιθετικό να δρα χωρίς να απαιτείται διαδραστική σύνδεση χρήστη. Η δραστηριότητα που επιταχύνεται από την τεχνητή νοημοσύνη περιελάμβανε αναγνώριση, αλλαγές κωδικών πρόσβασης και προσπάθειες τροποποίησης δικαιωμάτων, που θα μπορούσαν να επιτρέψουν την επέκταση ή τη διαρκή πρόσβαση. Διαβάστε το blog μας για λεπτομερή ανάλυση και ενδείξεις παραβίασης (IOCs), καθώς και για ανιχνεύσεις Microsoft Defender, συστάσεις προστασίας και οδηγίες.
Microsoft: The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access. Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes
Η Oracle δημοσίευσε ειδοποίηση ασφαλείας για το Java: CVE-2026-91403, CVSS 9.1. Αφορά το JSSE (TLS του Java) και είναι εκμεταλλεύσιμο μέσω δικτύου χωρίς διαπιστευτήρια. Επηρεαζόμενες εκδόσεις: Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 και 27.0.1, καθώς και GraalVM.
NSA Cyber: Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or database. If an immediate update is not feasible, it is recommend that organizations take the system offline until it can be fully mitigated. NSA will follow up shortly with more specific guidance
Orange Network Outage: A national outage is affecting Orange and Sosh mobile and internet networks since late morning this Wednesday, October 21. Emergency numbers may be difficult to reach, particularly 15 (SAMU), 17 (police and gendarmerie), and 18 (firefighters). In case of emergency, if your call does not go through, dial 112 from another available mobile network or use a landline
Η εταιρεία Καλιφόρνια φαίνεται να έχει αναπτύξει μια λειτουργική εκμετάλλευση για τις διαρρευσμένες ευπάθειες PHP, λίγες ώρες πριν την επίλυση. Ένα βίντεο που δημοσιεύθηκε προσωρινά και αποδίδεται στην Καλιφόρνια, δείχνει την εκτέλεση εντολών σε έναν ιστότοπο WordPress 7.1.3 με PHP 8.5.4. Ο Κέβιν Beaumont δηλώνει ότι μια στιγμιαία λήψη από το βίντεο είναι αυθεντική. Υπάρχει επίσης διαθέσιμη μια δημόσια απόδειξη, αλλά ο συγγραφέας της αναφέρει ότι μία από τις αλυσίδες επιθέσεων έχει καταρρεύσει και η εκτέλεση κώδικα είναι ασταθής. Οι διαχειριστές έχουν δύο μέτρα προστασίας μέχρι την εφαρμογή της επίλυσης στις 14:00 UTC σήμερα. Η απενεργοποίηση του session.upload_progress.enabled στο php.ini απενεργοποιεί τη λειτουργία που αναφέρονται οι διαρρεύουσες πληροφορίες. Το μόνο κόστος είναι οι γραμμές προόδου μεταφόρτωσης. Η μπλοκάρισμα κάθε αίτησης με το Content-Type multipart στον διακομιστή ιστού είναι πιο αποτελεσματική, αλλά εμποδίζει τις μεταφορτώσεις αρχείων.
Ο οργανισμός NCSC ενθαρρύνει τις βρετανικές οργανώσεις να προετοιμαστούν για άμεση αναβάθμιση συστημάτων χρησιμοποιώντας PHP. Εάν η άμεση αντιμετώπιση δεν είναι εφικτή, οι οργανώσεις θα πρέπει να εξετάσουν την απενεργοποίηση του συστήματος μέχρι να επιτευχθεί πλήρης αντιμετώπιση.
Widespread internet disruption reported across North Korea. More than 40 websites, including KCNA, Rodong Sinmun and government portals, have experienced significant outages. Network monitors also detected disruptions to Pyongyang's internet infrastructure
Η ομάδα ασφάλειας PHP προειδοποιεί: Επόμενη έκδοση ασφάλειας, Τετάρτη, 21 Οκτωβρίου 2026, 14:00 UTC, περιλαμβάνει δύο κρίσιμες ευπάθειες, και οι δύο με βαθμολογία CVSSv4 9.2. Οι χρήστες PHP ενθαρρύνονται να προετοιμαστούν για αναβάθμιση. Νωρίτε ημερομηνία κυκλοφορίας εάν στοιχεία γίνουν διαθέσιμα ή αν υπάρξει αποδεδειγμένη χρήση.
Πολλα online υπηρεσίες έχουν διακοπεί ή αντιμετωπίζουν προβλήματα. Η Google Κλαουντ έχει αναφέρει "προβλήματα" στην περιοχή της Δυτικής Ευρώπης, επηρεάζοντας δεκάδες ιστοσελίδες, συμπεριλαμβανομένων των Revolut, Ροαλ Mail και HSBC.
Η Google Κλαουντ ανακοίνωσε "προβλήματα" που επηρεάζουν δεκάδες υπηρεσίες στο Ηνωμένο Βασίλειο, μεταξύ των οποίων οι Revolut, Λόιντς, HSBC, Halifax, Rightmove, Royal Mail, Bank of Scotland, DPD και Sky.
Μία εβδομάδα πριν τις κρίσιμες εκλογές στη Σερβία, επιβεβαιώνεται: Ο πρύτανης του Πανεπιστημίου της Βελγραδ παραβιάστηκε με το λογισμικό Πέγκας, ενώ ένας σημαντικός εισαγγελέας, μετά από δηλώσεις σχετικά με πολιτική παρέμβαση, έλαβε ειδοποίηση για spyware. Επιβεβαιώνονται 16 στόχοι και συνεχίζονται.
Το κέντρο δεδομένων της Datagroup στο Κίεβο καταστράφηκε ολοσχερώς, καθιστώντας αδύνατη την αποκατάσταση και τη συνέχιση της λειτουργίας του, σύμφωνα με το γραφείο Τύπου της εταιρείας.
Ο πρωθυπουργός Μπενιαμίν Νετανιάχου δήλωσε στο Ιερουσαλήμ Ποστο ότι η συνεργασία της Ρωσίας με το Ιράν έρχεται σε αντίθεση με τα δικά της συμφέροντα, κατηγορώντας τη Μόσχα ότι υποστηρίζει αντισημιτικά δίκτυα bots που στοχεύουν το Ισραήλ.
Επιβεβαιώνεται: Το ρωσικό κοινωνικό δίκτυο VK (ВКонтакте) αντιμετωπίζει σημαντική διαταραχή, με μετρήσεις που δείχνουν συνδεσιμότητα στο 56% των κανονικών επιπέδων. Η υπόθεση έρχεται σε μια περίοδο αναφορών για επίθεση με ουκρανικό drone στην περιοχή του κέντρου δεδομένων της στο Αγίου Πέτρου.
Italian airspace experiencing significant disruption today following a "technical anomaly" detected in the geographic data transmission network, according to the country's air traffic control operator ENAV. Operational capacity reduced to 50% of total air traffic, causing delays and cancellations, which will inevitably have a knock-on effect for the entire continent. ENAV has ruled out malicious activity as the cause.
Ο βουλευτής της Βουλγαρίας, Ιβάιλο Μιρτσέφ, δήλωσε ότι δύο άγνωστοι άτομα άναψαν τις 11 από τις 17 κεραίες Starlink σε ένα μυστικό συγκρότημα κοντά στη Σόφια. Οι κεραίες, σύμφωνα με πληροφορίες, υποστηρίζουν τη δορυφορική επικοινωνία που χρησιμοποιείται στην προσπάθεια του Ουκρανίας. Οι βουλγαρικές αρχές επιβεβαίωσαν ότι διεξάγεται έρευνα και ότι έχουν αυξηθεί οι μέτρα ασφαλείας σε παρόμοια εγκαταστάσεις.
Πηγές του ουκρανικού Υπουργείου Άμυνας επιβεβαίωσαν στο Suspilne ότι κατά τη διάρκεια της νύχτας εντοπίστηκαν περιορισμοί στη συνδεσιμότητα Starlink στον ουκρανικό στρατό σε ταχύτητες άνω των 160 χλμ./ώρα. Το ακριβές όριο ταχύτητας εξακολουθεί να επαληθεύεται. Οι περιορισμοί δυσχεραίνουν σημαντικά ορισμένες επιχειρήσεις των Δυνάμεων Άμυνας, συμπεριλαμβανομένων της επιμελητείας, των μη επανδρωμένων συστημάτων και των πληγμάτων μέσου βεληνεκούς. Τα αίτια διερευνώνται.
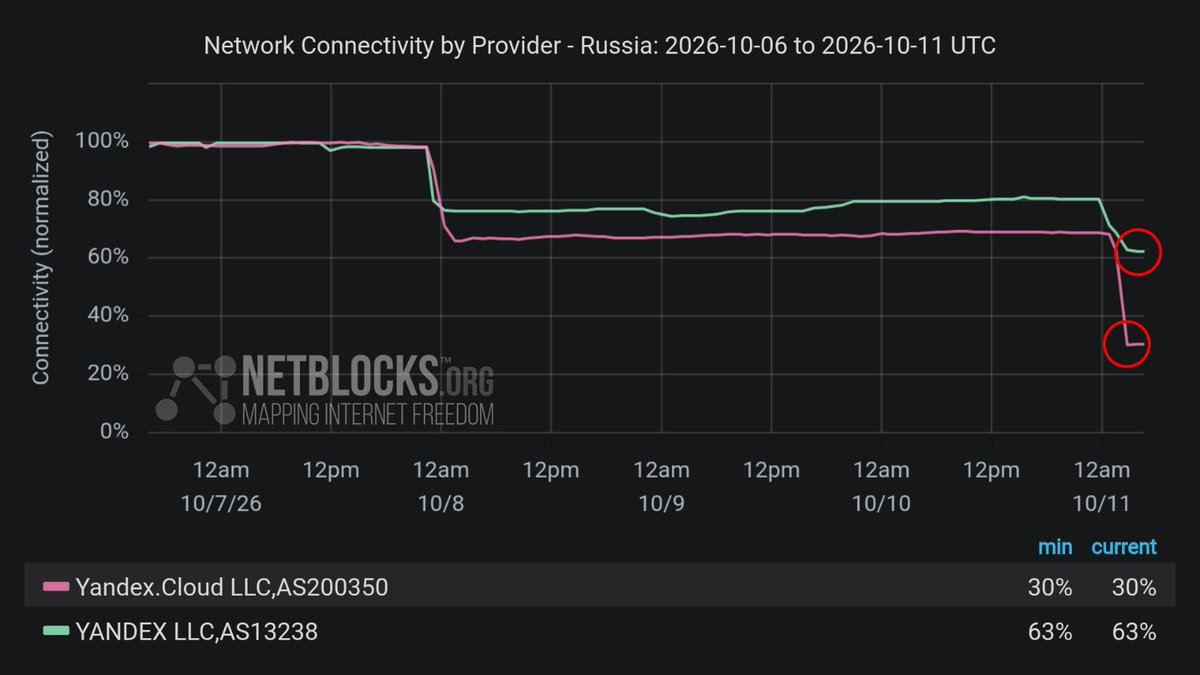
Η Yandex δεν παρουσιάζει σημάδια ανάκαμψης εν μέσω παρατεταμένης διακοπής συνδεσιμότητας, η οποία σύμφωνα με αναφορές ενδέχεται να συνδέεται με εκτεταμένες ζημιές στις υποδομές μετά από ουκρανικές επιθέσεις με drones εναντίον σημαντικών κέντρων δεδομένων στο Σάσοβο και το Βλαντίμιρ. Ο ρωσικός τεχνολογικός κολοσσός παρουσίασε δυσοίωνες προοπτικές στους χρήστες του στη Ρωσία και στο εξωτερικό.
Ένα τρίτο κέντρο δεδομένων της Yandex επλήγη από drones από τις 7 Οκτωβρίου. Η κίνηση δικτύου της Yandex (AS13238) είχε ήδη μειωθεί κατά περίπου 35% μετά το πλήγμα στο Σάσοβο, πριν καταρρεύσει κατά 99% σε σύγκριση με την προηγούμενη εβδομάδα γύρω στις 00:30 UTC της 11ης Οκτωβρίου, όταν σύμφωνα με την εταιρεία σταμάτησε να λειτουργεί η εγκατάστασή της στο Βλαντίμιρ.
Ένας κυβερνοεπιθετικός με στόχο συστήματα ψύξης σε γαλλικά σούπερ μάρκετ, συμπεριλαμβανομένων των Intermarché, Λε Κλέρ και Σούπερ U, προκάλεσε εκτεταμένες απώλειες τροφίμων στις 12 Οκτωβρίου. Οι χάκερς φέρεται να εκμεταλλεύτηκαν παλαιότερο λογισμικό από τη δανική εταιρεία Danfoss για να ενεργοποιήσουν αυτόματα τη συνεχή απόψυξη, θέτοντας θερμοκρασίες έως και 50°C και καταστρέφοντας φρέσκα και κατεψυγμένα προϊόντα. Εκτιμάται ότι επηρεάστηκαν περίπου 150 καταστήματα Intermarché, καθώς και τα Λε Κλέρ, Σούπερ U και ενδεχομένως άλλα καταστήματα. Δύο σούπερ μάρκετ στην περιοχή του Άλσα, ανέφεραν συνολικές απώλειες 270.000 ευρώ, ενώ η συνολική ζημιά θα μπορούσε να φτάσει σε εκατομμύρια ευρώ.
Πολλαπλοί χρήστες αναφέρουν ότι η πρόσβαση στο διαδίκτυο έχει περιοριστεί στην Αζερμπαϊτζάν. Οι κύριες εφαρμογές είναι το Instagram, το TikTok και άλλα μέσα κοινωνικής δικτύωσης, όπου μπορείτε να μοιραστείτε βίντεο.
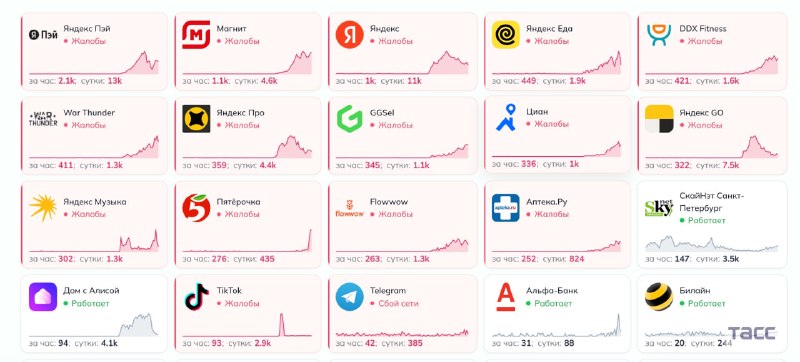
Χρήστες στη Ρωσία αναφέρουν προβλήματα στη λειτουργία των υπηρεσιών της Yandex, σύμφωνα με στοιχεία της πλατφόρμας παρακολούθησης διακοπών Detector404.
Επιβεβαιώνεται: Δεδομένα δείχνουν μια δεύτερη κατάρρευση στα δίκτυα της ρωσικής τεχνολογικής εταιρείας Γιουάντεξ, μετά από νέα επίθεση με ουκρανικό drone σε κέντρα δεδομένων στη Βλαδίμιρ νωρίτερα σήμερα. Η ενέργεια έρχεται λίγο μετά την απειλή της Ρωσίας να δώσει στην Ουκρανία ένα "ψηφιακό detox".
Liveuamap is opendata-driven media platform that change the way you receive latest news. Explore a map, messages, pictures and videos from the conflict zones.
If you have a shared mission, or have any questions, just send us an email to [email protected] or contact us on Twitter: @liveuamap
 YemenHouthi-held Hodeidah airport, telecommunication networks on Mount Bard in Kusmah district, Raymah governorate and in Bani Matar in Sana'a were targeted by airstrikes. Photo from Hodeidah airport