We have noticed that you are using an ad-blocking software
Liveuamap is editorially independent, we don't receive funding from commercial networks, governments or other entities. Our only source of our revenues is advertising.
We respect your choice to block banners, but without them we cannot fund our operation and bring you valuable independent news. Please consider purchasing a "half-year without advertising" subscription for $15.99. Thank you.
تعرضت شركة استضافة المواقع Beget لهجوم سيبراني واسع النطاق خلال ليلة 2 نوفمبر، ما أدى إلى تعطل بعض خدماتها. وأكدت الشركة رسمياً وقوع الاختراق، مشيرة إلى أنها أعادت تشغيل بعض خوادمها بالفعل.
أُلزم مشغّلو مراكز البيانات في روسيا بتخصيص 10% من قدراتها الاحتياطية لضمان استمرار عمل الموارد المعلوماتية عند الضرورة، بموجب مرسوم وقّعه الرئيس الروسي فلاديمير بوتين.
تم اختراق بعض المبردة والمجمدات في محلات السوبر ماركت في بلجيكا ولوكسامبورغ والسويد خلال الليلة الماضية. قام المخترقون بتغيير إعدادات درجة الحرارة إلى 70 درجة مئوية (158 فهرنهايت)، مما أدى إلى تلف الطعام. من المتوقع أن تتسبب الحادثة في خسائر مالية كبيرة.
تعرضت موارد وزارة الطوارئ الروسية وقنوات غرف العمليات الإقليمية للاختراق، ما أدى إلى إرسال تحذيرات مزيفة إلى الروس تزعم إطلاق رؤوس حربية نووية باتجاه روسيا.
هجوم إلكتروني كبير يستهدف مؤسسة الإحصاء الروسية (روستات). تدعي مجموعتي "سايلنت كرو" و"البيلاروسي سايبر بارتيسان" أنهما سرتا 23 تيرابايت من البيانات من مؤسسة الإحصاء الفيدرالية الروسية، والتي يُزعم أنها تتضمن سجلات سرية حول خسائر القوات الروسية في أوكرانيا. وقد اعترفت روستات بوقوع الهجمات الإلكترونية، لكنها تنفي تعرض قواعد بياناتها للخطر.
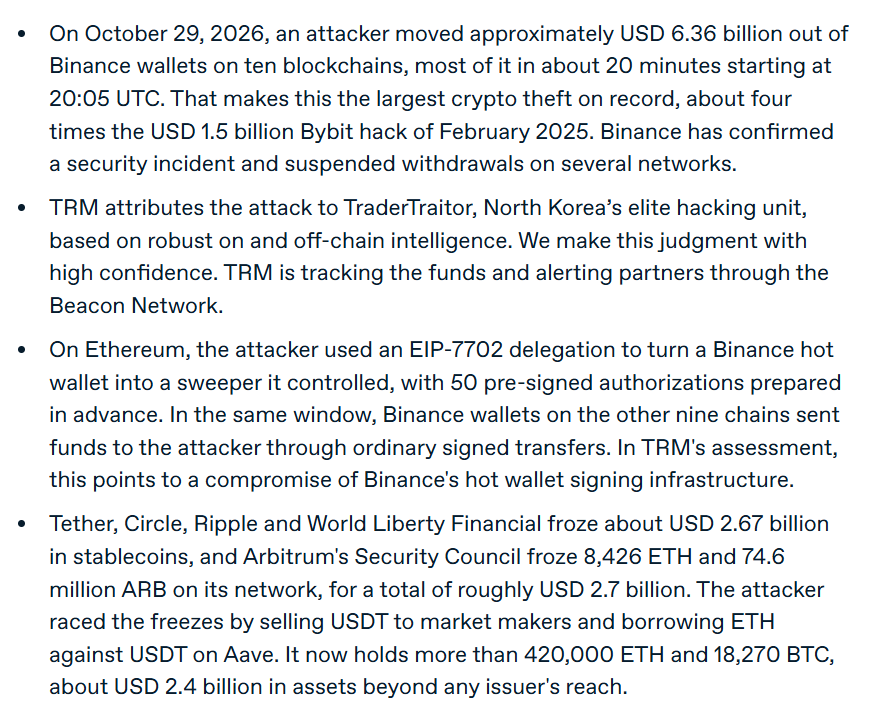
بنانس تصدر بيانًا ردًا على الاشتباه في اختراق عملة رقمية. "فرقنا على دراية بتقارير حول مشكلة أمنية محتملة، وهي تحقق بشكل نشط. في هذه المرحلة، لم يتم تأكيد أي تأثير على أموال المستخدمين. فرق الأمن لدينا تقوم بمراجعة جميع المعلومات ذات الصلة بأقصى سرعة، وسنقدم تحديثات عبر قنوات بنانس الرسمية بمجرد التحقق من المعلومات.
وزارة العدل الأمريكية (وزارة العدل) تعلن عن "عملية مطاردة المخادعين" وتوجه اتهامات لشبكة كينية متورطة في عملية احتيال واسعة النطاق باسم "طلاب وهم". وقد تم سرقة هويات أمريكيين لم يدرسوا في الجامعات، وتقديم طلبات مزيفة لـ FAFSA، وتسجيل "طلاب وهم"، وتوجيه الأموال الفيدرالية المتبقية إلى الخارج بعد استلام الجامعات حصتها. تم توجيه اتهامات إلى خمسة أشخاص حتى الآن، وتم حجز أكثر من 750000 دولار من العملات المشفرة، وفريق على الأرض في كينيا. بدأت العملية في عام 2021، وقد تسببت في خسائر تقدر بمئات الملايين للمواطنين، بالإضافة إلى منع وصول المساعدات للطلاب الحقيقيين.
وزارة الدفاع الأمريكية تشتبه في أن هجومًا إلكترونيًا وراء سلسلة أعطال في أجهزة التبريد تسببت في تلف الطعام في قواعد عسكرية أمريكية في جميع أنحاء البلاد في أغسطس، حسبما أفادت رويترز، استنادًا إلى أربعة مسؤولين على دراية بالموضوع.
تم استغلال بي إيه بي2شل في هجمات واقعية. قام مهاجم بربط بي إيه بي2شل بعيب في نواة لينكس للحصول على صلاحيات المسؤول على 25 خادمًا في أربع دول، بما في ذلك ثلاثة في بيئة مرتبطة بالحكومة الأمريكية. امتد الاختراق إلى الشبكة الداخلية، حيث استهدف المهاجم أكтивную ديراكتوري. يشتبه في وجود صلة بالصين. علامات على استخدام أدوات مدعومة بالذكاء الاصطناعي.
يحاول هاكر اختراق أنظمة لجنة الانتخابات الفيدرالية الأمريكية، ونتيجة لذلك، اضطرت الوكالة إلى "إغلاق خدماتها على الإنترنت بشكل مؤقت"، وفقًا لبريد إلكتروني اطلع عليه رويترز.
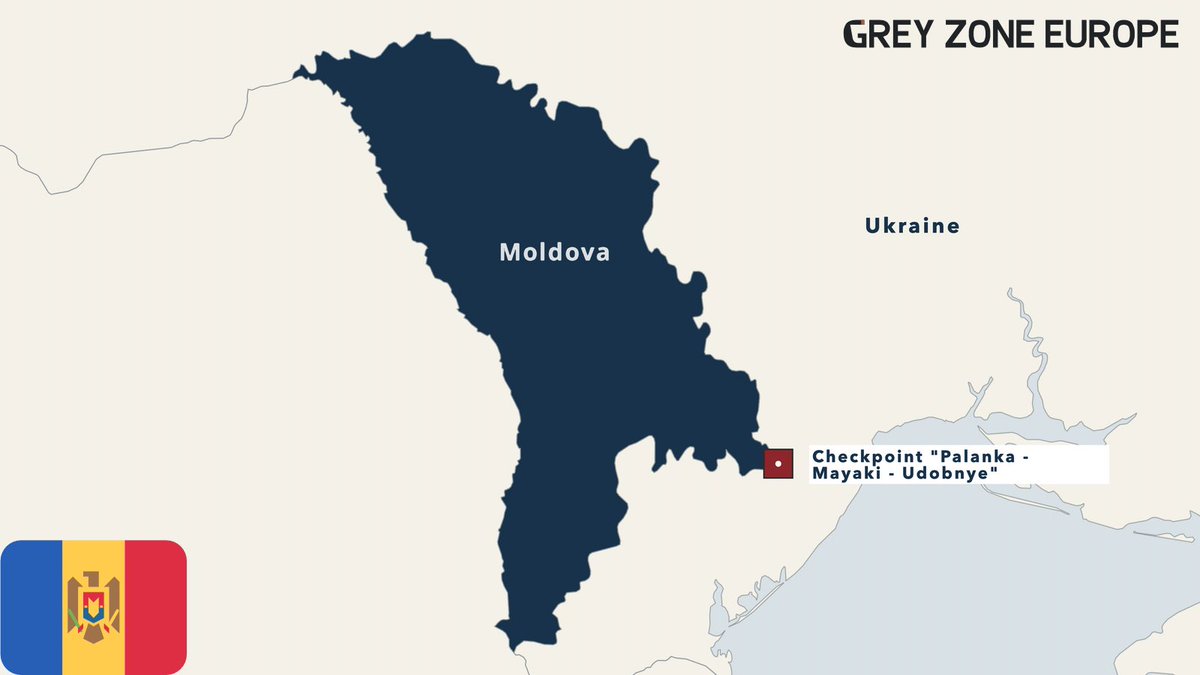
تبقى خدمات الحكومة الإلكترونية في مولدوفا معطلة بعد هجوم إلكتروني واسع النطاق. وسجلت السلطات حوالي 11 مليون طلب وصول خلال هجوم استهدف البيانات الشخصية في 22 أكتوبر. وتم منع محاولة اختراق ثانية في 25 أكتوبر. لا تزال العديد من منصات الحكومة غير متوفرة، بما في ذلك الأنظمة التي تتعامل مع التصاريح والموافقات الرسمية. تشتبه السلطات المولدوفية في أن هذه الهجمات قد تكون جزءًا من حملة هجينة أوسع. لم يتم تأكيد نسبتها بعد.
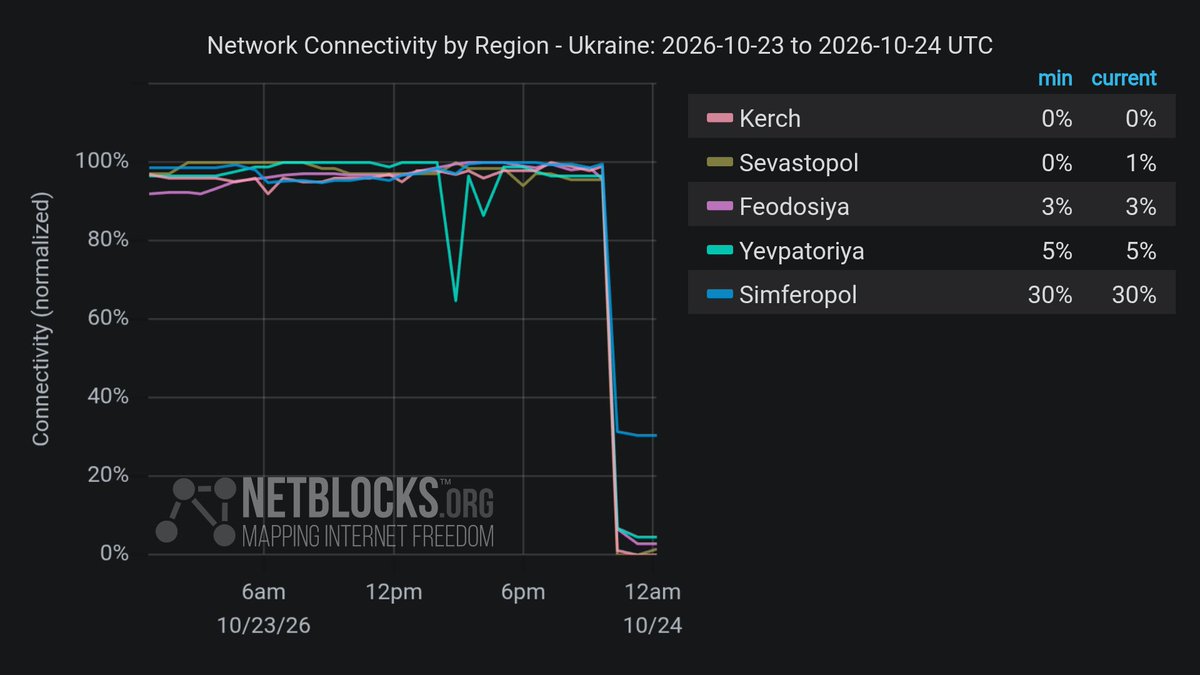
تم تأكيد ذلك: تشير بيانات الشبكة إلى انقطاع الاتصال بالإنترنت في شبه جزيرة القرم ، وسط انقطاعات في التيار الكهربائي أعقبت هجمات الطائرات بدون طيار الأوكرانية على البنية التحتية للطاقة.
بعد بي إيه بي2شل، يأتي نود2شل، وهو عيب حرج تم اكتشافه بواسطة فريق أمان كودكس التابع لـ OpenAI، والذي يمكن أن يسمح للمهاجمين بتشغيل التعليمات البرمجية في تطبيقات نود.js. وقد تم إثبات نجاحه على صورة نود.js الرسمية 24.22.0. لا تتضمن إصلاحات لـ نود 20 و 23 و 25 (التي تم إيقاف دعمها).
تُشتبه سفن صيد روسية في التجسس على كابلات الاتصالات البحرية الحيوية التي تربط بريطانيا بأوروبا والولايات المتحدة. تم تحديد أكثر من 500 حركة مشبوهة تشمل 17 سفينة، حيث تظهر السفن تباطؤًا وتغييرًا في الاتجاهات و مسارات الكابلات. يخشى المسؤولون البريطانيون أن تؤدي هذه الأنشطة إلى مساعدة موسكو في تحديد أهداف للتخريب المستقبلي.
نشرت شركة أوراكل تحذيرًا أمنيًا حول Java: CVE-2026-91403، CVSS 9.1. يقع في JSSE (بروتوكول TLS الخاص بـ Java) ويمكن استغلاله عبر الشبكة بدون الحاجة إلى بيانات اعتماد. الإصدارات المتأثرة: Java SE 8u511، 11.0.33، 17.0.21، 21.0.13، 25.0.5 و 27.0.1، بالإضافة إلى GraalVM.
Liveuamap.com هو الخريطة و تغذية الأخبار منصة. مهمتنا أن نقول عن
الأزمة في أوكرانيا في جميع أنحاء العالم. يمكننا جمع المعلومات من المصادر المفتوحة ووضعها على الخريطة في شكل ريدز-vs-البلوز النزاع.
إذا كنت ترغب في مشاركة مهمتنا, أو لديك أي سؤال, فقط على البريد [email protected] أو يسأل في تويتر @liveuamap
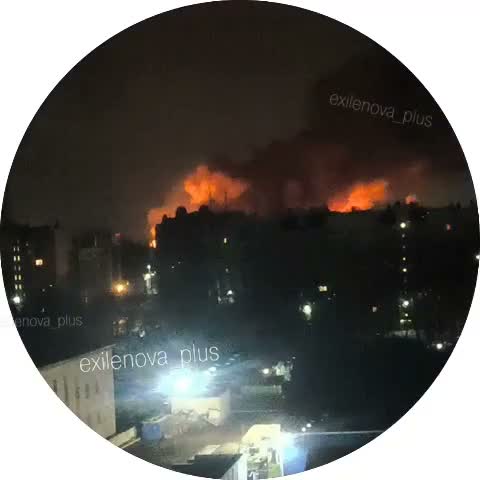 أوكرانيااشتباكات مسلحة تندلع بالقرب من مصنع عسكري في أوريول
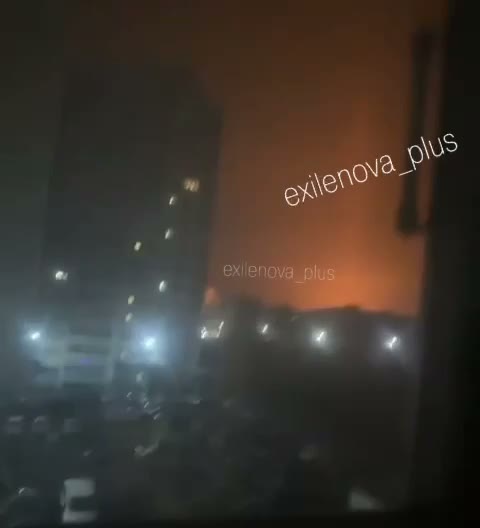 أوكرانياتم الإبلاغ عن استهداف منشأة عسكرية في أوريول بقصف صواريخ.
 كاليفورنيا1 killed in south Sacramento crash that left 2 vehicles overturned
 الصومالتشدد التوترات في بلدويي مساءً مع تفعيل مقاتلي "ماكاويسي" المسلحين في جميع أنحاء المدينة، مما يثير مخاوف بشأن وقوع اشتباك مسلح وشيك. يأتي هذا التفعيل المفاجئ بعد وصول سري لرئيس تنفيذي من إدارات "هيرشابل" المنافسة، والذي يُزعم أنه وصل
 كولورادوDenver Police Arrest Suspect in 2024 Shooting
 فرجينياRichmond police are searching for a hit-and-run driver who struck and killed a man crossing a street in Shockoe Bottom on Friday morning
 إلينويFatal fire on the 7000 block of N. Paulina yesterday morning, 2-2-2, BC9, E102, T25 joined Pub Ed to distribute smoke detectors & fire safety literature to local residents.
 مينيسوتاSaint Paul police officers are currently conducting a death investigation in the 900 block of Mounds Boulevard.
 أيوا2 injured in shooting in Ankeny McDonald's drive-thru